Ing. Calogero Bono
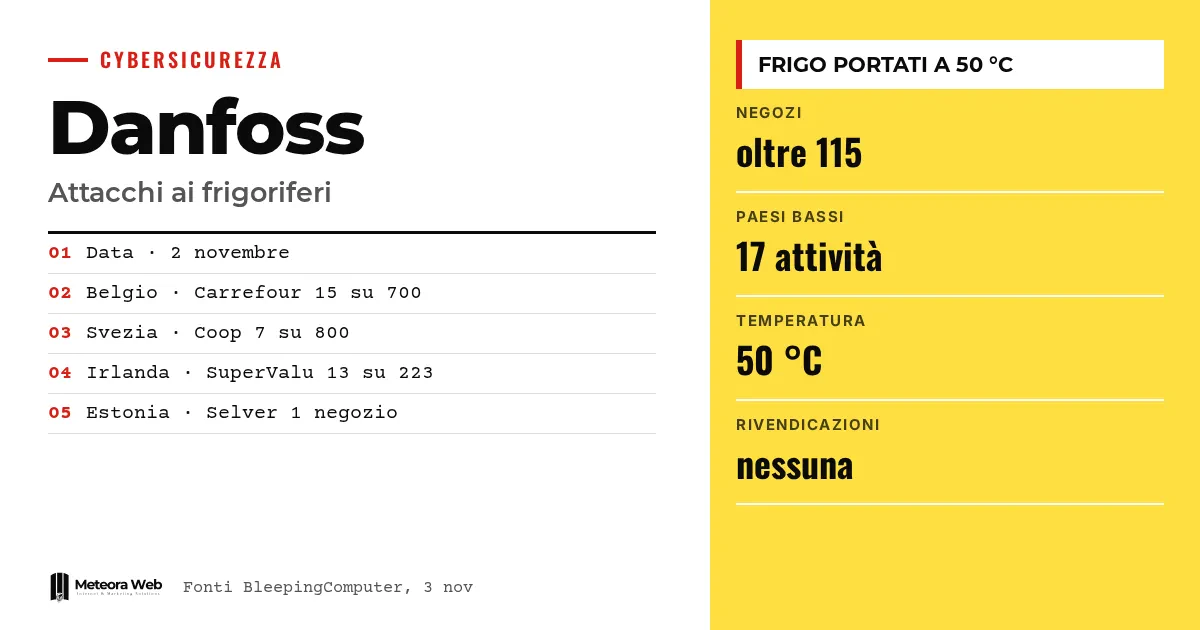
在11月2日星期日至星期一的夜里,一些攻击者远程修改了比利时、瑞典、爱沙尼亚及其他欧洲国家超市的冷藏控制设置。冰箱和冷柜温度上升,部分商店因此丢弃或下架了新鲜及冷冻食品。生产这些控制器的丹麦公司Danfoss表示,其产品受到了影响,三周前法国也出现过类似情况。这件事说明,把老旧且防护薄弱的设备留在网络上代价有多大。
在进入事实之前,先了解几个术语。 冷藏控制器是管理一家商店冰箱和冷柜的电脑,可以连接互联网以便远程维护。除霜是用来清除冰霜的模式,但在这些攻击中它让机组升温。固件是设备内部的软件,需要及时更新。VPN是一种从外部访问网络的加密连接。CERT-FR是法国国家网络安全局下属的应急响应机构。
欧洲超市发生了什么?
据The Hacker News报道,没有哪家连锁超市宣布受影响的门店超过几十家。在比利时,Sabcobel的总监Stephan Moelans表示,设备被切换到了除霜模式。在其他地方,温度则被调高。瑞典Sjöbo的一家ICA门店报告,冰箱和冷柜温度升至50 °C。
据BleepingComputer统计,比利时、荷兰、瑞典、卢森堡、爱尔兰和爱沙尼亚共有超过115家商店受到影响。目前尚不清楚这是否为有组织的协同攻击,还是针对个别门店的定向行动。
哪些连锁超市称自己受到了攻击?
各家的说法各不相同,并非都称是网络攻击。Delhaize称几十家门店遭遇了“网络事故”。比利时家乐福统计其700家门店中有15家受影响,影响非常有限。瑞典Coop称其800多家门店中有7家受影响,而拥有SuperValu的Musgrave称其223家门店中有13家受影响。
据法新社报道(经The Hacker News转引),意大利西西里岛至少四家由Radenza集团经营的Coop超市,其冷冻区远程控制系统遭到攻击。DDay.it也报道了与十月中旬法国事件相似的模式。在Hove,一位肉店老板估计损失的肉类约15,000欧元。
攻击者是如何进入系统的?
现有资料没有给出完整的技术还原。Danfoss的一位发言人对荷兰电视台NOS表示,荷兰受影响的系统并不在安全网络中,仍在使用默认密码。Danfoss还补充说,问题主要出在软件没有及时更新。
据Kitman Coldtech的Jann Mutso称,在爱沙尼亚,攻击者入侵了一套老旧Danfoss系统的控制计算机。Moelans表示,在比利时,攻击者是进入了各家超市的系统,而不是安装商的系统。Sabcobel此前曾建议保护连接,但并非所有人都照做了。这让人想起此前关于第一波冰箱攻击的报道。
设备管理者能做些什么?
目前最详细的参考仍是CERT-FR十月发布的预警,涉及Danfoss AK-SM和AK-SC控制器、Copeland xweb以及Dixell xweb。对于未被攻陷的设备,它给出了以下建议。
- 使设备无法从互联网直接访问。
- 检查配置,尤其是除霜时间。
- 只通过VPN或受保护的网络恢复访问。
- 更新固件,将安全级别设为Strict,并更改默认密码。
CERT-FR指出,已停止获得修补的寿命末期设备,即使恢复出厂设置,很可能仍然处于暴露状态。如需更全面的视角,可以参阅关于联网设备管理者的分析。
需要了解的局限
截至周一晚间,没有任何组织声称对这些攻击负责,也不清楚它们是否与法国的事件有关。手法相似并不能证明攻击者是同一批人。比利时网络安全中心表示,责任人可能永远无法被找到。并非所有案例都指明了制造商,截至11月3日,Danfoss也没有在其官网发布安全公告。
对数字业务从业者意味着什么
如果你经营商店、仓库或任何带联网设备的业务,请先列出哪些设备连着互联网,并想想是否真的有必要。询问负责维护的技术人员远程访问是如何实现的,是否使用了VPN。检查默认密码和设备的使用年限。在切断维护商的数据连接之前,也请先核对保险合同,CERT-FR对此也有提醒。如果你有服务器或管理软件,道理相同,及时更新,保护好访问入口,比如选择带安全更新的托管服务。
我们的看法
薄弱点并不复杂。默认密码、陈旧软件和暴露在外的访问入口都是众所周知的问题,法国第一波攻击时就已经发出过警告。有些人及时行动,把损失控制住了;另一些人则眼睁睁看着货物报废。只说是“网络事故”而不解释原因,对其他经营者毫无帮助。制造商需要发布更清晰的安全公告,对于不再获得更新的设备,也应该有更换的责任感。
常见问题
哪些品牌受到了影响?
Danfoss表示其产品受到了影响。一位比利时肉店老板告诉荷兰NOS,他的Copeland设备也遭到攻击,但对方没有给出明确答复。其他案例中,制造商并未被点名。
是谁攻击了超市?
目前不清楚。周一晚间的攻击没有任何组织声称负责。在比利时,联邦检察院已经展开刑事调查。
意大利也受到影响了吗?
是的,据The Hacker News引用的法新社报道,西西里岛Radenza集团经营的至少四家Coop超市,其冷冻区远程控制系统遭到攻击。
只要更新软件就够了吗?
不一定。Sabcobel的Moelans表示,单靠更新还不够,还需要成本不菲的硬件改动。最简单的办法是使用受保护的互联网连接。
老旧设备该怎么办?
要么断开互联网,要么更换。CERT-FR警告,如果已到使用寿命末期、又得不到修补的设备继续联网,很可能已经被攻陷。仅恢复出厂设置是不够的。
接下来几周,联网设备值得关注什么
调查结果和制造商的公告将说明这些事件与法国是否存在关联。在此之前,有几个信号值得持续关注。
- 留意Danfoss是否在其官方渠道发布正式安全公告。
- 关注CERT-FR以及各国网络安全中心的最新更新。
- 请维护人员为不再获得更新的设备提供一份更换计划。
信息来源
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia