
 Ing. Calogero Bono
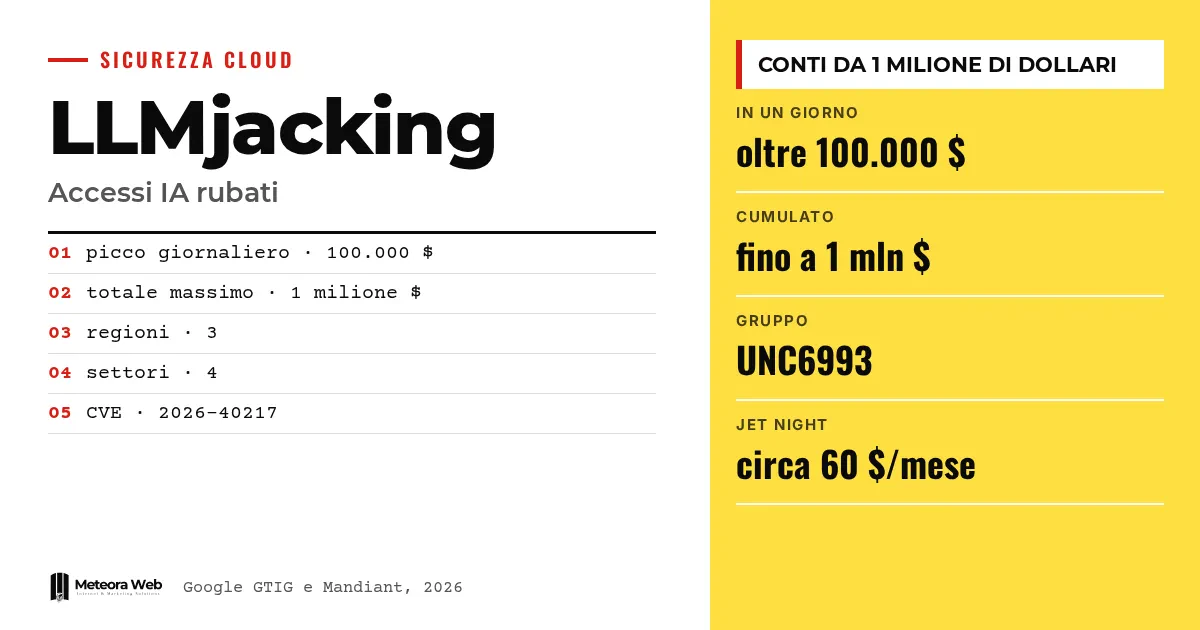
Google Threat Intelligence Group和Mandiant发布了一份关于LLMjacking的报告,即劫持企业对大语言模型的访问权限。据谷歌称,2026年的攻击波及北美、南美和亚太地区的组织。单日欺诈性支出就超过10万美元,有些公司在撤销访问权限之前,总额已达100万美元。这一点很重要,因为承担损失的是遭受攻击的人,而不是发动攻击的人。
在进入事实之前,先了解几个术语。 LLM是大型语言模型,也就是聊天机器人背后的引擎。API key是让程序调用某项服务的密钥。IAM指云端的身份与权限管理。Service Account是供应用程序而非个人使用的技术身份。MFA是多因素认证,即除密码之外的第二道验证。
什么是LLMjacking,它为何如此昂贵?
它是云资源盗用的一种演变。攻击者获得密钥或访问权限后消耗AI模型,而账单由所有者支付。据谷歌的报告,与逐步消耗资源的cryptojacking不同,这里的费用可能在几个小时内迅速攀升。
TechRadar报道称,费用可能在六分钟内达到六位数。这是该媒体的概括,需要谨慎看待,因为报告所说的是数小时。
攻击者如何入侵?
攻击者不理会客服聊天机器人,而是瞄准后端的模型。他们寻找暴露的端点或有效的API密钥。据谷歌称,最常见的途径仍是暴露或被盗的云端身份令牌,例如IAM凭证、Service Account密钥、GitHub个人令牌和有效的会话令牌。
一个名为UNC6993的团体利用配置不当的Service Account密钥入侵了一个云实例。随后他们借助伪造的登录页面,诱使用户粘贴会话令牌,从而绕过密码和MFA。另一个团体则从GitHub公开代码仓库中收集企业API密钥。
进入系统后他们做什么?
他们寻找其他凭证、提升权限并设法留存。据报告,他们会克隆代码以搜寻密钥,读取日志,并创建未经授权的账户。他们还会向虚拟机中注入SSH密钥。有一名攻击者创建了伪装成内部账单优化工具的假服务账户。
在一起事件中,攻击者利用了LiteLLM网关中的漏洞CVE-2026-40217,把普通密钥转化为管理员凭证。为绕过请求频率限制,另一名攻击者采用了“burn and rotate”(烧毁并轮换)策略,不断创建和删除服务账户。
如果你在项目中使用谷歌的API,我们的Gemini API指南可以帮助你弄清密钥存放在哪里。
LLM Mixers是什么?
它们是下游市场的运营者。据谷歌称,它们充当非法网关,对未经授权的模型访问进行分流、聚合和转售。由此形成了一种分工,一方负责入侵系统,另一方负责变现。
据The Hacker News报道,一项名为Jet Night的服务以约60美元每月的价格,提供据称可访问前沿模型的无限令牌套餐。Symantec和Carbon Black还描述了一项服务,它会重新安装Codex和Claude Code工具,并将请求转发到第三方服务器。受影响最严重的是中国大陆的组织,以及韩国、台湾和马来西亚的分支机构。
需要了解的局限
这份报告描述了相关事件,但没有点名受影响的公司,因此我们无法核实这些案例。我们不知道涉及多少组织,也不知道其中有多少是意大利的。谷歌对该现象增长的预测属于估计,而非既定数据。至于Symantec所描述的那项服务,目前没有证据表明它会收集提示词或篡改回复。
这对数字行业从业者意味着什么
对于开发或管理系统的人来说,一个API密钥已经成为关键的经济信息,与信用卡无异。谷歌建议提高对LLM平台的可见性,优先检测账户和服务的变更,并将每一次未授权的启用都视为严重事件。同时还需要遵循最小权限原则。如果你的应用部署在自有服务器上,可以选用带安全更新的托管主机,但密钥的保管责任仍在创建者身上。员工的行为也值得留意,因为未经授权安装工具往往源于好奇心。
我们的看法
这份报告有一点值得肯定,它把讨论从对AI的恐惧转向了密钥管理。几乎所有问题都始于凭证被遗留在不该存放的地方,例如公开的代码仓库,以及权限过大的密钥。这些都是老问题,只是按量计费的服务让它们变得代价高昂。仍然有人怀疑,这种警示也有推销检测工具的意图。不过这条建议站得住脚,而且成本很低。在为产品添加AI功能之前,最好先设定支出上限和账单提醒。
常见问题
什么是LLMjacking?
它指盗用某个组织的大语言模型访问权限。攻击者利用被盗的API密钥或云端身份调用模型,而账单由权限所有者承担。这个术语借鉴了cryptojacking(挖矿劫持)。
一次攻击可能造成多大损失?
据谷歌称,单日损失可超过10万美元。在一些组织中,在访问权限被撤销前,总额已达到100万美元。
攻击者如何入侵?
主要通过暴露或被盗的云端身份令牌。在GitHub公开代码仓库中找到的API密钥和暴露的端点同样被利用。一个伪造的登录页面甚至绕过了MFA。
什么是LLM Mixers?
它们是非法服务,负责转售被盗的模型访问权限,充当入侵者与令牌买家之间的网关。谷歌将其描述为一种日益增长的分工模式。
如何防范?
提高对LLM平台的可见性,并为账户和用户分配最小权限。任何未经授权的启用都应视为严重事件。谷歌在报告中列出了这些要点。
未来几个月关注AI模型滥用的哪些动向
谷歌预计,作为资源盗用手段,LLMjacking将超过cryptojacking。值得关注的是风险会转移到哪里。
- 检查你的代码仓库(包括旧仓库)中是否存在API密钥或令牌,并予以轮换。
- 为AI服务设置支出上限和账单提醒,以便第一时间发现异常高峰。
- 核查团队安装的AI工具,并及时更新LiteLLM等路由网关。



