
 Ing. Calogero Bono
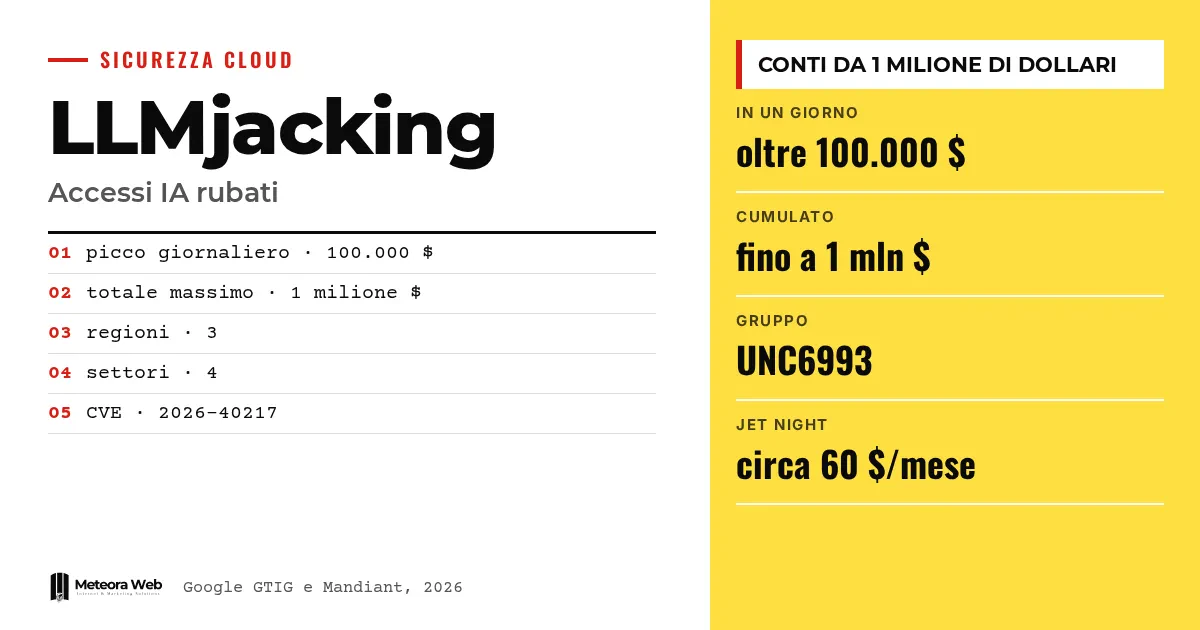
Google Threat Intelligence Group dan Mandiant telah menerbitkan laporan tentang LLMjacking, yaitu pembajakan akses perusahaan ke model bahasa. Menurut Google, pada 2026 serangan ini menyasar organisasi di Amerika Utara, Amerika Selatan, dan Asia Pasifik. Dalam satu hari saja pengeluaran curang melampaui 100.000 dolar, dan di beberapa perusahaan totalnya mencapai 1 juta sebelum akses dicabut. Ini penting karena yang menanggung biayanya adalah korban, bukan pelakunya.
Beberapa istilah sebelum masuk ke fakta. LLM adalah model bahasa berukuran besar, mesin di balik chatbot. API key adalah kunci yang memungkinkan sebuah program memakai suatu layanan. IAM adalah pengelolaan identitas dan izin di cloud. Service Account adalah identitas teknis yang dipakai aplikasi, bukan orang. MFA adalah autentikasi multi-faktor, yaitu lapisan pengaman kedua selain kata sandi.
Apa itu LLMjacking dan mengapa biayanya begitu besar?
Ini adalah evolusi dari pencurian sumber daya cloud. Penyerang mendapatkan kunci atau akses, lalu memakai model AI sementara pemilik yang membayar tagihannya. Menurut laporan Google, berbeda dengan cryptojacking yang memakai sumber daya secara bertahap, di sini biaya bisa melonjak dalam hitungan jam.
TechRadar melaporkan bahwa biaya bisa mencapai enam digit dalam enam menit. Angka ini merupakan ringkasan dari media tersebut dan perlu dibaca dengan hati-hati, karena laporan aslinya berbicara tentang jam.
Bagaimana penyerang masuk?
Penyerang mengabaikan chatbot layanan pelanggan dan mengincar model di sisi backend. Mereka mencari endpoint yang terbuka atau kunci API yang masih valid. Menurut Google, jalur yang paling umum justru token identitas cloud yang terekspos atau dicuri, seperti kredensial IAM, kunci Service Account, token pribadi GitHub, dan token sesi yang masih aktif.
Sebuah kelompok bernama UNC6993 membobol sebuah instans cloud dengan kunci Service Account yang salah konfigurasi. Mereka lalu memakai halaman login palsu agar pengguna menempelkan token sesi mereka sendiri, sehingga kata sandi dan MFA terlewati. Kelompok lain mengumpulkan kunci API perusahaan dari repositori publik GitHub.
Apa yang mereka lakukan setelah masuk?
Mereka mencari kredensial lain, menaikkan hak akses, dan bertahan di dalam sistem. Menurut laporan tersebut, mereka menyalin kode untuk mencari rahasia, membaca log, dan membuat akun tanpa izin. Mereka juga menanamkan kunci SSH ke mesin virtual. Satu pelaku membuat akun layanan palsu yang disamarkan sebagai alat internal untuk optimasi penagihan.
Dalam satu kasus, kerentanan CVE-2026-40217 pada gateway LiteLLM dieksploitasi untuk mengubah kunci biasa menjadi kredensial administrasi. Untuk menghindari batas permintaan, satu pelaku memakai strategi «burn and rotate», yaitu terus membuat dan menghapus akun layanan.
Jika kamu memakai API Google dalam proyekmu, panduan Gemini API kami membantu memahami di mana kunci itu disimpan.
Siapa itu LLM Mixers?
Mereka adalah pengelola pasar di hilir. Menurut Google, mereka berfungsi sebagai gerbang gelap yang mengarahkan, mengagregasi, dan menjual kembali akses tanpa izin ke model. Terbentuklah pembagian kerja antara orang yang masuk ke sistem dan orang yang menghasilkan uang darinya.
Menurut The Hacker News, sebuah layanan bernama Jet Night menawarkan paket token tanpa batas dengan klaim akses ke model frontier seharga sekitar 60 dolar per bulan. Symantec dan Carbon Black juga menggambarkan layanan yang memasang ulang alat Codex dan Claude Code dengan mengarahkan permintaan ke server pihak ketiga. Dampaknya paling terasa pada organisasi di Tiongkok daratan dan cabang-cabang di Korea Selatan, Taiwan, dan Malaysia.
Batasan yang perlu diketahui
Laporan ini menjelaskan insiden tanpa menyebut nama perusahaan yang terdampak, sehingga kami tidak bisa memverifikasi kasusnya. Kami tidak tahu berapa banyak organisasi yang terlibat, dan berapa di antaranya di Italia. Prediksi Google tentang pertumbuhan fenomena ini adalah perkiraan, bukan data. Untuk layanan yang dijelaskan Symantec, tidak ada bukti bahwa prompt dikumpulkan atau jawabannya diubah.
Apa yang berubah bagi yang bekerja dengan teknologi digital
Bagi yang mengembangkan atau mengelola sistem, kunci API kini menjadi informasi bernilai ekonomi tinggi, setara kartu kredit. Google menyarankan untuk meningkatkan visibilitas pada platform LLM, memprioritaskan deteksi perubahan pada akun dan layanan, serta memperlakukan setiap pengaktifan tanpa izin sebagai kejadian kritis. Prinsip hak akses minimum juga diperlukan. Kalau kamu menjalankan aplikasi di server sendiri, kamu bisa mengandalkan hosting terkelola dengan pembaruan keamanan, tetapi kunci tetap menjadi tanggung jawab pembuatnya. Perilaku karyawan juga penting, karena pemasangan alat yang tidak diizinkan sering dimulai dari rasa penasaran.
Pendapat kami
Laporan ini punya nilai, karena menggeser pembicaraan dari ketakutan terhadap AI ke pengelolaan rahasia. Hampir semuanya berawal dari kredensial yang tertinggal di tempat yang salah, seperti repositori publik dan kunci dengan izin terlalu luas. Ini kesalahan lama, yang menjadi mahal karena layanan dibayar sesuai pemakaian. Tetap ada keraguan bahwa sebagian kekhawatiran ini juga untuk memasarkan alat deteksi. Namun sarannya masuk akal dan murah untuk diterapkan. Sebelum menambahkan fitur AI ke sebuah produk, sebaiknya pasang batas pengeluaran dan peringatan tagihan terlebih dahulu.
Pertanyaan yang sering diajukan
Apa itu LLMjacking?
Itu adalah pencurian akses ke model bahasa milik sebuah organisasi. Penyerang memakai kunci API atau identitas cloud yang dicuri, lalu pemilik yang membayar pemakaiannya. Istilah ini mengacu pada cryptojacking.
Berapa biaya yang bisa ditimbulkan sebuah serangan?
Menurut Google, lebih dari 100.000 dolar dalam satu hari. Di beberapa organisasi totalnya mencapai 1 juta sebelum akses dicabut.
Bagaimana penyerang masuk?
Terutama lewat token identitas cloud yang terekspos atau dicuri. Kunci API yang ditemukan di repositori publik GitHub dan endpoint yang terbuka juga dipakai. Sebuah halaman login palsu bahkan berhasil melewati MFA.
Apa itu LLM Mixers?
Itu adalah layanan gelap yang menjual kembali akses curian ke model. Mereka berperan sebagai gerbang antara orang yang membobol sistem dan orang yang membeli token. Google menggambarkannya sebagai pembagian kerja yang terus berkembang.
Bagaimana cara melindunginya?
Dengan meningkatkan visibilitas pada platform LLM dan memberi hak akses minimum untuk akun serta pengguna. Setiap pengaktifan tanpa izin harus diperlakukan sebagai kejadian kritis. Google menyebutkan poin-poin ini dalam laporannya.
Hal yang perlu dipantau dalam beberapa bulan ke depan soal penyalahgunaan model AI
Google memperkirakan LLMjacking akan melampaui cryptojacking sebagai bentuk pencurian sumber daya. Ada baiknya kamu memantau ke mana risiko ini bergeser.
- Periksa apakah di repositorimu, termasuk yang lama, ada kunci API atau token, lalu ganti kuncinya.
- Atur batas pengeluaran dan peringatan tagihan pada layanan AI, supaya lonjakan langsung terlihat.
- Periksa alat AI yang dipasang tim dan jaga gateway perutean seperti LiteLLM tetap diperbarui.



