
 Ing. Calogero Bono
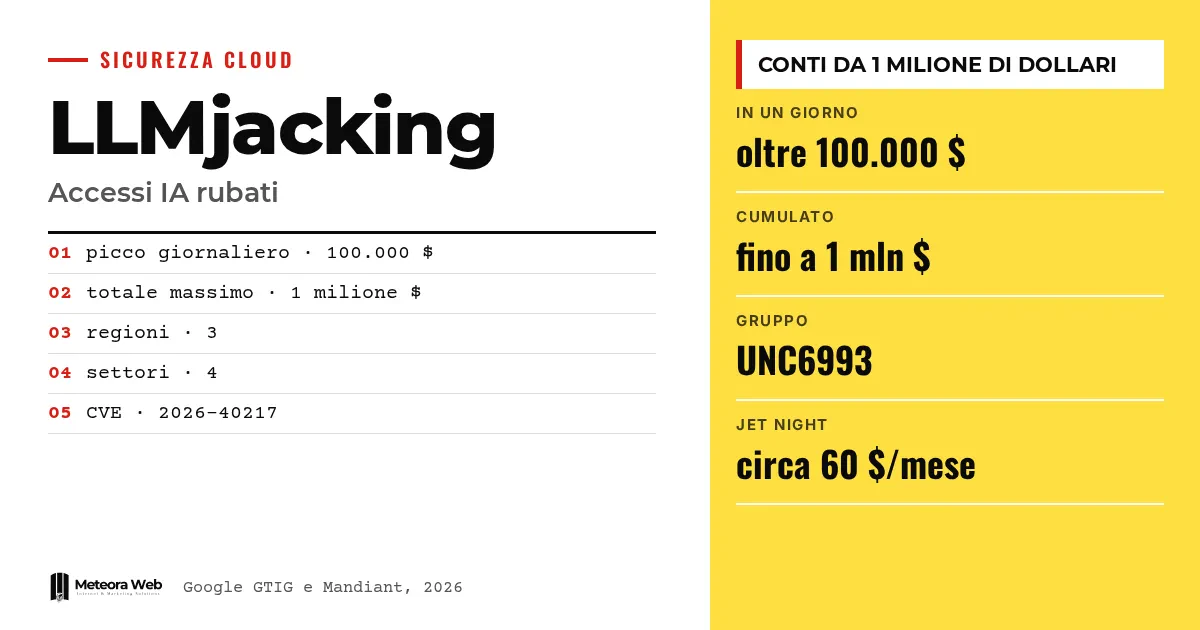
Google Threat Intelligence Group y Mandiant han publicado un informe sobre el LLMjacking, el secuestro de los accesos corporativos a los modelos de lenguaje. Según Google, en 2026 los ataques han afectado a organizaciones de Norteamérica, Sudamérica y Asia-Pacífico. En un solo día los gastos fraudulentos superaron los 100.000 dólares, y en algunas empresas el total llegó a 1 millón antes de revocar los accesos. Esto importa porque quien paga es quien sufre el ataque, no quien lo comete.
Algunos términos antes de entrar en los hechos. LLM es un modelo de lenguaje de gran tamaño, el motor que hay detrás de los chatbots. API key es la clave que permite a un programa usar un servicio. IAM indica la gestión de identidades y permisos en la nube. Service Account es una identidad técnica que usan las aplicaciones y no las personas. MFA es la autenticación de múltiples factores, el segundo control además de la contraseña.
¿Qué es el LLMjacking y por qué cuesta tanto?
Es una evolución del robo de recursos cloud. Un atacante obtiene una clave o un acceso y consume modelos de IA mientras el propietario paga la factura. Según el informe de Google, a diferencia del cryptojacking, que consume recursos de forma gradual, aquí los costes pueden dispararse en pocas horas.
TechRadar informa de que los costes pueden alcanzar seis cifras en seis minutos. El dato es un resumen del periódico y debe leerse con cautela, porque el informe habla de horas.
¿Cómo entran los atacantes?
Los atacantes ignoran los chatbots de atención al cliente y van a por los modelos del backend. Buscan endpoints expuestos o claves API válidas. Según Google, la vía más común son, sin embargo, los tokens de identidad cloud expuestos o robados, como credenciales IAM, claves de Service Account, tokens personales de GitHub y tokens de sesión activos.
Un grupo llamado UNC6993 vulneró una instancia cloud con una clave de Service Account mal configurada. Después usó una página de acceso falsa para que los usuarios pegaran su token de sesión, saltándose contraseña y MFA. Otro grupo recopiló claves API corporativas de repositorios públicos de GitHub.
¿Qué hacen una vez dentro?
Buscan más credenciales, elevan privilegios y se quedan. Según el informe, clonan código en busca de secretos, leen registros y crean cuentas no autorizadas. También insertan claves SSH en las máquinas virtuales. Un actor creó cuentas de servicio falsas, disfrazadas de herramientas internas de optimización de facturación.
En un caso se explotó la vulnerabilidad CVE-2026-40217 en la pasarela LiteLLM, para convertir claves normales en credenciales de administración. Para eludir los límites de peticiones, un actor usó la estrategia «burn and rotate», creando y borrando cuentas de servicio sin parar.
Si usas las API de Google en tus proyectos, nuestra guía de la Gemini API te ayuda a entender dónde viven las claves.
¿Quiénes son los LLM Mixers?
Son los gestores del mercado en la fase posterior. Según Google, funcionan como pasarelas ilícitas que enrutan, agregan y revenden accesos no autorizados a los modelos. Así se crea una división del trabajo entre quien entra en los sistemas y quien monetiza.
Según The Hacker News, un servicio llamado Jet Night ofrece un plan de tokens ilimitados con presunto acceso a un modelo de frontera por unos 60 dólares al mes. Symantec y Carbon Black describen además un servicio que reinstala las herramientas Codex y Claude Code enrutando las peticiones a servidores de terceros. Afecta sobre todo a organizaciones de China continental y filiales en Corea del Sur, Taiwán y Malasia.
Límites que conviene conocer
El informe describe incidentes sin nombrar a las empresas afectadas, así que no podemos verificar los casos. No sabemos cuántas organizaciones están implicadas ni cuántas son italianas. Las previsiones de Google sobre el crecimiento del fenómeno son una estimación, no un dato. En el caso del servicio descrito por Symantec no hay pruebas de que se recojan los prompts ni de que se alteren las respuestas.
Qué cambia para quien trabaja con lo digital
Para quien desarrolla o gestiona sistemas, una clave API pasa a ser una información económica crítica, igual que una tarjeta de crédito. Google recomienda aumentar la visibilidad sobre las plataformas LLM, priorizar la detección de cambios en cuentas y servicios, y tratar cualquier activación no autorizada como un evento crítico. También hace falta el principio de mínimo privilegio. Quien aloja aplicaciones en servidores propios puede apoyarse en un hosting gestionado con actualizaciones de seguridad, pero las claves siguen siendo responsabilidad de quien las crea. Importa también lo que hacen los empleados, porque la instalación de herramientas no autorizadas suele nacer de la curiosidad.
Nuestra opinión
El informe tiene un mérito – desplaza la conversación del miedo a la IA a la gestión de los secretos. Casi todo parte de credenciales dejadas donde no deberían estar, como repositorios públicos y claves con permisos demasiado amplios. Son errores viejos, encarecidos por servicios que se pagan según el consumo. Queda la duda de que parte de la alarma sirva también para vender herramientas de detección. Pero el consejo se sostiene y cuesta poco. Antes de añadir funciones de IA a un producto, conviene fijar límites de gasto y alertas de facturación.
Preguntas frecuentes
¿Qué es el LLMjacking?
Es el robo de acceso a los modelos de lenguaje de una organización. El atacante usa claves API o identidades cloud robadas y el propietario paga el consumo. El término recuerda al cryptojacking.
¿Cuánto puede costar un ataque?
Según Google, más de 100.000 dólares en un solo día. En algunas organizaciones el total llegó a 1 millón antes de revocar los accesos.
¿Cómo entran los atacantes?
Sobre todo con tokens de identidad cloud expuestos o robados. También se usan claves API encontradas en repositorios públicos de GitHub y en endpoints expuestos. Una página de acceso falsa llegó a saltarse incluso la MFA.
¿Qué son los LLM Mixers?
Son servicios ilícitos que revenden accesos robados a los modelos. Actúan como pasarela entre quien ha vulnerado los sistemas y quien compra los tokens. Google los describe como una división del trabajo en crecimiento.
¿Cómo defenderse?
Con más visibilidad sobre las plataformas LLM y privilegios mínimos para cuentas y usuarios. Cualquier activación no autorizada debe tratarse como un evento crítico. Google señala estos puntos en el informe.
Qué vigilar en los próximos meses sobre el abuso de los modelos de IA
Google prevé que el LLMjacking supere al cryptojacking como robo de recursos. Conviene observar hacia dónde se desplaza el riesgo.
- Revisa si en tus repositorios, incluso los antiguos, aparecen claves API o tokens, y rótalos.
- Configura umbrales de gasto y alertas de facturación en los servicios de IA, para ver un pico de inmediato.
- Verifica qué herramientas de IA ha instalado el equipo y mantén actualizadas las pasarelas de enrutamiento como LiteLLM.



