
 Ing. Calogero Bono
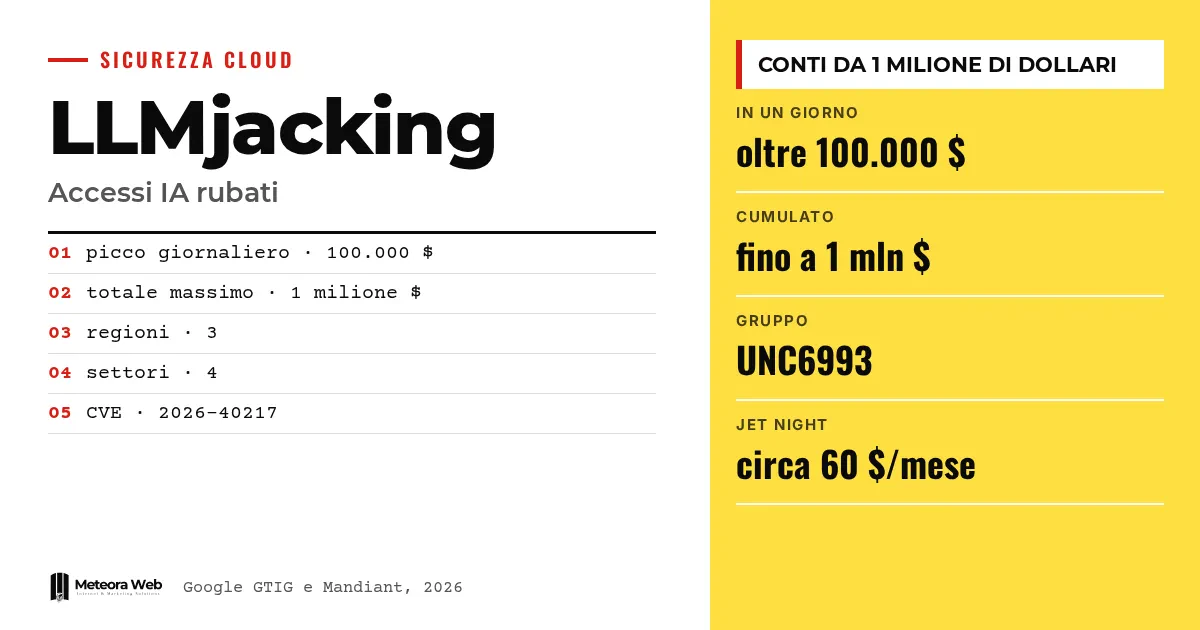
O Google Threat Intelligence Group e a Mandiant publicaram um relatório sobre o LLMjacking, o sequestro de acessos corporativos a modelos de linguagem. Segundo o Google, em 2026 os ataques atingiram organizações na América do Norte, na América do Sul e na Ásia-Pacífico. Em um único dia, os gastos fraudulentos ultrapassaram 100.000 dólares, e em algumas empresas o total chegou a 1 milhão antes da revogação dos acessos. Isso importa porque quem paga é a vítima, não quem executa o ataque.
Alguns termos, antes de entrar nos fatos. LLM é um modelo de linguagem de grande porte, o motor por trás dos chatbots. API key é a chave que permite a um programa usar um serviço. IAM indica a gestão de identidades e permissões na nuvem. Service Account é uma identidade técnica usada por aplicações, e não por pessoas. MFA é a autenticação multifator, a segunda verificação além da senha.
O que é o LLMjacking e por que custa tanto?
É uma evolução do roubo de recursos na nuvem. Um atacante obtém uma chave ou um acesso e consome modelos de IA enquanto o proprietário paga a conta. Segundo o relatório do Google, diferentemente do cryptojacking, que consome recursos de forma gradual, aqui os custos podem disparar em poucas horas.
A TechRadar relata que os custos podem chegar a seis dígitos em seis minutos. O dado é uma síntese do veículo e deve ser lido com cautela, porque o relatório fala em horas.
Como os atacantes entram?
Os atacantes ignoram os chatbots de atendimento e miram os modelos no backend. Procuram endpoints expostos ou chaves de API válidas. Segundo o Google, porém, a via mais comum são os tokens de identidade na nuvem expostos ou roubados, como credenciais IAM, chaves de Service Account, tokens pessoais do GitHub e tokens de sessão ativos.
Um grupo chamado UNC6993 invadiu uma instância na nuvem com uma chave de Service Account mal configurada. Depois usou uma falsa página de login para fazer os usuários colarem o token de sessão, contornando senha e MFA. Outro grupo coletou chaves de API corporativas em repositórios públicos do GitHub.
O que fazem depois de entrar?
Buscam outras credenciais, elevam privilégios e permanecem no sistema. Segundo o relatório, clonam código em busca de segredos, leem logs e criam contas não autorizadas. Também inserem chaves SSH nas máquinas virtuais. Um agente criou contas de serviço falsas, disfarçadas de ferramentas internas de otimização de faturamento.
Em um caso, foi explorada a vulnerabilidade CVE-2026-40217 no gateway LiteLLM, para transformar chaves comuns em credenciais de administrador. Para contornar os limites de requisições, um agente usou a estratégia «burn and rotate», criando e apagando continuamente contas de serviço.
Se você usa as APIs do Google em seus projetos, nosso guia da Gemini API ajuda a entender onde ficam as chaves.
O que são os LLM Mixers?
São os operadores do mercado paralelo. Segundo o Google, funcionam como gateways ilegais que direcionam, agregam e revendem acessos não autorizados aos modelos. Cria-se assim uma divisão de trabalho entre quem invade os sistemas e quem monetiza.
Segundo o The Hacker News, um serviço chamado Jet Night oferece um plano de tokens ilimitados com suposto acesso a um modelo de fronteira por cerca de 60 dólares por mês. A Symantec e a Carbon Black também descrevem um serviço que reinstala as ferramentas Codex e Claude Code redirecionando as requisições para servidores de terceiros. Atinge sobretudo organizações na China continental e filiais na Coreia do Sul, em Taiwan e na Malásia.
Limites a considerar
O relatório descreve incidentes sem citar as empresas afetadas, então não podemos verificar os casos. Não sabemos quantas organizações estão envolvidas nem quantas são brasileiras. As previsões do Google sobre o crescimento do fenômeno são uma estimativa, não um dado. No caso do serviço descrito pela Symantec, não há provas de que os prompts sejam coletados ou as respostas alteradas.
O que muda para quem trabalha com tecnologia
Para quem desenvolve ou gerencia sistemas, uma chave de API passa a ser uma informação financeira crítica, equivalente a um cartão de crédito. O Google recomenda ampliar a visibilidade sobre as plataformas de LLM, priorizar a detecção de alterações em contas e serviços e tratar toda habilitação não autorizada como evento crítico. Também é preciso aplicar o princípio do menor privilégio. Quem hospeda aplicações em servidores próprios pode recorrer a uma hospedagem gerenciada com atualizações de segurança, mas as chaves continuam sob responsabilidade de quem as cria. Importa ainda o que os funcionários fazem, já que a instalação de ferramentas não autorizadas costuma nascer da curiosidade.
Nossa opinião
O relatório tem um mérito – desloca a discussão do medo da IA para a gestão de segredos. Quase tudo começa com credenciais deixadas onde não deveriam estar, como repositórios públicos e chaves com permissões excessivas. São erros antigos, tornados caros por serviços cobrados por consumo. Permanece a dúvida de que parte do alarme também sirva para vender ferramentas de detecção. Ainda assim, o conselho se sustenta e custa pouco. Antes de adicionar recursos de IA a um produto, vale definir limites de gasto e alertas de faturamento.
Perguntas frequentes
O que é o LLMjacking?
É o roubo de acesso aos modelos de linguagem de uma organização. O atacante usa chaves de API ou identidades de nuvem roubadas, e o proprietário paga pelo consumo. O termo lembra o cryptojacking.
Quanto um ataque pode custar?
Segundo o Google, mais de 100.000 dólares em um único dia. Em algumas organizações, o total chegou a 1 milhão antes da revogação dos acessos.
Como os atacantes entram?
Principalmente com tokens de identidade na nuvem expostos ou roubados. Também são usadas chaves de API encontradas em repositórios públicos do GitHub e endpoints expostos. Uma página falsa de login chegou a contornar a MFA.
O que são os LLM Mixers?
São serviços ilegais que revendem acessos roubados aos modelos. Funcionam como intermediários entre quem invadiu os sistemas e quem compra os tokens. O Google os descreve como uma divisão de trabalho em crescimento.
Como se defender?
Com mais visibilidade sobre as plataformas de LLM e privilégios mínimos para contas e usuários. Toda habilitação não autorizada deve ser tratada como evento crítico. O Google indica esses pontos no relatório.
O que observar nos próximos meses sobre o abuso de modelos de IA
O Google prevê que o LLMjacking superará o cryptojacking como forma de roubo de recursos. Vale acompanhar para onde o risco se desloca.
- Verifique se seus repositórios, inclusive os antigos, contêm chaves de API ou tokens, e troque-os.
- Defina limites de gasto e alertas de faturamento nos serviços de IA, para que um pico seja percebido de imediato.
- Revise as ferramentas de IA instaladas pela equipe e mantenha atualizados os gateways de roteamento, como o LiteLLM.



