Ing. Calogero Bono
Na noite de domingo para segunda-feira, 2 de novembro, alguns atacantes alteraram remotamente as configurações dos controles de refrigeração em supermercados da Bélgica, da Suécia, da Estônia e de outros países europeus. Refrigeradores e freezers esquentaram, e algumas lojas jogaram fora ou recolheram alimentos frescos e congelados. A Danfoss, empresa dinamarquesa que fabrica esses controles, diz que os seus produtos estavam envolvidos, assim como três semanas antes na França. Isso importa porque mostra o quanto custa deixar na rede equipamentos antigos e mal protegidos.
Alguns termos, antes de entrar nos fatos. Controle de refrigeração é o computador que gerencia refrigeradores e freezers de uma loja e pode ser conectado à Internet para manutenção a distância. Degelo é o modo que serve para eliminar o gelo, mas nesses ataques fez os equipamentos esquentarem. Firmware é o software interno do dispositivo, que precisa ser atualizado. VPN é uma conexão protegida para acessar uma rede a partir de fora. CERT-FR é a estrutura da agência nacional francesa de cibersegurança.
O que aconteceu nos supermercados europeus?
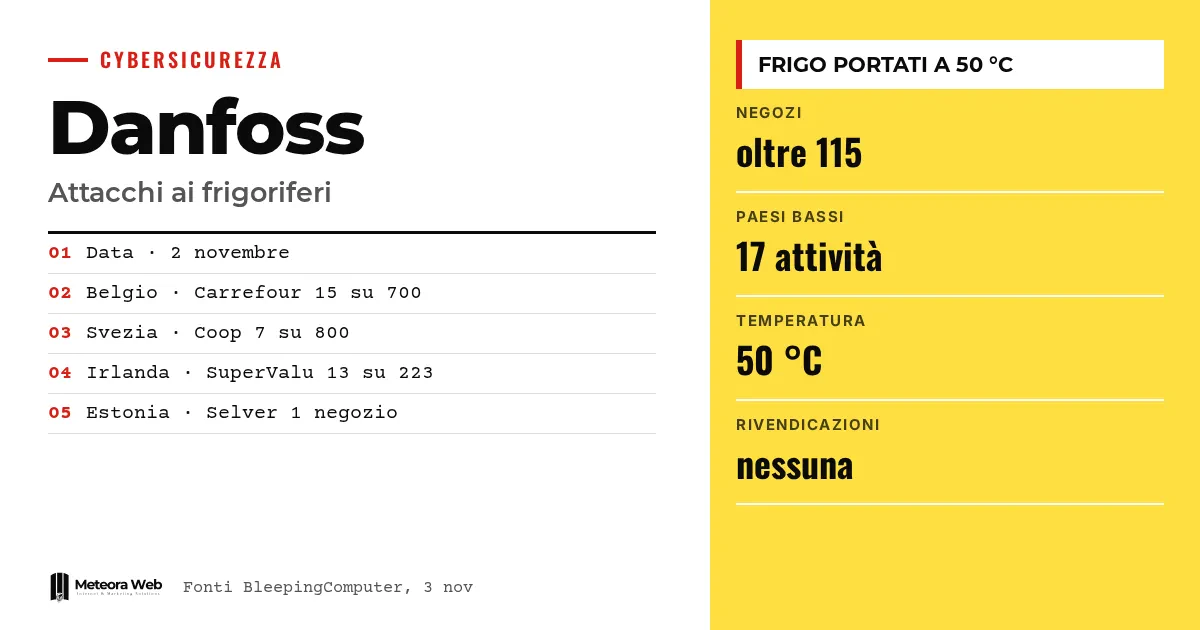
Segundo o The Hacker News, nenhuma rede declarou mais de algumas dezenas de lojas atingidas. Na Bélgica, os equipamentos foram colocados em degelo, como disse Stephan Moelans, diretor da Sabcobel. Em outros lugares, a temperatura foi aumentada. Uma loja ICA em Sjöbo, na Suécia, relatou refrigeradores e freezers levados a 50 °C.
De acordo com o BleepingComputer, as lojas atingidas somam mais de 115 entre Bélgica, Países Baixos, Suécia, Luxemburgo, Irlanda e Estônia. Não está claro se o ataque foi coordenado ou direcionado a pontos de venda específicos.
Quais redes dizem ter sido atingidas?
Cada uma descreveu o episódio à sua maneira e nem todas falam em ataque informático. A Delhaize citou um «incidente informático» em algumas dezenas de lojas. A Carrefour Bélgica contou 15 lojas em 700, com impacto muito limitado. A Coop Suécia contou 7 em mais de 800, enquanto a Musgrave, dona da SuperValu, indicou 13 em 223.
Segundo a agência AFP, citada pelo The Hacker News, na Itália foram atingidos pelo menos quatro supermercados Coop administrados pelo grupo Radenza na Sicília, no sistema de controle remoto dos setores de congelados. O DDay.it também relata um padrão parecido com o francês de meados de outubro. Em Hove, um açougueiro estimou cerca de 15.000 euros de carne estragada.
Como os atacantes entraram?
As fontes não trazem uma reconstrução técnica completa. Um porta-voz da Danfoss disse à TV holandesa NOS que os sistemas atingidos nos Países Baixos não estavam numa rede segura e ainda usavam senhas padrão. A Danfoss acrescentou que a fragilidade está sobretudo no software não atualizado.
Na Estônia, segundo Jann Mutso, da Kitman Coldtech, foi atingido o computador de controle de um sistema Danfoss antigo. Na Bélgica, disse Moelans, os atacantes entraram nos sistemas das lojas individuais e não nos dos instaladores. A Sabcobel tinha recomendado proteger a conexão, mas nem todos tinham feito isso. A história lembra o que já foi escrito sobre a primeira onda de ataques aos refrigeradores.
O que podem fazer os responsáveis pelos equipamentos?
A referência mais detalhada continua sendo o alerta de outubro do CERT-FR, que trata dos controladores Danfoss AK-SM e AK-SC, Copeland xweb e Dixell xweb. Para os dispositivos não comprometidos, indica alguns passos.
- Tornar os dispositivos inacessíveis pela Internet.
- Verificar a configuração, sobretudo os horários de degelo.
- Restabelecer o acesso somente por VPN ou rede protegida.
- Atualizar o firmware, definir o nível de segurança como Strict e trocar as senhas padrão.
Os dispositivos no fim da vida útil, que não recebem mais correções, segundo o CERT-FR continuam muito provavelmente expostos mesmo depois de uma restauração. Para um quadro mais amplo, há a análise sobre quem administra equipamentos conectados.
Limites a conhecer
Ninguém reivindicou os ataques até a noite de segunda-feira e não se sabe se estão ligados ao francês. Um método parecido não prova que os autores sejam os mesmos. O Centro belga de cibersegurança disse que os responsáveis podem nunca ser identificados. Nem em todos os casos o fabricante foi indicado, e a Danfoss não tinha publicado um aviso em seu site até 3 de novembro.
O que muda para quem trabalha com o digital
Se você administra lojas, depósitos ou negócios com equipamentos conectados, faça uma lista do que está ligado à Internet e pergunte-se se realmente precisa estar. Pergunte ao técnico que cuida dos equipamentos como é feito o acesso remoto e se é usada uma VPN. Verifique as senhas padrão e a idade dos dispositivos. Confira também o contrato de seguro antes de cortar o fluxo de dados para o responsável pela manutenção, como lembra o CERT-FR. Se você tem servidores ou sistemas de gestão, a lógica é a mesma – atualizações e acessos protegidos, como no caso da hospedagem com atualizações de segurança.
A nossa opinião
O ponto fraco não é sofisticado. Senhas padrão, software antigo e acessos expostos são problemas conhecidos, e a primeira onda na França já tinha dado o alerta. Quem agiu limitou os danos, quem não agiu jogou mercadoria fora. Falar em «incidente informático» sem explicar a causa não ajuda os outros operadores. Seriam necessários avisos mais claros dos fabricantes e uma obrigação moral de substituir os equipamentos que não recebem mais atualizações.
Perguntas frequentes
Quais marcas foram atingidas?
A Danfoss diz que os seus produtos estavam envolvidos. Um açougueiro belga disse à NOS que também foi atingido um equipamento Copeland, sem uma resposta clara. Em outros casos o fabricante não foi citado.
Quem atacou os supermercados?
Não se sabe. Ninguém reivindicou os ataques até a noite de segunda-feira. Na Bélgica, a procuradoria federal abriu uma investigação criminal.
A Itália também foi afetada?
Sim, segundo a AFP citada pelo The Hacker News. Pelo menos quatro lojas Coop administradas pelo grupo Radenza na Sicília foram atingidas no controle remoto dos setores de congelados.
Basta atualizar o software?
Nem sempre. Moelans, da Sabcobel, diz que a atualização sozinha não basta, porque também são necessárias mudanças físicas que custam caro. A solução mais simples é uma conexão à Internet protegida.
O que fazer com os dispositivos antigos?
Devem ser retirados da Internet ou substituídos. O CERT-FR alerta que dispositivos no fim da vida útil, sem correções, provavelmente estão comprometidos se continuarem online. Uma restauração de fábrica sozinha não basta.
O que observar nas próximas semanas sobre equipamentos conectados
As investigações e os avisos dos fabricantes vão dizer se há uma ligação com a França. Enquanto isso, vale acompanhar alguns sinais.
- Verifique se a Danfoss publica um aviso oficial em seus canais.
- Acompanhe as atualizações do CERT-FR e dos centros nacionais de cibersegurança.
- Peça ao seu responsável pela manutenção um plano de substituição para os dispositivos que não recebem mais atualizações.
Fontes
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia