
 Ing. Calogero Bono
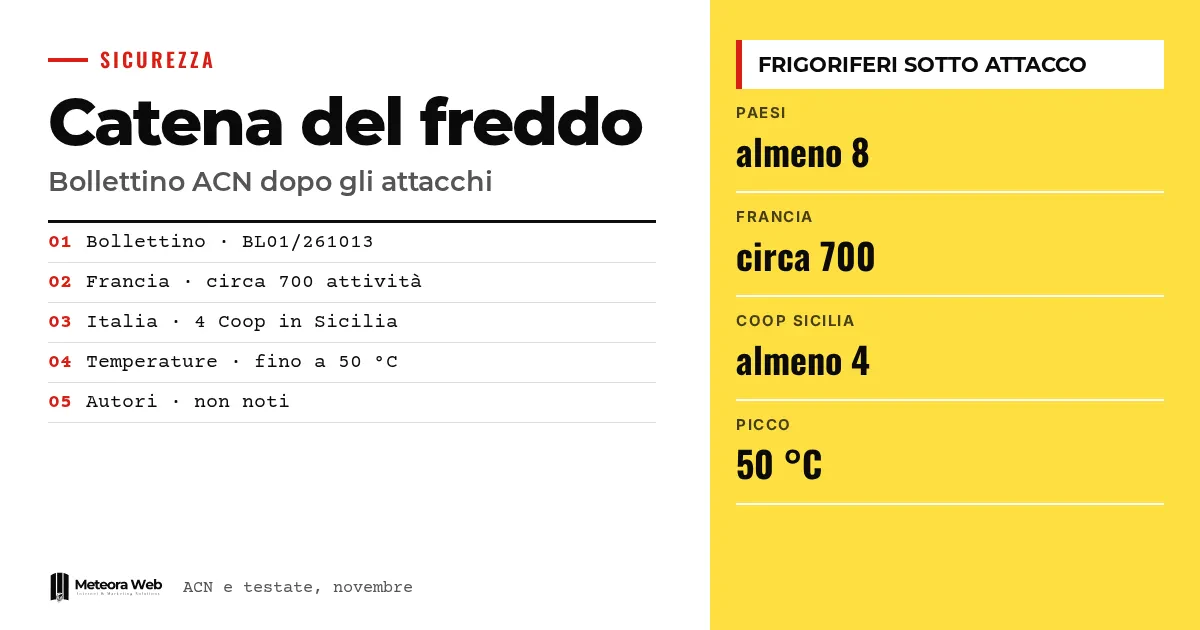
A Agência para a Cibersegurança Nacional da Itália publicou um boletim com medidas urgentes para o varejo de alimentos e a cadeia do frio, depois do ataque informático que atingiu várias redes de supermercados franceses. Em 2 de novembro, os episódios chegaram também à Itália, com pelo menos quatro lojas da Coop na Sicília. Os invasores alteraram as temperaturas dos equipamentos. O que importa é que o ponto fraco são painéis de controle acessíveis pela Internet, um erro que pode acontecer em qualquer empresa.
Alguns termos, antes de entrarmos nos fatos. IT são os sistemas que tratam informações, como servidores e estações de trabalho. OT são o hardware e o software que controlam processos físicos, como compressores e sensores. SCADA é a plataforma que supervisiona vários equipamentos, exibe alarmes e envia comandos. VPN é uma conexão protegida para acesso remoto. Jump host é um sistema intermediário dedicado, pelo qual se acessam as máquinas que precisam ser gerenciadas.
O que aconteceu com os supermercados europeus?
Segundo a Agenda Digitale, após os ataques de 11 e 12 de outubro a cerca de setecentas empresas francesas (dado do Ministério Público de Paris), entre 1º e 2 de novembro episódios semelhantes foram registrados em pelo menos oito países europeus. Fala-se de Bélgica, Irlanda, Países Baixos e Estônia, além da Itália.
As fontes não concordam sobre a lista de países. O Punto Informatico cita também Suécia e Luxemburgo. Algumas publicações relatam congeladores chegando a 50 °C.
O que aconteceu na Itália?
Giuseppe Spadaro, diretor-geral do grupo Radenza, confirmou à Ansa episódios informáticos em pelo menos quatro lojas da Coop na Sicília, com temperaturas alteradas e alimentos estragados, segundo a Agenda Digitale. O HDblog situa os casos entre Palermo e Catânia e informa que a Polícia Postal investiga.
Na ilha circulam relatos sobre várias lojas, ainda por verificar. Segundo fontes do Open citadas pela Agenda Digitale, a ACN recebeu notificações também de uma empresa de restaurantes na Toscana e de um produtor de congelados na Emília-Romanha.
Como conseguiram alterar as geladeiras?
Segundo o boletim da ACN, o ataque explorou instalações obsoletas, interfaces de administração expostas na Internet e falhas na autenticação. Isso permitiu ativar remotamente os ciclos de degelo e modificar os parâmetros dos equipamentos.
A Agenda Digitale relata que a Danfoss já havia pedido, em 13 de outubro, que os clientes holandeses desconectassem os equipamentos vulneráveis ou protegessem seus acessos. Alguns teriam mantido os controladores acessíveis, inclusive com senhas padrão. Trata-se de uma reconstrução baseada em um porta-voz citado pela imprensa holandesa.
Quais medidas a ACN recomenda?
A agência recomenda agir imediatamente, priorizando a remoção das exposições e a verificação dos parâmetros operacionais. As intervenções devem ser coordenadas entre a equipe de segurança da informação, os responsáveis pelos equipamentos e os técnicos de manutenção, para evitar paradas descontroladas da refrigeração.
- Fazer o inventário de controladores, SCADA, gateways e serviços de assistência remota.
- Retirar da Internet as interfaces administrativas.
- Separar as redes OT das redes IT, com firewalls que bloqueiem tudo o que não estiver autorizado. As VLAN sozinhas não bastam.
- Usar VPN com autenticação em múltiplos fatores e limitar os acessos dos fornecedores.
A ACN esclarece que o HTTPS protege as comunicações, mas não impede a exploração de vulnerabilidades ou de credenciais comprometidas.
Limitações que você precisa conhecer
Os autores não são conhecidos e a dinâmica exata do ataque não foi estabelecida. Não há provas de uma coordenação comum entre os diferentes países, como destaca a Agenda Digitale. Os relatos sobre outras lojas sicilianas não foram verificados e os números variam conforme a fonte. Do boletim da ACN lemos apenas o texto disponível, que é interrompido antes das últimas recomendações.
O que muda para quem trabalha com tecnologia digital
O tema diz respeito a qualquer empresa com equipamentos ou dispositivos conectados. Se você administra uma loja, um depósito ou uma sede com controles remotos, pergunte ao responsável pela manutenção quais acessos estão disponíveis pela Internet. Verifique quem possui as credenciais e se elas ainda são as de fábrica. O problema lembra o que já vimos com as atualizações dos servidores Linux. Para os servidores que você gerencia, uma hospedagem com atualizações de segurança reduz o risco de painéis esquecidos.
Nossa opinião
O caso mostra que a segurança não é apenas uma questão técnica. Como observa a Agenda Digitale, instalação, montagem, manutenção e software passam por agentes diferentes, e ninguém controla a cadeia inteira. Com frequência, procura-se um culpado isolado, o técnico desatento, e ignora-se que a comodidade do monitoramento remoto foi vendida sem regras de acesso. O boletim da ACN é útil, mas chega quando os danos já aconteceram. O risco de uma infraestrutura frágil e conectada já era conhecido há muito tempo.
Perguntas frequentes
O que aconteceu com os supermercados italianos?
Pelo menos quatro lojas da Coop na Sicília sofreram um ataque ao telecontrole dos balcões de congelados. As temperaturas foram alteradas durante a noite e alimentos foram estragados. A informação foi confirmada pelo grupo Radenza.
Quem atacou as geladeiras?
Não se sabe. Os autores não são conhecidos e a Polícia Postal investiga, inclusive para verificar possíveis ligações internacionais. Não há provas de uma coordenação comum entre os diferentes episódios.
Por que as geladeiras estão conectadas à Internet?
Para controlar as temperaturas à distância, receber alertas de falhas e intervir sem ir até a loja. O risco surge quando o painel fica acessível diretamente pela rede pública.
O cadeado HTTPS basta para estar seguro?
Não. Segundo a ACN, o HTTPS protege as comunicações, mas não impede a exploração de vulnerabilidades nem o uso de credenciais comprometidas. Também são necessárias VPN, autenticação robusta e atualizações.
O que as empresas da cadeia do frio devem fazer?
Devem fazer o inventário dos equipamentos conectados e retirar da Internet as interfaces administrativas. Depois, separar as redes OT das redes IT e proteger os acessos remotos com VPN e autenticação em múltiplos fatores.
O que acompanhar depois do boletim sobre a cadeia do frio
Nas próximas semanas ficará claro se o ataque teve uma coordenação por trás e quantas empresas italianas foram afetadas. As responsabilidades ao longo da cadeia também são importantes.
- Acompanhe as atualizações da ACN e dos fabricantes dos equipamentos, como a Danfoss, para saber se surgirem novas orientações.
- Pergunte por escrito ao fornecedor quem responde pelas atualizações e pelos acessos remotos no contrato de manutenção.
- Verifique periodicamente o que do seu ambiente está visível pela Internet, com inventários e configurações, antes de qualquer varredura ativa nos equipamentos.



