
 Ing. Calogero Bono
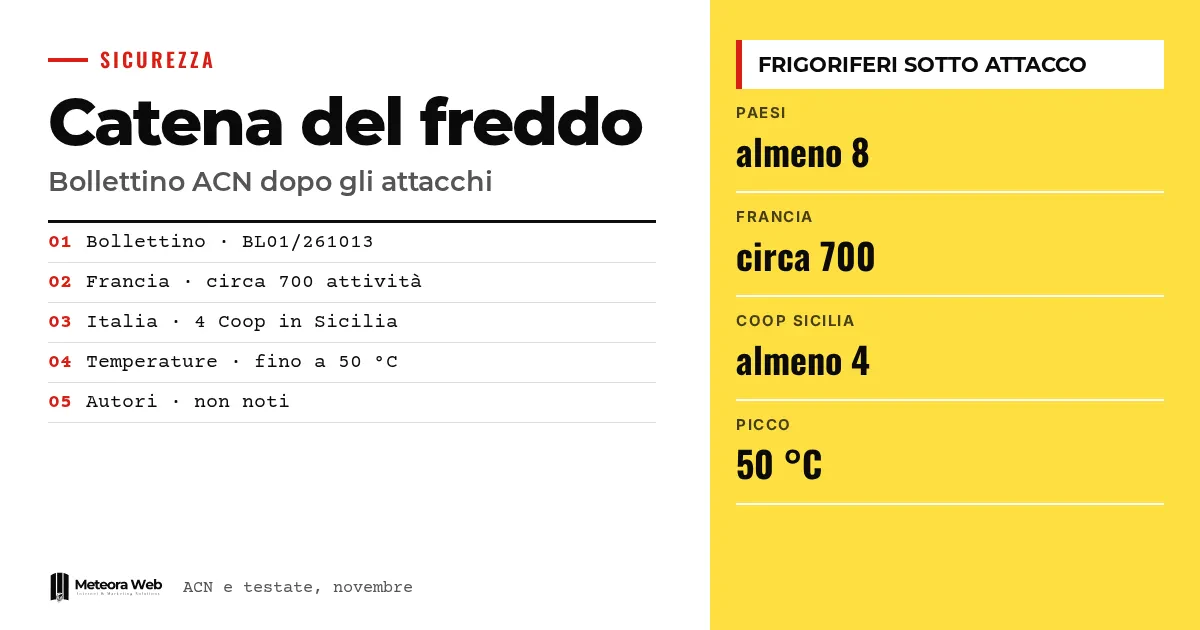
İtalya Ulusal Siber Güvenlik Ajansı (ACN), Fransa'da çok sayıda market zincirini vuran bilişim saldırısının ardından perakende sektörü ve soğuk zincir için acil önlemleri içeren bir bülten yayımladı. 2 Kasım'da olaylar İtalya'ya da ulaştı ve Sicilya'da en az dört Coop mağazası etkilendi. Saldırganlar tesislerin sıcaklık ayarlarını değiştirdi. Bu durum önemli, çünkü zayıf nokta internetten erişilebilen kontrol panelleri; bu hata her şirkette görülebilir.
Olaylara girmeden önce birkaç terim. IT, sunucular ve iş istasyonları gibi bilgiyi işleyen sistemleri ifade eder. OT, kompresörler ve sensörler gibi fiziksel süreçleri kontrol eden donanım ve yazılımdır. SCADA, birden fazla tesisi denetleyen, alarmları gösteren ve komut gönderen platformdur. VPN, uzaktan erişim için korumalı bir bağlantıdır. Jump host, yönetilecek makinelere ulaşmak için kullanılan, ayrılmış bir ara sistemdir.
Avrupa'daki süpermarketlerde ne oldu?
Agenda Digitale'e göre, Paris savcılığının verisiyle yaklaşık yedi yüz Fransız işletmesine yönelik 11 ve 12 Ekim saldırılarının ardından, 1 ile 2 Kasım arasında benzer olaylar en az sekiz Avrupa ülkesinde bildirildi. Belçika, İrlanda, Hollanda ve Estonya'dan söz ediliyor; İtalya da bu listede.
Ülke listesi konusunda kaynaklar uyuşmuyor. Punto Informatico, İsveç ve Lüksemburg'u da anıyor. Bazı gazeteler dondurucuların 50 °C'ye ulaştığını bildiriyor.
İtalya'da ne oldu?
Radenza grubunun genel müdürü Giuseppe Spadaro, Ansa'ya Sicilya'da en az dört Coop mağazasında bilişim olaylarını, sıcaklıkların değiştiğini ve gıdaların bozulduğunu doğruladı; Agenda Digitale'e göre durum böyle. HDblog bu mağazaları Palermo ile Catania arasına yerleştiriyor ve Polizia Postale'nin soruşturma yürüttüğünü bildiriyor.
Adada birden fazla mağazaya dair ihbarlar dolaşıyor, ancak bunlar henüz doğrulanmadı. Agenda Digitale'in aktardığı Open kaynaklarına göre ACN, Toskana'daki bir restoran işletmesinden ve Emilia-Romagna'daki bir dondurulmuş gıda üreticisinden de ihbar aldı.
Dondurucular nasıl değiştirildi?
ACN bültenine göre saldırı, eski kurulumları, internete açık yönetim arayüzlerini ve zayıf kimlik doğrulamayı kullandı. Böylece buzu çözme döngülerini uzaktan etkinleştirmek ve tesis parametrelerini değiştirmek mümkün oldu.
Agenda Digitale, Danfoss'un 13 Ekim'de Hollandalı müşterilerine savunmasız cihazları ayırmalarını ya da erişimlerini korumalarını önerdiğini aktarıyor. Bazılarının kontrol cihazlarını erişilebilir bıraktığı, hatta fabrika varsayılanı şifrelerin kullanıldığı belirtiliyor. Bu, Hollandalı basının aktardığı bir sözcüye dayanan bir yeniden kurgu.
ACN hangi önlemleri istiyor?
Ajans, hemen harekete geçilmesini öneriyor; önceliği açıkların kapatılmasına ve işletme parametrelerinin doğrulanmasına veriyor. Müdahaleler, kontrolsüz soğutma kesintilerinden kaçınmak için bilgi güvenliği, tesis sorumluları ve teknisyenler arasında koordine edilmeli.
- Kontrol cihazlarını, SCADA sistemlerini, geçitleri ve uzaktan destek hizmetlerini envanterleyin.
- Yönetim arayüzlerini internetten kaldırın.
- OT ağlarını IT ağlarından ayırın; yetkisiz olanı reddeden güvenlik duvarları kullanın. Yalnızca VLAN yeterli değildir.
- Çok faktörlü kimlik doğrulamalı VPN kullanın ve tedarikçilerin erişimlerini sınırlayın.
ACN, HTTPS'in iletişimi koruduğunu, ancak güvenlik açıklarının veya ele geçirilmiş kimlik bilgilerinin istismarını engellemediğini belirtiyor.
Bilinmesi gereken sınırlar
Saldırganlar bilinmiyor ve olayın tam seyri netleşmiş değil. Agenda Digitale'in belirttiği gibi, farklı ülkeler arasında ortak bir organizasyon olduğuna dair kanıt yok. Sicilya'daki diğer mağazalara ilişkin ihbarlar doğrulanmadı ve kaynaklar arasında rakamlar farklılık gösteriyor. ACN bülteninin yalnızca sağlanan metnini okuduk; metin son önerilerden önce kesiliyor.
Dijitalle çalışanlar için ne değişiyor
Konu, bağlantılı tesis veya cihazları olan her işletmeyi ilgilendiriyor. Bir mağaza, depo veya uzaktan kontrollü bir merkez yönetiyorsan, bakım teknisyeninden hangi erişimlerin internetten ulaşılabilir olduğunu öğren. Kimlerin kimlik bilgilerine sahip olduğunu ve bunların hâlâ fabrika ayarlarında olup olmadığını kontrol et. Sorun, Linux sunucu güncellemeleri konusunda daha önce gördüğümüz tabloyu hatırlatıyor. Yönettiğin sunucular için güvenlik güncellemeli barındırma hizmeti, unutulmuş panel riskini azaltır.
Bizim değerlendirmemiz
Vaka, güvenliğin yalnızca teknik bir konu olmadığını gösteriyor. Agenda Digitale'in belirttiği gibi kurulum, montaj, bakım ve yazılım farklı taraflara aittir ve hiçbiri tüm zinciri yönetmez. Çoğu zaman tek bir suçlu aranır, dikkatsiz teknisyen gibi, ama uzaktan kontrolün kolaylığının erişim kuralı olmadan satıldığı gözden kaçar. ACN bülteni faydalı, ancak zarar zaten oluştuktan sonra geliyor. Kırılgan ve bağlantılı altyapının riski uzun zamandır biliniyordu.
Sık sorulan sorular
İtalya'daki süpermarketlerde ne oldu?
Sicilya'da en az dört Coop mağazası, dondurulmuş ürün bölümlerinin uzaktan kontrol sistemine yönelik bir saldırıya uğradı. Gece boyunca sıcaklıklar değiştirildi ve gıdalar bozuldu. Bunu Radenza grubu doğruladı.
Dondurucuları kim hedef aldı?
Bilinmiyor. Saldırganlar belirsiz; Polizia Postale, uluslararası bağlantıları da kontrol ederek soruşturma yürütüyor. Olaylar arasında ortak bir organizasyona dair kanıt yok.
Dondurucular neden internete bağlı?
Sıcaklıkları uzaktan izlemek, arıza uyarısı almak ve mağazaya gitmeden müdahale etmek için. Risk, panele kamu ağından doğrudan erişilebildiğinde ortaya çıkıyor.
HTTPS kilidi yeterli koruma sağlar mı?
Hayır. ACN'ye göre HTTPS iletişimi korur, ancak güvenlik açıklarının istismarını veya ele geçirilmiş kimlik bilgilerinin kullanılmasını engellemez. VPN, güçlü kimlik doğrulama ve güncellemeler de gerekir.
Soğuk zincirdeki şirketler ne yapmalı?
Bağlı tesisleri envanterlemeli ve yönetim arayüzlerini internetten kaldırmalı. Ardından OT ağlarını IT ağlarından ayırmalı, uzaktan erişimi VPN ve çok faktörlü kimlik doğrulamayla korumalılar.
ACN bülteninden sonra nelere dikkat etmelisin
Önümüzdeki haftalarda saldırının bir organizasyona bağlı olup olmadığı ve kaç İtalyan şirketinin etkilendiği anlaşılacak. Zincirdeki sorumluluklar da önemli.
- Yeni yönergeler çıkıp çıkmadığını görmek için ACN'yi ve Danfoss gibi tesis üreticilerinin güncellemelerini takip et.
- Bakım sözleşmesinde güncellemelerden ve uzaktan erişimlerden kimin sorumlu olduğunu tedarikçiye yazılı olarak sor.
- Tesislerde herhangi bir aktif tarama yapmadan önce, envanter ve yapılandırmalarla çevrenin internetten neyi gösterdiğini düzenli olarak kontrol et.



