
 Ing. Calogero Bono
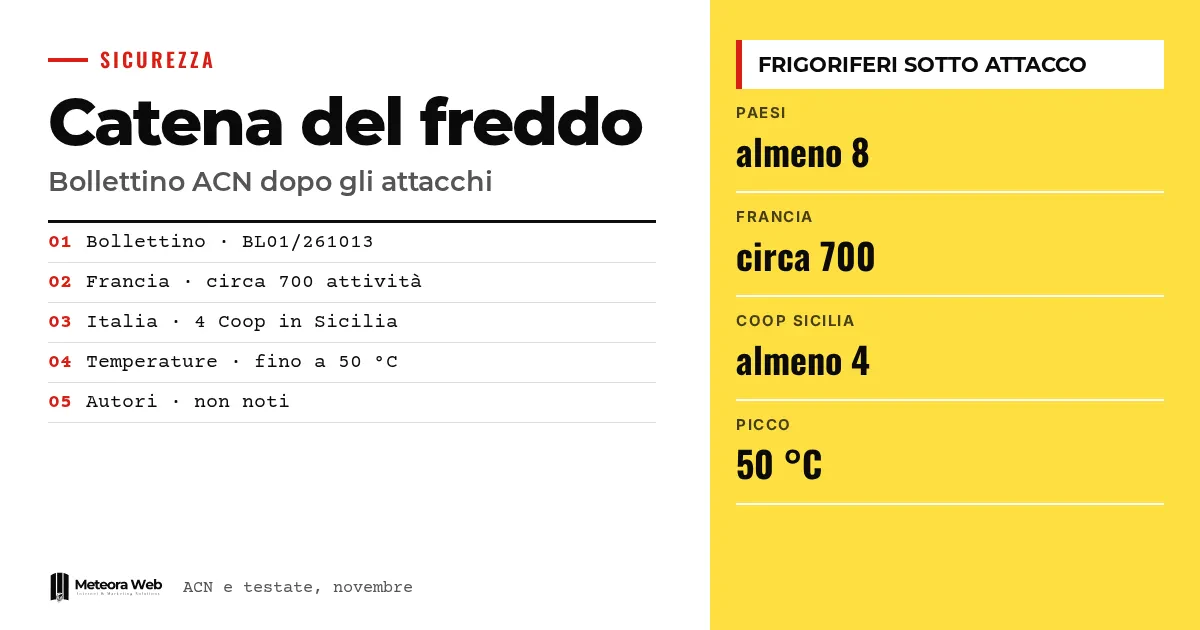
Die Nationale Agentur für Cybersicherheit hat ein Bulletin mit dringenden Maßnahmen für den Einzelhandel und die Kühlkette veröffentlicht, nachdem ein Cyberangriff zahlreiche französische Supermarktketten getroffen hat. Am 2. November erreichten die Vorfälle auch Italien, mit mindestens vier Coop-Filialen auf Sizilien. Die Angreifer haben die Temperaturen der Anlagen manipuliert. Das ist wichtig, weil die Schwachstelle Steuerungsfelder sind, die aus dem Internet erreichbar waren, ein Fehler, der jedes Unternehmen treffen kann.
Ein paar Begriffe, bevor wir zu den Fakten kommen. IT bezeichnet die Systeme, die Informationen verarbeiten, etwa Server und Arbeitsplatzrechner. OT bezeichnet Hard- und Software, die physische Prozesse steuern, etwa Verdichter und Sensoren. SCADA ist die Plattform, die mehrere Anlagen überwacht, Alarme anzeigt und Befehle sendet. VPN ist eine geschützte Verbindung für den Fernzugriff. Jump Host ist ein dediziertes Zwischensystem, über das man die zu verwaltenden Maschinen erreicht.
Was ist mit den europäischen Supermärkten passiert?
Laut Agenda Digitale wurden nach den Angriffen vom 11. und 12. Oktober auf rund siebenhundert französische Betriebe (Angabe der Pariser Staatsanwaltschaft) zwischen dem 1. und dem 2. November ähnliche Vorfälle in mindestens acht europäischen Ländern gemeldet. Genannt werden Belgien, Irland, die Niederlande und Estland, neben Italien.
Die Quellen stimmen bei der Liste der Länder nicht überein. Punto Informatico nennt außerdem Schweden und Luxemburg. Einige Medien berichten von Gefriertruhen, die auf 50 °C kamen.
Was ist in Italien passiert?
Giuseppe Spadaro, Generaldirektor der Gruppe Radenza, hat gegenüber Ansa IT-Vorfälle in mindestens vier Coop-Filialen auf Sizilien bestätigt, mit veränderten Temperaturen und verdorbenen Lebensmitteln, so Agenda Digitale. HDblog verortet sie zwischen Palermo und Catania und berichtet, dass die Polizia Postale ermittelt.
Auf der Insel kursieren Meldungen über weitere Geschäfte, die noch zu überprüfen sind. Laut Quellen von Open, die Agenda Digitale zitiert, hat die ACN auch Meldungen von einem Gastronomiebetrieb in der Toskana und einem Tiefkühlproduzenten in der Emilia-Romagna erhalten.
Wie haben sie die Kühlschränke manipulieren können?
Laut dem ACN-Bulletin nutzte der Angriff veraltete Installationen, aus dem Internet erreichbare Verwaltungsoberflächen und Schwächen bei der Authentifizierung aus. So ließen sich Abtauzyklen aus der Ferne aktivieren und die Anlagenparameter ändern.
Agenda Digitale berichtet, dass Danfoss bereits am 13. Oktober niederländische Kunden aufgefordert hatte, verwundbare Geräte vom Netz zu nehmen oder ihre Zugänge zu schützen. Einige sollen die Regler dennoch erreichbar gelassen haben, teils sogar mit Standardpasswörtern. Dabei handelt es sich um eine Rekonstruktion, die auf einer Sprecherin der niederländischen Presse beruht.
Welche Maßnahmen fordert die ACN?
Die Agentur empfiehlt, sofort zu handeln, und setzt dabei die Beseitigung der Angriffsflächen und die Überprüfung der Betriebsparameter an erste Stelle. Die Maßnahmen müssen zwischen IT-Sicherheit, Anlagenverantwortlichen und Technikern abgestimmt werden, um unkontrollierte Ausfälle der Kühlung zu vermeiden.
- Steuerungen, SCADA-Systeme, Gateways und Fernwartungsdienste erfassen.
- Administrative Oberflächen vom Internet trennen.
- OT-Netze von IT-Netzen trennen, mit Firewalls, die alles verweigern, was nicht erlaubt ist. VLANs allein reichen nicht.
- VPN mit Mehrfaktor-Authentifizierung nutzen und Zugriffe von Dienstleistern begrenzen.
Die ACN weist darauf hin, dass HTTPS die Kommunikation schützt, aber die Ausnutzung von Schwachstellen oder kompromittierten Zugangsdaten nicht verhindert.
Grenzen, die du kennen solltest
Die Urheber sind nicht bekannt, und der genaue Ablauf ist nicht geklärt. Es gibt laut Agenda Digitale keine Hinweise auf eine gemeinsame Steuerung über verschiedene Länder hinweg. Die Meldungen über weitere Geschäfte auf Sizilien sind nicht verifiziert, und die Zahlen variieren je nach Quelle. Vom ACN-Bulletin lag uns nur der bereitgestellte Text vor, der vor den letzten Empfehlungen abbricht.
Was sich für alle ändert, die digital arbeiten
Das Thema betrifft jedes Unternehmen mit vernetzten Anlagen oder Geräten. Wenn du ein Geschäft, ein Lager oder einen Standort mit Fernsteuerung betreibst, frag deinen Techniker, welche Zugänge aus dem Internet erreichbar sind. Prüfe, wer die Zugangsdaten hat und ob es noch die Werkseinstellungen sind. Das Problem erinnert an die bereits bekannten Updates für Linux-Server. Für die Server, die du betreibst, senkt ein Hosting mit Sicherheitsupdates das Risiko vergessener Steuerungsfelder.
Unsere Einschätzung
Der Fall zeigt, dass Sicherheit nicht nur eine technische Frage ist. Wie Agenda Digitale feststellt, laufen Planung, Installation, Wartung und Software über verschiedene Akteure, und niemand verantwortet die gesamte Kette. Allzu oft sucht man den einzelnen Schuldigen, den unaufmerksamen Techniker, und übersieht, dass der Komfort der Fernsteuerung ohne Zugangsregeln verkauft wurde. Das Bulletin der ACN ist nützlich, kommt aber, wenn der Schaden schon entstanden ist. Das Risiko einer fragilen, vernetzten Infrastruktur war seit Langem bekannt.
Häufige Fragen
Was ist mit den italienischen Supermärkten passiert?
Mindestens vier Coop-Filialen auf Sizilien wurden Ziel eines Angriffs auf die Fernsteuerung der Tiefkühltheken. Die Temperaturen wurden nachts verändert, und Lebensmittel sind verdorben. Bestätigt hat dies die Gruppe Radenza.
Wer hat die Kühlschränke angegriffen?
Das ist unbekannt. Die Urheber sind nicht bekannt, und die Polizia Postale ermittelt, auch um mögliche internationale Verbindungen zu prüfen. Es gibt keine Hinweise auf eine gemeinsame Steuerung der einzelnen Vorfälle.
Warum sind Kühlschränke mit dem Internet verbunden?
Um Temperaturen aus der Ferne zu kontrollieren, Störungsmeldungen zu erhalten und ohne Fahrt ins Geschäft einzugreifen. Das Risiko entsteht, wenn das Steuerungsfeld direkt aus dem öffentlichen Netz erreichbar ist.
Reicht das HTTPS-Schloss für die Sicherheit aus?
Nein. Laut ACN schützt HTTPS die Kommunikation, verhindert aber nicht die Ausnutzung von Schwachstellen oder die Nutzung kompromittierter Zugangsdaten. Nötig sind außerdem VPN, starke Authentifizierung und Updates.
Was müssen Unternehmen der Kühlkette tun?
Sie müssen vernetzte Anlagen erfassen und administrative Oberflächen vom Internet trennen. Danach sollten sie OT-Netze von IT-Netzen trennen und den Fernzugriff mit VPN und Mehrfaktor-Authentifizierung absichern.
Worauf du nach dem Bulletin zur Kühlkette achten solltest
In den kommenden Wochen wird sich zeigen, ob hinter dem Angriff eine gemeinsame Steuerung steckt und wie viele italienische Unternehmen betroffen sind. Wichtig sind auch die Verantwortlichkeiten entlang der gesamten Kette.
- Verfolge die Updates der ACN und der Hersteller der Anlagen, etwa Danfoss, um zu erfahren, ob neue Hinweise erscheinen.
- Frag deinen Dienstleister schriftlich, wer laut Wartungsvertrag für Updates und Fernzugriffe verantwortlich ist.
- Prüfe regelmäßig mit Bestandslisten und Konfigurationen, was in deinem Netz aus dem Internet sichtbar ist, bevor du aktive Scans an den Anlagen durchführst.



