
 Ing. Calogero Bono
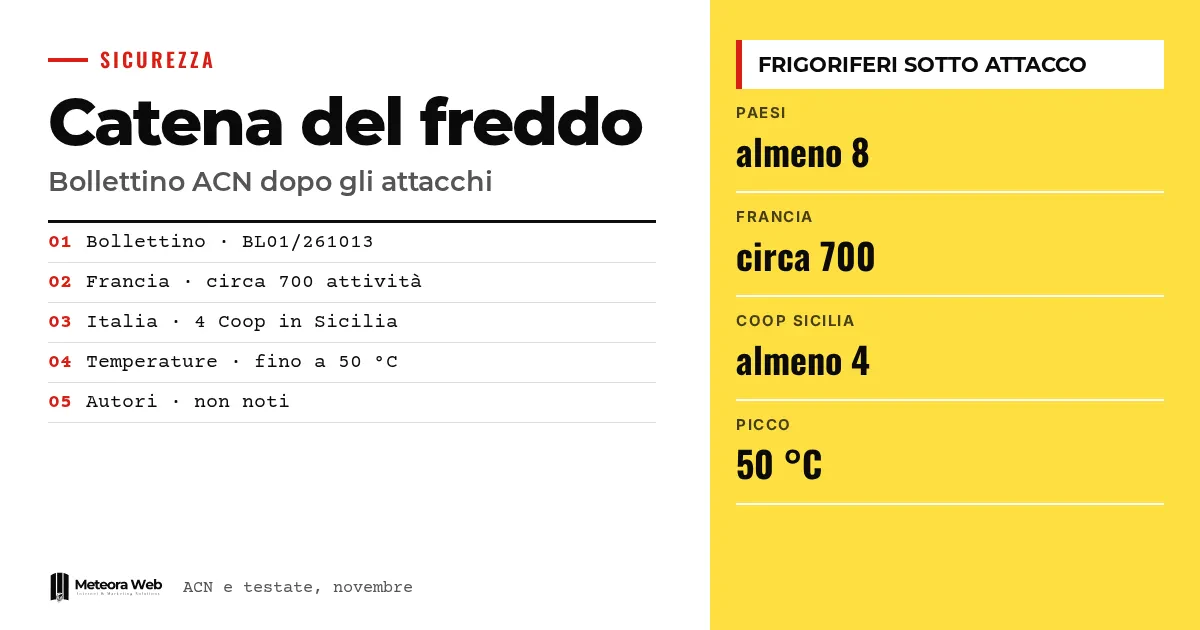
Het Italiaanse Nationaal Agentschap voor Cyberbeveiliging heeft een bulletin gepubliceerd met dringende maatregelen voor de grootdistributie en de koudeketen, na de cyberaanval die talrijke Franse supermarktketens trof. Op 2 november bereikten de incidenten ook Italië, met minstens vier Coop-winkels in Sicilië. De aanvallers hebben de temperaturen van de installaties gemanipuleerd. Dit is belangrijk omdat het zwakke punt bedieningspanelen zijn die via internet bereikbaar zijn, een fout die elk bedrijf kan maken.
Enkele begrippen, voordat we de feiten bespreken. IT verwijst naar systemen die informatie verwerken, zoals servers en werkstations. OT verwijst naar hardware en software die fysieke processen aansturen, zoals compressoren en sensoren. SCADA is het platform dat meerdere installaties bewaakt, alarmen toont en opdrachten verstuurt. VPN is een beveiligde verbinding voor toegang op afstand. Jump host is een speciaal tussensysteem waarlangs de te beheren machines worden bereikt.
Wat is er in de Europese supermarkten gebeurd?
Volgens Agenda Digitale zijn er na de aanvallen van 11 en 12 oktober op ongeveer zevenhonderd Franse bedrijven (cijfer van het parket van Parijs) tussen 1 en 2 november vergelijkbare incidenten gemeld in minstens acht Europese landen. Het gaat om België, Ierland, Nederland en Estland, naast Italië.
De bronnen verschillen over de lijst van landen. Punto Informatico noemt ook Zweden en Luxemburg. Sommige media melden diepvriezers die tot 50 °C zijn opgelopen.
Wat is er in Italië gebeurd?
Giuseppe Spadaro, algemeen directeur van de groep Radenza, heeft tegenover het persbureau Ansa bevestigd dat er IT-incidenten zijn geweest in minstens vier Coop-winkels in Sicilië, met veranderde temperaturen en bedorven levensmiddelen, aldus Agenda Digitale. HDblog situeert ze tussen Palermo en Catania en meldt dat de Postale Politie onderzoek doet.
Op het eiland circuleren meldingen over meerdere winkels, die nog moeten worden geverifieerd. Volgens bronnen van Open, geciteerd door Agenda Digitale, heeft het ACN ook meldingen ontvangen van een horecabedrijf in Toscane en van een diepvriesproducent in Emilia-Romagna.
Hoe zijn ze erin geslaagd de koelkasten te manipuleren?
Volgens het bulletin van ACN heeft de aanval gebruikgemaakt van verouderde installaties, beheerinterfaces die op internet zijn blootgesteld en tekortkomingen in de authenticatie. Hierdoor konden de ontdooicycli op afstand worden geactiveerd en de parameters van de installaties worden gewijzigd.
Agenda Digitale meldt dat Danfoss de Nederlandse klanten al op 13 oktober had gevraagd de kwetsbare apparaten los te koppelen of de toegang te beveiligen. Sommige zouden de controllers bereikbaar hebben gelaten, zelfs met standaardwachtwoorden. Het gaat om een reconstructie op basis van een woordvoerder die door de Nederlandse pers is geciteerd.
Welke maatregelen vraagt het ACN?
Het agentschap raadt aan meteen te handelen, met prioriteit voor het wegnemen van blootstellingen en het controleren van de operationele parameters. De ingrepen moeten worden gecoördineerd tussen cyberbeveiliging, verantwoordelijken voor de installaties en onderhoudstechnici, om ongecontroleerde stops van de koeling te voorkomen.
- Inventariseer controllers, SCADA, gateways en diensten voor afstandsondersteuning.
- Haal de beheerinterfaces van internet.
- Scheid de OT-netwerken van de IT-netwerken, met firewalls die alles blokkeren wat niet is toegestaan. Alleen VLAN's zijn niet genoeg.
- Gebruik VPN's met multifactorauthenticatie en beperk de toegang van leveranciers.
Het ACN benadrukt dat HTTPS de communicatie beschermt, maar niet voorkomt dat kwetsbaarheden of gecompromitteerde inloggegevens worden misbruikt.
Beperkingen om te kennen
De daders zijn niet bekend en de exacte gang van zaken is niet vastgesteld. Er zijn geen bewijzen voor een gezamenlijke aansturing over de verschillende landen heen, zoals Agenda Digitale benadrukt. De meldingen over andere winkels in Sicilië zijn niet geverifieerd en de cijfers verschillen tussen de bronnen. Van het bulletin van ACN hebben we alleen de aangeleverde tekst gelezen, die afbreekt vóór de laatste aanbevelingen.
Wat verandert er voor wie met digitale systemen werkt
Dit onderwerp raakt elk bedrijf met aangesloten installaties of apparaten. Beheer je een winkel, een magazijn of een vestiging met bediening op afstand, vraag dan aan je onderhoudstechnicus welke toegangen via internet bereikbaar zijn. Controleer wie de inloggegevens heeft en of die nog de fabrieksinstellingen zijn. Het probleem doet denken aan wat eerder gebeurde met de updates van Linux-servers. Voor de servers die je beheert verkleint een hosting met beveiligingsupdates het risico op vergeten panelen.
Ons oordeel
De zaak laat zien dat beveiliging niet alleen een technische kwestie is. Zoals Agenda Digitale opmerkt, lopen installatie, onderhoud en software via verschillende partijen, en niemand heeft de volledige keten in handen. Te vaak zoekt men één schuldige, de nalatige technicus, en vergeet men dat het gemak van bediening op afstand is verkocht zonder toegangsregels. Het bulletin van ACN is nuttig, maar komt wanneer de schade al is aangericht. Het risico van een kwetsbare en verbonden infrastructuur was al lang bekend.
Veelgestelde vragen
Wat is er gebeurd bij de Italiaanse supermarkten?
Minstens vier Coop-winkels in Sicilië hebben een aanval op de bediening op afstand van de diepvriesvakken ondergaan. 's Nachts zijn de temperaturen veranderd en zijn levensmiddelen bedorven. Dit is bevestigd door de groep Radenza.
Wie heeft de koelkasten aangevallen?
Dat is niet bekend. De daders zijn onbekend en de Postale Politie doet onderzoek, onder meer naar mogelijke internationale verbanden. Er zijn geen bewijzen voor een gezamenlijke aansturing van de verschillende incidenten.
Waarom zijn de koelkasten met internet verbonden?
Om de temperaturen op afstand te controleren, storingsmeldingen te ontvangen en in te grijpen zonder naar de winkel te gaan. Het risico ontstaat wanneer het paneel rechtstreeks via het openbare net bereikbaar is.
Is het HTTPS-slotje genoeg om veilig te zijn?
Nee. Volgens het ACN beschermt HTTPS de communicatie, maar het voorkomt niet dat kwetsbaarheden worden misbruikt of gecompromitteerde inloggegevens worden gebruikt. Er zijn ook VPN's, sterke authenticatie en updates nodig.
Wat moeten bedrijven in de koudeketen doen?
Ze moeten de verbonden installaties inventariseren en de beheerinterfaces van internet halen. Daarna moeten ze de OT-netwerken scheiden van de IT-netwerken en de toegang op afstand beveiligen met VPN en multifactorauthenticatie.
Waar je op moet letten na het bulletin over de koudeketen
In de komende weken zal blijken of de aanval door één partij is aangestuurd en hoeveel Italiaanse bedrijven erbij betrokken zijn. Ook de verantwoordelijkheden binnen de keten doen ertoe.
- Volg de updates van ACN en van de fabrikanten van de installaties, zoals Danfoss, om te zien of er nieuwe richtlijnen verschijnen.
- Vraag je leverancier schriftelijk wie in het onderhoudscontract verantwoordelijk is voor updates en toegang op afstand.
- Controleer regelmatig wat van je netwerk via internet zichtbaar is, met inventarissen en configuraties, vóór je zelf actieve scans op de installaties uitvoert.



