
 Ing. Calogero Bono
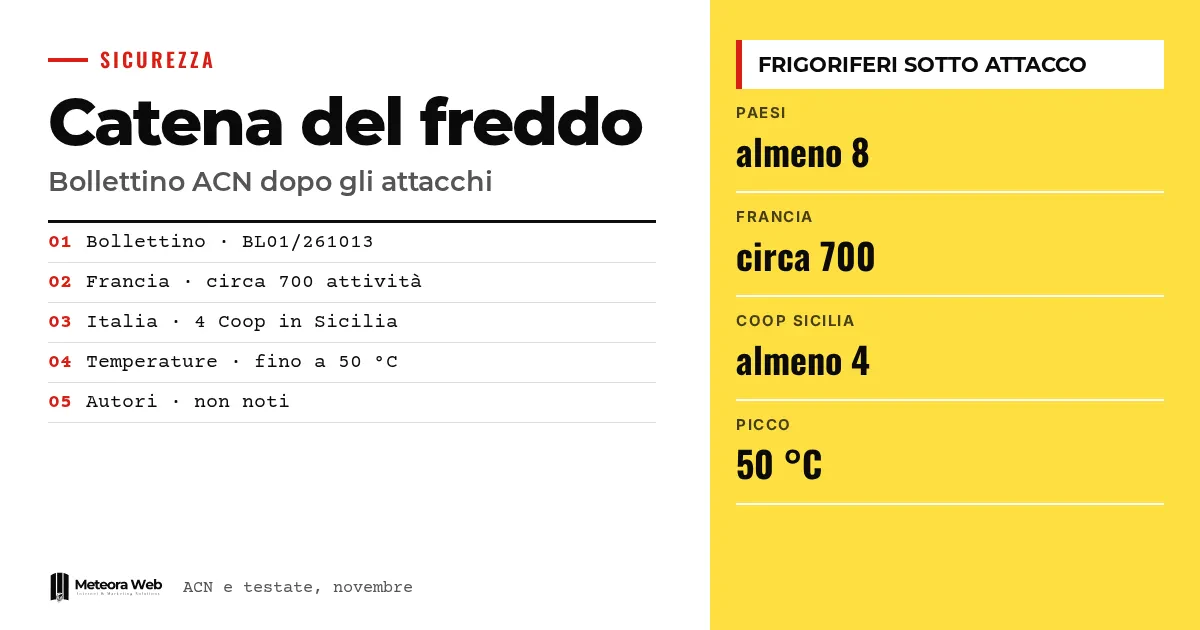
L'Agence pour la cybersécurité nationale a publié un bulletin avec des mesures urgentes pour la grande distribution et la chaîne du froid, après l'attaque informatique qui a frappé de nombreuses chaînes de supermarchés français. Le 2 novembre, les incidents sont aussi arrivés en Italie, avec au moins quatre points de vente Coop en Sicile. Les attaquants ont modifié les températures des installations. Cela compte, car le point faible sont des panneaux de contrôle accessibles depuis Internet, une erreur qui peut concerner n'importe quelle entreprise.
Quelques termes, avant d'entrer dans les faits. IT désigne les systèmes qui traitent les informations, comme les serveurs et les postes de travail. OT désigne le matériel et les logiciels qui contrôlent des processus physiques, comme les compresseurs et les capteurs. SCADA est la plateforme qui supervise plusieurs installations, affiche les alarmes et envoie des commandes. VPN est une connexion protégée pour accéder à distance. Jump host est un système intermédiaire dédié, par lequel on atteint les machines à gérer.
Que s'est-il passé dans les supermarchés européens ?
Selon Agenda Digitale, après les attaques des 11 et 12 octobre contre environ sept cents établissements français (chiffre du parquet de Paris), des épisodes analogues ont été signalés entre le 1er et le 2 novembre dans au moins huit pays européens. Il est question de la Belgique, de l'Irlande, des Pays-Bas et de l'Estonie, en plus de l'Italie.
Les sources ne concordent pas sur la liste des pays. Punto Informatico cite aussi la Suède et le Luxembourg. Certains médias rapportent des congélateurs montant jusqu'à 50 °C.
Que s'est-il passé en Italie ?
Giuseppe Spadaro, directeur général du groupe Radenza, a confirmé à l'Ansa des incidents informatiques dans au moins quatre points de vente Coop en Sicile, avec des températures modifiées et des aliments détériorés, selon Agenda Digitale. HDblog les situe entre Palerme et Catane et indique que la police postale enquête.
Dans l'île circulent des signalements concernant plusieurs magasins, encore à vérifier. Selon des sources d'Open citées par Agenda Digitale, l'ACN a reçu des signalements également d'une entreprise de restauration en Toscane et d'un producteur de surgelés en Émilie-Romagne.
Comment ont-ils réussi à modifier les réfrigérateurs ?
Selon le bulletin de l'ACN, l'attaque a exploité des installations obsolètes, des interfaces d'administration exposées sur Internet et des failles dans l'authentification. Elle a permis d'activer à distance les cycles de dégivrage et de modifier les paramètres des installations.
Agenda Digitale rapporte que Danfoss avait déjà invité, le 13 octobre, ses clients néerlandais à déconnecter les appareils vulnérables ou à protéger leurs accès. Certains auraient laissé les contrôleurs joignables, avec même des mots de passe par défaut. Il s'agit d'une reconstitution basée sur un porte-parole cité par la presse néerlandaise.
Quelles mesures demande l'ACN ?
L'agence recommande d'agir immédiatement, en donnant la priorité à la suppression des expositions et à la vérification des paramètres de fonctionnement. Les interventions doivent être coordonnées entre la cybersécurité, les responsables des installations et les techniciens de maintenance, afin d'éviter des arrêts incontrôlés de la réfrigération.
- Recenser les contrôleurs, SCADA, passerelles et services de téléassistance.
- Retirer d'Internet les interfaces d'administration.
- Séparer les réseaux OT des réseaux IT, avec des pare-feu qui bloquent ce qui n'est pas autorisé. Les seuls VLAN ne suffisent pas.
- Utiliser des VPN avec authentification à plusieurs facteurs et limiter les accès des fournisseurs.
L'ACN précise que HTTPS protège les communications, mais n'empêche pas l'exploitation de vulnérabilités ou d'identifiants compromis.
Limites à connaître
Les auteurs ne sont pas connus et la dynamique exacte n'est pas établie. Il n'existe aucune preuve d'une direction commune entre les différents pays, comme le précise Agenda Digitale. Les signalements concernant d'autres magasins siciliens ne sont pas vérifiés et les chiffres varient selon les sources. Du bulletin de l'ACN, nous n'avons lu que le texte fourni, interrompu avant les dernières recommandations.
Ce que ça change pour ceux qui travaillent avec le numérique
Le sujet concerne toute entreprise disposant d'installations ou d'appareils connectés. Si tu gères un magasin, un entrepôt ou un site avec des contrôles à distance, demande à ton technicien quels accès sont joignables depuis Internet. Vérifie qui possède les identifiants et s'il s'agit toujours des identifiants d'usine. Le problème rappelle ce qui s'est déjà vu avec les mises à jour des serveurs Linux. Pour les serveurs que tu gères, un hébergement avec mises à jour de sécurité réduit le risque de panneaux oubliés.
Notre avis
Ce cas montre que la sécurité n'est pas seulement une question technique. Comme le fait remarquer Agenda Digitale, l'installation, la mise en service, la maintenance et les logiciels relèvent de acteurs différents, et personne ne maîtrise l'ensemble de la chaîne. Trop souvent, on cherche le coupable unique, le technicien distrait, et l'on ignore que le confort de la télégestion a été vendu sans règles d'accès. Le bulletin de l'ACN est utile, mais il arrive alors que les dégâts sont déjà là. Le risque d'une infrastructure fragile et connectée était connu depuis longtemps.
Questions fréquentes
Que s'est-il passé dans les supermarchés italiens ?
Au moins quatre points de vente Coop en Sicile ont subi une attaque sur la télégestion des rayons surgelés. Les températures ont été modifiées pendant la nuit et des aliments ont été détériorés. Le groupe Radenza l'a confirmé.
Qui a attaqué les réfrigérateurs ?
On ne le sait pas. Les auteurs ne sont pas identifiés et la police postale enquête, notamment pour vérifier d'éventuels liens internationaux. Il n'existe aucune preuve d'une direction commune entre les différents incidents.
Pourquoi les réfrigérateurs sont-ils connectés à Internet ?
Pour contrôler les températures à distance, recevoir des alertes de panne et intervenir sans se déplacer au magasin. Le risque apparaît lorsque le panneau est directement accessible depuis le réseau public.
Le cadenas HTTPS suffit-il pour être en sécurité ?
Non. Selon l'ACN, HTTPS protège les communications mais n'empêche pas l'exploitation de vulnérabilités ou l'utilisation d'identifiants compromis. Il faut aussi des VPN, une authentification robuste et des mises à jour.
Que doivent faire les entreprises de la chaîne du froid ?
Elles doivent recenser les installations connectées et retirer d'Internet les interfaces d'administration. Ensuite, séparer les réseaux OT des réseaux IT et protéger les accès à distance avec des VPN et une authentification à plusieurs facteurs.
Ce qu'il faut suivre après le bulletin sur la chaîne du froid
Dans les prochaines semaines, on saura si l'attaque a une direction et combien d'entreprises italiennes sont concernées. Les responsabilités tout au long de la chaîne comptent aussi.
- Suis les mises à jour de l'ACN et des fabricants des installations, comme Danfoss, pour savoir si de nouvelles indications sont publiées.
- Demande par écrit à ton fournisseur qui répond des mises à jour et des accès à distance dans le contrat de maintenance.
- Contrôle régulièrement ce qui, dans ton périmètre, est visible depuis Internet, avec des inventaires et des configurations, avant toute analyse active sur les installations.



