
 Ing. Calogero Bono
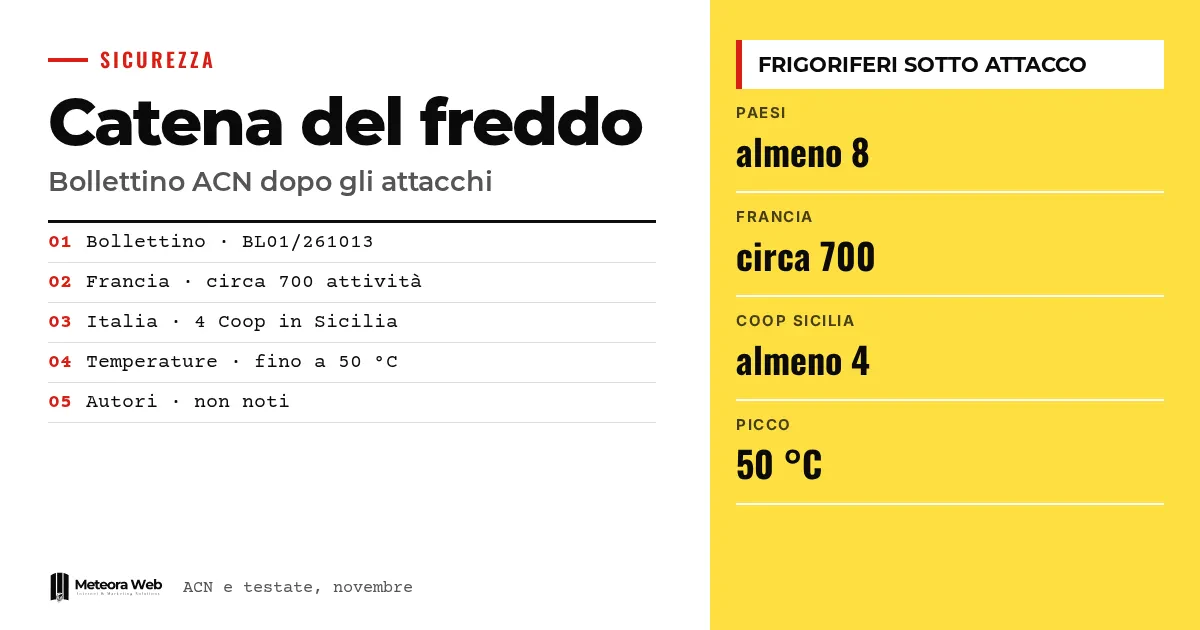
イタリア国家サイバーセキュリティ庁(ACN)は、フランスの複数のスーパーチェーンが受けたサイバー攻撃を受けて、大規模小売業と低温物流の関係者に向けた緊急対策の通知を公表しました。11月2日には、シチリアの少なくとも4店舗のCoopにも被害が及んでいます。攻撃者は設備の温度を書き換えました。問題の根本は、インターネットから到達できる制御パネルにあります。これはどの企業にも起こりうる不備です。
事実に入る前に、いくつかの用語を確認しておきましょう。 ITは、サーバーや作業用端末など情報を扱うシステムを指します。OTは、コンプレッサーやセンサーなど物理的なプロセスを制御するハードウェアとソフトウェアを指します。SCADAは、複数の設備を監視し、警報を表示し、指令を送るプラットフォームです。VPNは、遠隔から接続するための保護された通信経路です。踏み台サーバー(Jump host)は、管理対象の機器にアクセスするために経由する専用の中継システムです。
欧州のスーパーでは何が起きたのですか?
Agenda Digitaleによると、10月11日と12日にフランスの約700の事業所が攻撃を受けた後(パリ検察庁の数字)、11月1日から2日にかけて、イタリアを含む少なくとも8か国で類似の事件が報告されました。ベルギー、アイルランド、オランダ、エストニアが挙げられています。
国のリストについては情報源によって一致していません。Punto Informaticoはスウェーデンとルクセンブルクも挙げています。一部の報道では、冷凍庫が50℃に達したとされています。
イタリアでは何が起きたのですか?
Radenzaグループの業務執行役員であるGiuseppe Spadaro氏は、通信社Ansaに対し、シチリアの少なくとも4店舗のCoopでサイバー事件があり、温度が変えられ食品が劣化したことを確認しました(Agenda Digitale)。HDblogは、場所をパレルモとカターニア周辺とし、郵便警察が捜査していると伝えています。
島内では複数の店舗での被害報告が出回っていますが、まだ検証中です。Agenda Digitaleが引用したOpenの情報筋によると、ACNにはトスカーナの外食業者や、エミリア=ロマーニャの冷凍食品メーカーからも報告が寄せられています。
どのようにして冷蔵設備を書き換えたのですか?
ACNの通知によると、攻撃は古い設備、インターネットに露出した管理インターフェース、認証の不備を悪用しました。これにより、除霜サイクルを遠隔で起動し、設備のパラメータを変更できたとされています。
Agenda DigitaleによればDanfossは10月13日の時点で、脆弱な機器をオランダの顧客に切り離すか、アクセスを保護するよう求めていました。しかし一部では、制御機器が到達可能なまま、初期設定のパスワードのままになっていたとされています。これはオランダの報道機関が引用した報道官の説明に基づく再構成であることに注意してください。
ACNはどのような対策を求めていますか?
ACNは、直ちに行動することを勧めています。特に、露出の解消と運用パラメータの確認を優先するよう求めています。冷却の制御不能な停止を避けるため、情報セキュリティ、設備の責任者、保守業者の間で対応を調整する必要があります。
- 制御機器、SCADA、ゲートウェイ、遠隔保守サービスを洗い出す。
- 管理用インターフェースをインターネットから切り離す。
- OT網とIT網を分離し、許可されていないものを拒否するファイアウォールを設ける。VLANだけでは不十分です。
- 多要素認証付きのVPNを使い、ベンダーのアクセスを制限する。
ACNは、HTTPSは通信を保護するものの、脆弱性や漏えいした認証情報の悪用を防ぐものではないと明記しています。
知っておくべき制約
攻撃者は特定されておらず、正確な経緯も確定していません。Agenda Digitaleが指摘するように、各国の事件に共通の黒幕がいることを示す証拠はありません。シチリアの他の店舗からの報告は未確認で、情報源によって数字も異なります。ACNの通知については、提供されたテキストのみを読んでおり、最後の推奨事項の手前で途切れています。
デジタル業務に携わる人への影響
この問題は、設備や機器をネットワークに接続しているすべての企業に関係します。店舗、倉庫、遠隔操作を行う拠点を運営しているなら、保守業者にインターネットから到達できるアクセス経路を確認してください。認証情報を誰が持っているか、そしてそれが初期設定のままになっていないかを確かめてください。この問題は、既に見られたLinuxサーバーの更新の問題とも通じるものです。管理しているサーバーについては、セキュリティ更新付きのホスティングを利用することで、放置された管理画面のリスクを減らせます。
私たちの見解
この事例は、セキュリティが技術の問題だけではないことを示しています。Agenda Digitaleが指摘するように、設備、据え付け、保守、ソフトウェアはそれぞれ別の主体が担っており、全体の連鎖を統括する者がいません。うっかりした単独の技術者を犯人探しすることが多いのですが、遠隔監視の利便性がアクセスのルールを伴わずに導入されてきたことこそ問題です。ACNの通知は有益ですが、被害が出た後に届いたものです。脆弱でネットに接続されたインフラのリスクは、以前から知られていました。
よくある質問
イタリアのスーパーでは何が起きたのですか?
シチリアの少なくとも4店舗のCoopで、冷凍ケースの遠隔制御に攻撃を受けました。夜間に温度が書き換えられ、食品が劣化しました。この件はRadenzaグループが確認しています。
冷蔵庫を攻撃したのは誰ですか?
まだ分かっていません。攻撃者は特定されておらず、郵便警察が国際的なつながりも含めて捜査しています。個々の事件に共通の黒幕がいるという証拠はありません。
なぜ冷蔵設備はインターネットに接続されているのですか?
遠隔で温度を確認し、故障の通知を受け取り、店舗に出向かずに対応するためです。リスクは、制御パネルが公衆ネットワークから直接到達できる状態になったときに生まれます。
HTTPSの鍵マークがあれば安全ですか?
いいえ。ACNによると、HTTPSは通信を保護しますが、脆弱性の悪用や漏えいした認証情報の使用を防ぐものではありません。VPN、強固な認証、更新も必要です。
低温物流の企業は何をすべきですか?
接続された設備を洗い出し、管理用インターフェースをインターネットから切り離す必要があります。そのうえでOT網とIT網を分離し、遠隔アクセスはVPNと多要素認証で保護してください。
低温物流に関するACN通知の後に注目すべき点
今後数週間で、この攻撃に黒幕がいるのか、またイタリアの何社が関わっているのかが明らかになるでしょう。物流の連鎖全体にわたる責任の所在も重要です。
- ACNや、Danfossなど設備メーカーの発表をフォローし、新たな指針が出ていないか確認してください。
- 保守契約において、セキュリティ更新と遠隔アクセスの責任者を誰とするかを、業者に書面で確認してください。
- 設備に対して能動的なスキャンを行う前に、台帳と構成情報をもとに、自社の環境のうちインターネットから見えるものを定期的に確認してください。



