
 Ing. Calogero Bono
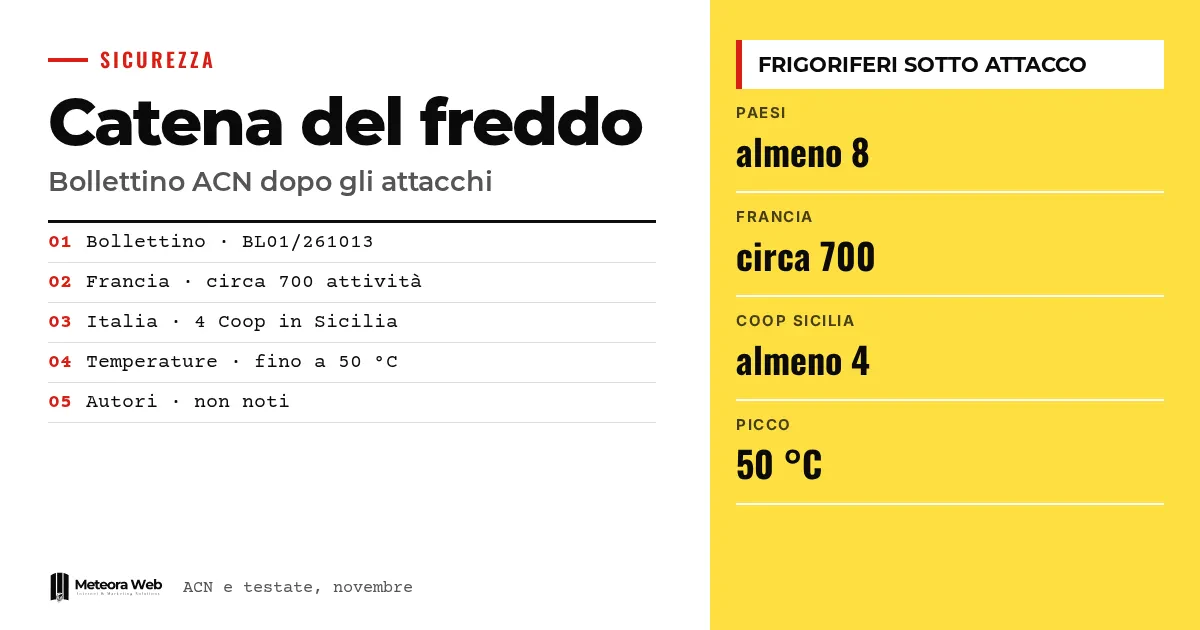
Badan Siber dan Sandi Negara (BSSN) Italia menerbitkan buletin berisi langkah mendesak untuk sektor ritel dan rantai dingin, menyusul serangan siber yang menimpa banyak jaringan supermarket di Prancis. Pada 2 November, insiden serupa juga tercatat di Italia, dengan setidaknya empat gerai Coop di Sisilia terdampak. Para penyerang mengubah suhu peralatan pendingin. Yang membuat hal ini penting adalah titik lemahnya – panel kontrol yang bisa diakses lewat Internet, kesalahan yang bisa terjadi di perusahaan mana pun.
Beberapa istilah sebelum kita masuk ke fakta. IT merujuk pada sistem pengolah informasi, seperti server dan komputer kerja. OT merujuk pada perangkat keras dan perangkat lunak yang mengendalikan proses fisik, seperti kompresor dan sensor. SCADA adalah platform yang mengawasi banyak instalasi sekaligus, menampilkan alarm, dan mengirim perintah. VPN adalah sambungan terlindungi untuk mengakses sistem dari jarak jauh. Jump host adalah sistem perantara khusus, tempat kita masuk sebelum mengakses mesin yang dikelola.
Apa yang terjadi pada supermarket di Eropa?
Menurut Agenda Digitale, setelah serangan pada 11 dan 12 Oktober yang menimpa sekitar tujuh ratus usaha di Prancis (data kejaksaan Paris), insiden serupa dilaporkan antara 1 dan 2 November di setidaknya delapan negara Eropa. Negara yang disebutkan meliputi Belgia, Irlandia, Belanda, dan Estonia, selain Italia.
Sumber-sumber tidak sepakat soal daftar negaranya. Punto Informatico juga menyebut Swedia dan Luksemburg. Beberapa media melaporkan pembeku yang mencapai 50 °C.
Apa yang terjadi di Italia?
Giuseppe Spadaro, direktur umum grup Radenza, mengonfirmasi kepada kantor berita Ansa adanya insiden siber di setidaknya empat gerai Coop di Sisilia, dengan suhu yang berubah dan bahan makanan yang rusak, menurut Agenda Digitale. HDblog menempatkannya di antara Palermo dan Catania dan melaporkan bahwa Polisi Pos sedang menyelidiki.
Di pulau itu beredar laporan tentang beberapa toko lain, yang masih perlu diverifikasi. Menurut sumber Open yang dikutip Agenda Digitale, BSSN juga menerima laporan dari sebuah usaha katering di Toscana dan produsen beku di Emilia-Romagna.
Bagaimana mereka berhasil mengubah suhu kulkas?
Menurut buletin BSSN, serangan itu memanfaatkan instalasi yang usang, antarmuka administrasi yang terbuka di Internet, dan lemahnya autentikasi. Dengan cara itu, siklus pencairan es dapat diaktifkan dari jarak jauh dan parameter instalasi diubah.
Agenda Digitale melaporkan bahwa Danfoss sudah meminta pelanggan di Belanda pada 13 Oktober untuk memutus perangkat yang rentan atau melindungi aksesnya. Sebagian dari mereka disebut membiarkan pengendali tetap dapat dijangkau, bahkan dengan kata sandi bawaan. Ini adalah rekonstruksi berdasarkan seorang juru bicara yang dikutip pers Belanda.
Langkah apa yang diminta BSSN?
Badan tersebut merekomendasikan tindakan segera, dengan memprioritaskan penghapusan paparan dan pemeriksaan parameter operasional. Intervensi perlu dikoordinasikan antara keamanan siber, penanggung jawab instalasi, dan teknisi perawatan, agar pendinginan tidak terhenti tanpa kendali.
- Mendata pengendali, SCADA, gateway, dan layanan bantuan jarak jauh.
- Menghapus antarmuka administrasi dari Internet.
- Memisahkan jaringan OT dari IT, dengan firewall yang memblokir apa pun yang tidak diizinkan. VLAN saja tidak cukup.
- Menggunakan VPN dengan autentikasi multifaktor dan membatasi akses pemasok.
BSSN menegaskan bahwa HTTPS melindungi komunikasi, tetapi tidak mencegah eksploitasi kerentanan atau kredensial yang bocor.
Batasan yang perlu kamu ketahui
Pelaku belum diketahui dan kronologi pastinya belum dipastikan. Tidak ada bukti adanya koordinasi bersama antarnegara, sebagaimana dijelaskan Agenda Digitale. Laporan tentang gerai lain di Sisilia belum terverifikasi dan angkanya berbeda antar sumber. Dari buletin BSSN, kami hanya membaca teks yang tersedia, yang terputus sebelum rekomendasi terakhir.
Apa dampaknya bagi yang bekerja dengan digital
Topik ini menyangkut setiap perusahaan yang memiliki instalasi atau perangkat terhubung. Jika kamu mengelola toko, gudang, atau kantor dengan kontrol jarak jauh, tanyakan kepada teknisi akses mana saja yang bisa dijangkau dari Internet. Periksa siapa yang memegang kredensial dan apakah itu masih kredensial bawaan pabrik. Masalah ini mengingatkan pada hal yang sudah terjadi dengan pembaruan server Linux. Untuk server yang kamu kelola, hosting dengan pembaruan keamanan mengurangi risiko panel yang terlupakan.
Pendapat kami
Kasus ini menunjukkan bahwa keamanan bukan hanya soal teknis. Seperti dicatat Agenda Digitale, instalasi, pemasangan, perawatan, dan perangkat lunak ditangani pihak yang berbeda, dan tidak ada yang mengendalikan seluruh rantainya. Terlalu sering kita mencari satu kambing hitam, teknisi yang lalai, dan mengabaikan bahwa kenyamanan pemantauan jarak jauh dijual tanpa aturan akses yang jelas. Buletin BSSN berguna, tetapi datang ketika kerusakan sudah terjadi. Risiko infrastruktur yang rapuh dan terhubung sebenarnya sudah lama diketahui.
Pertanyaan yang sering diajukan
Apa yang terjadi pada supermarket di Italia?
Setidaknya empat gerai Coop di Sisilia mengalami serangan pada sistem pemantauan jarak jauh untuk lemari pembeku. Suhu diubah selama malam dan sejumlah bahan makanan rusak. Hal ini dikonfirmasi oleh grup Radenza.
Siapa yang menyerang kulkas tersebut?
Belum diketahui. Pelakunya belum teridentifikasi dan Polisi Pos sedang menyelidiki, termasuk kemungkinan keterkaitan internasional. Tidak ada bukti adanya dalang bersama di balik berbagai insiden ini.
Mengapa kulkas terhubung ke Internet?
Untuk memantau suhu dari jarak jauh, menerima peringatan kerusakan, dan melakukan intervensi tanpa harus datang ke toko. Risikonya muncul ketika panel dapat langsung diakses dari jaringan publik.
Apakah gembok HTTPS sudah cukup untuk aman?
Tidak. Menurut BSSN, HTTPS melindungi komunikasi tetapi tidak mencegah eksploitasi kerentanan atau penggunaan kredensial yang bocor. Diperlukan juga VPN, autentikasi yang kuat, dan pembaruan.
Apa yang harus dilakukan perusahaan di rantai dingin?
Mereka harus mendata instalasi yang terhubung dan menghapus antarmuka administrasi dari Internet. Selanjutnya, pisahkan jaringan OT dari IT dan amankan akses jarak jauh dengan VPN serta autentikasi multifaktor.
Hal yang perlu dipantau setelah buletin tentang rantai dingin
Dalam beberapa pekan ke depan akan terlihat apakah serangan ini punya dalang dan berapa banyak perusahaan Italia yang terdampak. Tanggung jawab di sepanjang rantai pasok juga penting.
- Ikuti pembaruan dari BSSN dan produsen instalasi, seperti Danfoss, untuk mengetahui apakah ada arahan baru.
- Tanyakan secara tertulis kepada penyedia siapa yang bertanggung jawab atas pembaruan dan akses jarak jauh dalam kontrak perawatan.
- Periksa secara berkala apa saja di perimeter kamu yang terlihat dari Internet, dengan inventaris dan konfigurasi, sebelum melakukan pemindaian aktif pada instalasi.



