
 Ing. Calogero Bono
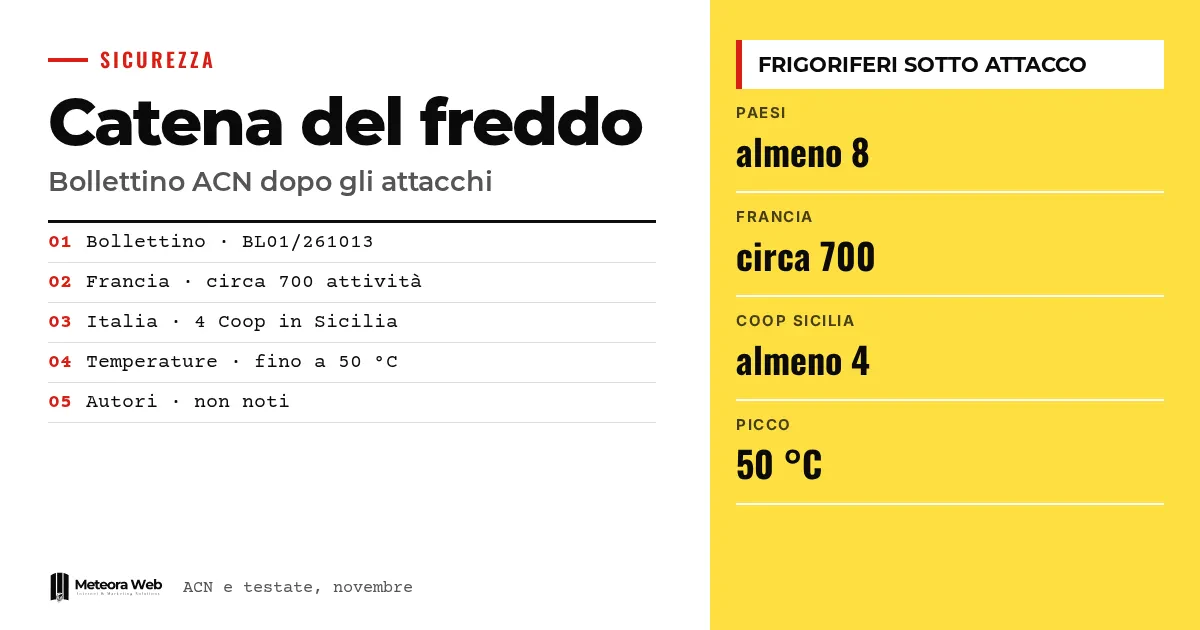
La Agencia para la Ciberseguridad Nacional de Italia ha publicado un boletín con medidas urgentes para la gran distribución y la cadena del frío, tras el ciberataque que ha golpeado a numerosas cadenas de supermercados franceses. El 2 de noviembre los episodios llegaron también a Italia, con al menos cuatro tiendas Coop en Sicilia. Los atacantes alteraron las temperaturas de las instalaciones. Importa porque el punto débil son paneles de control accesibles desde Internet, un error que puede afectar a cualquier empresa.
Algunos términos, antes de entrar en los hechos. IT designa los sistemas que tratan la información, como servidores y puestos de trabajo. OT designa el hardware y el software que controlan procesos físicos, como compresores y sensores. SCADA es la plataforma que supervisa varias instalaciones, muestra alarmas y envía órdenes. VPN es una conexión protegida para acceder a distancia. Jump host es un sistema intermedio dedicado, desde el que se llega a las máquinas que hay que gestionar.
¿Qué pasó en los supermercados europeos?
Según Agenda Digitale, tras los ataques del 11 y 12 de octubre a unas setecientas empresas francesas (dato de la fiscalía de París), entre el 1 y el 2 de noviembre se notificaron episodios similares en al menos ocho países europeos. Se habla de Bélgica, Irlanda, Países Bajos y Estonia, además de Italia.
Las fuentes no coinciden en la lista de países. Punto Informatico menciona también Suecia y Luxemburgo. Algunos medios informan de congeladores que llegaron a 50 °C.
¿Qué pasó en Italia?
Giuseppe Spadaro, director general del grupo Radenza, confirmó a Ansa episodios informáticos en al menos cuatro tiendas Coop en Sicilia, con temperaturas alteradas y alimentos deteriorados, según Agenda Digitale. HDblog los sitúa entre Palermo y Catania e informa de que la Policía Postal investiga.
En la isla circulan avisos sobre más tiendas, todavía por verificar. Según fuentes de Open citadas por Agenda Digitale, la ACN recibió avisos también de una empresa de restauración en la Toscana y de un productor de congelados en Emilia-Romaña.
¿Cómo lograron alterar los congeladores?
Según el boletín de la ACN, el ataque aprovechó instalaciones obsoletas, interfaces de administración expuestas a Internet y deficiencias en la autenticación. Permitió activar a distancia los ciclos de descongelación y modificar los parámetros de las instalaciones.
Agenda Digitale informa de que Danfoss ya el 13 de octubre había pedido a los clientes neerlandeses que desconectaran los equipos vulnerables o protegieran sus accesos. Algunos habrían dejado los controladores accesibles, incluso con contraseñas predeterminadas. Se trata de una reconstrucción basada en un portavoz citado por la prensa neerlandesa.
¿Qué medidas pide la ACN?
La agencia recomienda actuar de inmediato, dando prioridad a eliminar las exposiciones y a verificar los parámetros operativos. Las intervenciones deben coordinarse entre seguridad informática, responsables de las instalaciones y técnicos de mantenimiento, para evitar paradas incontroladas de la refrigeración.
- Inventariar controladores, SCADA, pasarelas y servicios de teleasistencia.
- Retirar de Internet las interfaces administrativas.
- Separar las redes OT de las IT, con cortafuegos que bloqueen lo que no está autorizado. Las simples VLAN no bastan.
- Usar VPN con autenticación de múltiples factores y limitar los accesos de los proveedores.
La ACN precisa que HTTPS protege las comunicaciones, pero no impide la explotación de vulnerabilidades ni de credenciales comprometidas.
Límites que conviene conocer
Los autores no son conocidos y la dinámica exacta no está establecida. No hay pruebas de una dirección común entre los distintos países, como precisa Agenda Digitale. Los avisos sobre otras tiendas sicilianas no están verificados y las cifras varían según las fuentes. Del boletín de la ACN solo hemos leído el texto disponible, interrumpido antes de las últimas recomendaciones.
Qué cambia para quien trabaja con lo digital
El tema afecta a cualquier empresa con instalaciones o dispositivos conectados. Si gestionas una tienda, un almacén o una sede con controles remotos, pregunta al técnico de mantenimiento qué accesos son alcanzables desde Internet. Comprueba quién tiene las credenciales y si siguen siendo las de fábrica. El problema recuerda lo ya visto con las actualizaciones de los servidores Linux. Para los servidores que gestionas, un hosting con actualizaciones de seguridad reduce el riesgo de paneles olvidados.
Nuestra opinión
El caso demuestra que la seguridad no es solo técnica. Como observa Agenda Digitale, la instalación, el mantenimiento y el software pasan por actores distintos, y nadie gobierna toda la cadena. Demasiado a menudo se busca al culpable individual, el técnico despistado, y se ignora que la comodidad del telecontrol se vendió sin reglas de acceso. El boletín de la ACN es útil, pero llega cuando los daños ya están hechos. El riesgo de una infraestructura frágil y conectada era conocido desde hace tiempo.
Preguntas frecuentes
¿Qué pasó en los supermercados italianos?
Al menos cuatro tiendas Coop en Sicilia sufrieron un ataque al telecontrol de los congeladores. Las temperaturas se alteraron durante la noche y se deterioraron alimentos. Lo confirmó el grupo Radenza.
¿Quién atacó los congeladores?
No se sabe. Los autores no son conocidos y la Policía Postal investiga, también para comprobar posibles conexiones internacionales. No hay pruebas de una dirección común entre los distintos episodios.
¿Por qué los congeladores están conectados a Internet?
Para controlar las temperaturas a distancia, recibir avisos de avería e intervenir sin ir a la tienda. El riesgo surge cuando el panel es accesible directamente desde la red pública.
¿Basta con el candado HTTPS para estar seguro?
No. Según la ACN, HTTPS protege las comunicaciones pero no impide la explotación de vulnerabilidades ni el uso de credenciales comprometidas. También hacen falta VPN, autenticación robusta y actualizaciones.
¿Qué deben hacer las empresas de la cadena del frío?
Deben inventariar las instalaciones conectadas y retirar de Internet las interfaces administrativas. Después, separar las redes OT de las IT y proteger los accesos remotos con VPN y autenticación de múltiples factores.
Qué vigilar después del boletín sobre la cadena del frío
En las próximas semanas se verá si el ataque tiene una dirección y cuántas empresas italianas están implicadas. También importan las responsabilidades a lo largo de la cadena.
- Sigue las actualizaciones de la ACN y de los fabricantes de las instalaciones, como Danfoss, para saber si salen nuevas indicaciones.
- Pide por escrito al proveedor quién responde de las actualizaciones y de los accesos remotos en el contrato de mantenimiento.
- Revisa periódicamente qué parte de tu perímetro es visible desde Internet, con inventarios y configuraciones, antes de cualquier escaneo activo sobre las instalaciones.



