
 Ing. Calogero Bono
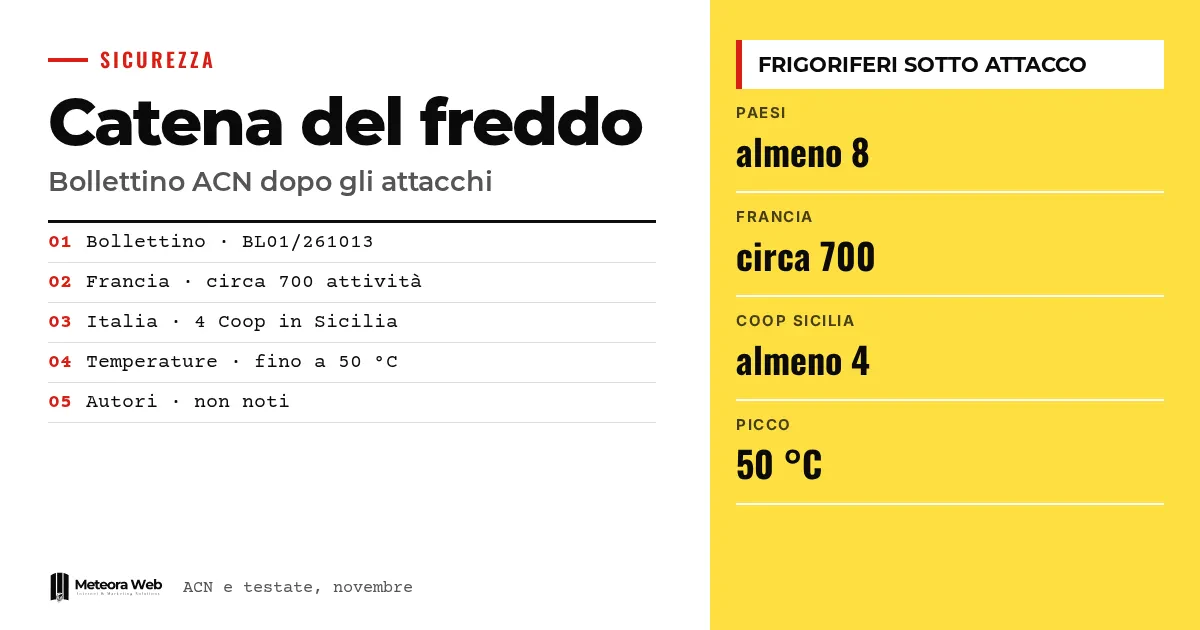
Национальное агентство по кибербезопасности Италии опубликовало бюллетень с срочными мерами для розничной торговли и холодовой цепи после кибератаки, которая поразила множество французских сетей супермаркетов. 2 ноября случаи дошли и до Италии – как минимум четыре магазина Coop на Сицилии. Злоумышленники изменили температуру в установках. Это важно, потому что слабое место — панели управления, доступные из интернета, и такая ошибка может быть у любой компании.
Несколько терминов, прежде чем перейти к фактам. IT — системы, которые обрабатывают информацию, например серверы и рабочие станции. OT — аппаратное и программное обеспечение, которое управляет физическими процессами, например компрессорами и датчиками. SCADA — платформа, которая контролирует сразу несколько установок, показывает тревоги и отправляет команды. VPN — защищённое соединение для удалённого доступа. Jump host — промежуточный выделенный узел, через который подключаются к управляемым машинам.
Что произошло с супермаркетами в Европе?
По данным Agenda Digitale, после атак 11 и 12 октября на около семисот французских предприятий (данные парижской прокуратуры), между 1 и 2 ноября схожие случаи зафиксированы как минимум в восьми европейских странах. Речь идёт о Бельгии, Ирландии, Нидерландах и Эстонии, а также об Италии.
Источники расходятся в списке стран. Punto Informatico называет также Швецию и Люксембург. Некоторые издания сообщают о морозильниках, нагревавшихся до 50 °C.
Что произошло в Италии?
Джузеппе Спадаро, генеральный директор группы Radenza, подтвердил агентству Ansa информационные атаки как минимум на четыре магазина Coop на Сицилии, с изменённой температурой и испорченными продуктами, по данным Agenda Digitale. HDblog располагает эти случаи между Палермо и Катанией и сообщает, что Полицейская почтовая служба ведёт расследование.
На острове циркулируют сообщения о нескольких магазинах, которые ещё предстоит проверить. По данным источников Open, цитируемых Agenda Digitale, АКН получило сообщения также от ресторанного предприятия в Тоскане и производителя заморозки в Эмилии-Романье.
Как удалось изменить работу холодильников?
По бюллетеню АКН, атака использовала устаревшие установки, административные интерфейсы, открытые в интернет, и слабости аутентификации. Это позволило удалённо запускать циклы оттаивания и менять параметры установок.
Agenda Digitale сообщает, что Danfoss ещё 13 октября призвала голландских клиентов отключить уязвимое оборудование или защитить его доступ. Некоторые, по-видимому, оставили контроллеры доступными, даже с паролями по умолчанию. Это реконструкция, основанная на словах представителя, процитированного голландской прессой.
Какие меры рекомендует АКН?
Агентство советует действовать немедленно, приоритетно устраняя открытые доступы и проверяя рабочие параметры. Меры нужно согласовать между службами кибербезопасности, ответственными за установки и техниками, чтобы не допустить неконтролируемой остановки охлаждения.
- Составить перечень контроллеров, SCADA, шлюзов и служб удалённой поддержки.
- Убрать административные интерфейсы из интернета.
- Разделить сети OT и IT, с межсетевыми экранами, которые запрещают всё неразрешённое. Одних VLAN недостаточно.
- Использовать VPN с многофакторной аутентификацией и ограничивать доступ поставщиков.
АКН уточняет, что HTTPS защищает передачу данных, но не мешает использованию уязвимостей или скомпрометированных учётных данных.
Ограничения, которые стоит знать
Авторы не известны, точная схема атаки не установлена. Нет доказательств единого управления между разными странами, как уточняет Agenda Digitale. Сообщения о других магазинах на Сицилии не подтверждены, а цифры в разных источниках расходятся. Бюллетень АКН мы читали только в предоставленном тексте, и он обрывается до последних рекомендаций.
Что меняется для тех, кто работает с цифровыми технологиями
Тема касается любой компании с подключёнными установками или устройствами. Если ты управляешь магазином, складом или офисом с удалённым контролем, спроси у обслуживающего техника, какие доступы открыты из интернета. Проверь, кто имеет учётные данные и не остались ли там заводские пароли. Проблема напоминает случившееся с обновлениями серверов Linux. Для серверов, которыми ты управляешь, хостинг с обновлениями безопасности снижает риск забытых панелей.
Наше мнение
Случай показывает, что безопасность — не только техническая задача. Как отмечает Agenda Digitale, монтаж, установка, обслуживание и программное обеспечение находятся у разных субъектов, и никто не контролирует всю цепочку. Слишком часто ищут одного виновного, невнимательного техника, и не замечают, что удобство телеуправления продавали без правил доступа. Бюллетень АКН полезен, но появился, когда ущерб уже нанесён. Риск хрупкой и подключённой инфраструктуры был известен давно.
Частые вопросы
Что произошло с супермаркетами в Италии?
Как минимум четыре магазина Coop на Сицилии пострадали от атаки на дистанционное управление морозильными прилавками. Температуру изменили ночью, продукты испортились. Это подтвердила группа Radenza.
Кто стоит за атаками на холодильники?
Неизвестно. Авторы не установлены, Полицейская почтовая служба ведёт расследование, в том числе проверяя возможные международные связи. Доказательств общего руководства между эпизодами нет.
Зачем холодильники подключены к интернету?
Чтобы удалённо контролировать температуру, получать уведомления о поломках и вмешиваться без визита в магазин. Риск возникает, когда панель доступна напрямую из публичной сети.
Достаточно ли замочка HTTPS для защиты?
Нет. По данным АКН, HTTPS защищает передачу данных, но не мешает использованию уязвимостей или скомпрометированных учётных данных. Нужны также VPN, надёжная аутентификация и обновления.
Что должны делать компании холодовой цепи?
Нужно составить перечень подключённых установок и убрать административные интерфейсы из интернета. Затем разделить сети OT и IT и защитить удалённый доступ через VPN и многофакторную аутентификацию.
Что отслеживать после бюллетеня о холодовой цепи
В ближайшие недели станет понятно, есть ли у атаки общее руководство и сколько итальянских компаний затронуто. Важна и ответственность по всей цепочке.
- Следи за обновлениями АКН и производителей установок, например Danfoss, чтобы не пропустить новые рекомендации.
- Письменно уточни у поставщика, кто отвечает за обновления и удалённый доступ в договоре на обслуживание.
- Регулярно проверяй, что из твоего периметра видно из интернета, по инвентарю и конфигурациям, прежде чем запускать любое активное сканирование установок.



