Ing. Calogero Bono
В ночь с воскресенья на понедельник, 2 ноября, злоумышленники удалённо изменили настройки контроллеров холодильного оборудования в супермаркетах Бельгии, Швеции, Эстонии и других европейских стран. Холодильники и морозильные камеры начали нагреваться, а некоторые магазины выбросили или сняли с продажи свежие и замороженные продукты. Компания Danfoss, датский производитель этих контроллеров, говорит, что её продукция была задействована, так же как три недели назад во Франции. Это важно, потому что показывает, чем оборачивается оставленное в сети старое и плохо защищённое оборудование.
Несколько терминов, прежде чем перейти к фактам. Контроллер холодильного оборудования — это компьютер, который управляет холодильниками и морозильными камерами магазина и может быть подключён к интернету для удалённого обслуживания. Размораживание — режим, который нужен для удаления льда, но в этих атаках он заставлял агрегаты нагреваться. Прошивка — внутреннее программное обеспечение устройства, которое нужно регулярно обновлять. VPN — защищённое соединение для доступа к сети извне. CERT-FR — структура французского национального агентства по кибербезопасности.
Что произошло в супермаркетах Европы?
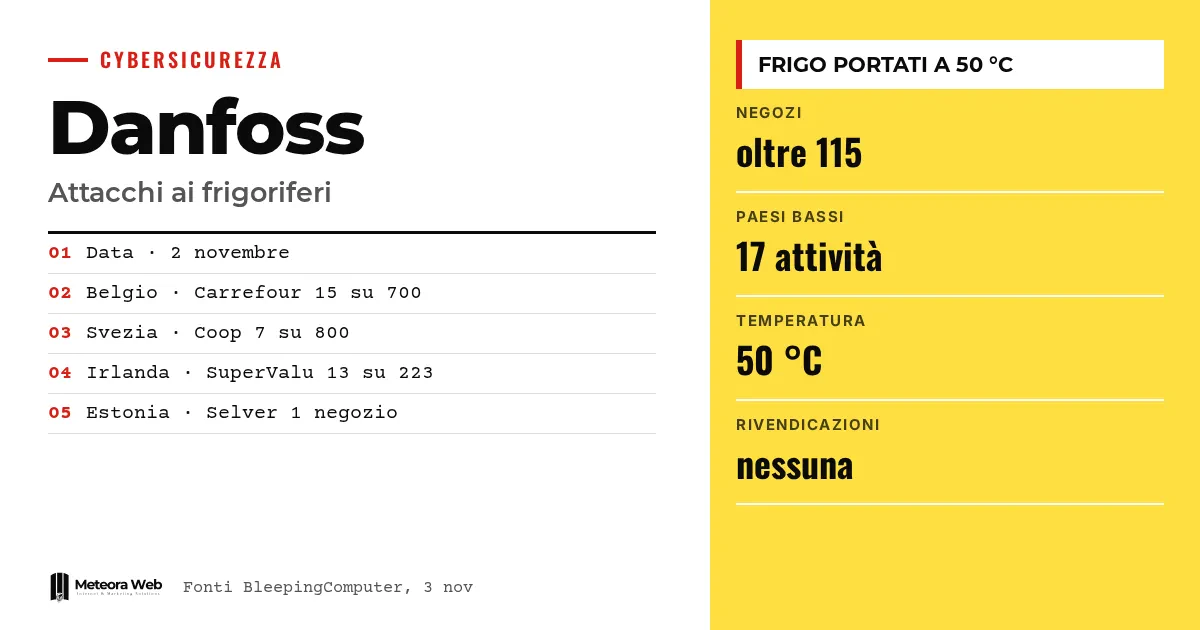
По данным The Hacker News, ни одна сеть не заявила более чем о нескольких десятках пострадавших магазинов. В Бельгии оборудование перевели в режим размораживания, как сообщил Стефан Мёланс, директор Sabcobel. В других местах температуру подняли. Магазин ICA в Шёбу, Швеция, сообщил о холодильниках и морозилках, нагретых до 50 °C.
По данным BleepingComputer, пострадавших магазинов больше 115 — в Бельгии, Нидерландах, Швеции, Люксембурге, Ирландии и Эстонии. Неясно, была ли атака скоординированной или нацеленной на отдельные точки.
Какие сети говорят, что пострадали?
Каждая из них описала случившееся по-своему, и не все говорят об атаке. Delhaize упомянула «компьютерный инцидент» в нескольких десятках магазинов. Carrefour Бельгия насчитала 15 магазинов из 700, влияние очень ограниченное. Coop Швеция — 7 из более чем 800, а Musgrave, владелец SuperValu, — 13 из 223.
По данным агентства AFP, на которое ссылается The Hacker News, в Италии пострадали как минимум четыре супермаркета Coop, которыми управляет группа Radenza на Сицилии, через систему удалённого контроля морозильных отделов. Также DDay.it сообщает о схеме, похожей на французскую из середины октября. В Ховe мясник оценил испорченное мясо примерно в 15 000 евро.
Как злоумышленники проникли в системы?
Полной технической картины в источниках нет. Представитель Danfoss сообщил голландскому телеканалу NOS, что пострадавшие системы в Нидерландах не находились в защищённой сети и всё ещё использовали пароли по умолчанию. Danfoss добавила, что уязвимость связана прежде всего с необновлённым программным обеспечением.
В Эстонии, по словам Яна Мутсо из Kitman Coldtech, был получен доступ к компьютеру управления старой системой Danfoss. В Бельгии, по словам Мёланса, злоумышленники проникли в системы отдельных супермаркетов, а не монтажных компаний. Sabcobel советовала защитить соединение, но не все это сделали. История напоминает то, что уже писали о первой волне атак на холодильники.
Что могут сделать операторы оборудования?
Самое подробное руководство остаётся в октябрьском предупреждении CERT-FR, которое касается контроллеров Danfoss AK-SM и AK-SC, Copeland xweb и Dixell xweb. Для нескомпрометированных устройств он предлагает несколько шагов.
- Сделать устройства недоступными из интернета.
- Проверить конфигурацию, особенно время размораживания.
- Восстанавливать доступ только через VPN или защищённую сеть.
- Обновить прошивку, установить уровень безопасности Strict и сменить пароли по умолчанию.
Устройства с истекшим сроком поддержки, которые больше не получают исправлений, по мнению CERT-FR, скорее всего останутся уязвимыми даже после сброса. Более широкий взгляд на тех, кто управляет подключённым оборудованием, есть в отдельном разборе.
Ограничения, которые стоит знать
Никто не взял на себя ответственность за атаки к понедельнику вечером, и неизвестно, связаны ли они с французской. Похожий метод не доказывает, что за ними стоят одни и те же люди. Бельгийский центр кибербезопасности заявил, что виновники могут так и не быть установлены. Не во всех случаях назван производитель, а Danfoss по состоянию на 3 ноября не опубликовала предупреждение на своём сайте.
Что это меняет для тех, кто работает с цифровыми системами
Если ты управляешь магазинами, складами или бизнесом с подключённым оборудованием, составь список того, что подключено к интернету, и подумай, нужно ли это на самом деле. Спроси у техника, который обслуживает оборудование, как организован удалённый доступ и используется ли VPN. Проверь пароли по умолчанию и возраст устройств. Также проверь страховой договор, прежде чем отключать поток данных для подрядчика, как напоминает CERT-FR. Если у тебя есть серверы или учётные системы, логика та же – обновления и защищённый доступ, как в случае с хостингом с обновлениями безопасности.
Наше мнение
Слабое место здесь не сложное. Пароли по умолчанию, устаревшее программное обеспечение и открытый доступ — известные проблемы, а первая французская волна уже дала предупреждение. Те, кто среагировал, ограничили ущерб, а кто не среагировал, выбросил товар. Говорить «компьютерный инцидент» без объяснения причины никому не помогает. Нужны более понятные предупреждения от производителей и моральная обязанность заменять устройства, которые больше не получают обновлений.
Частые вопросы
Какие марки пострадали?
Danfoss говорит, что её продукция была задействована. Бельгийский мясник сообщил NOS, что атаке подверглось и оборудование Copeland, но чёткого ответа он не дал. В других случаях производитель не назван.
Кто атаковал супермаркеты?
Неизвестно. Никто не взял на себя ответственность за атаки к понедельнику вечером. В Бельгии федеральная прокуратура открыла уголовное расследование.
Затронута ли Италия?
Да, по данным AFP, на которые ссылается The Hacker News. Как минимум четыре магазина Coop, которыми управляет группа Radenza на Сицилии, пострадали из-за удалённого контроля морозильных отделов.
Достаточно ли обновить программное обеспечение?
Не всегда. Мёланс из Sabcobel считает, что одного обновления мало, потому что нужны и физические изменения, которые стоят денег. Самое простое решение — защищённое интернет-соединение.
Что делать со старым оборудованием?
Его нужно отключить от интернета или заменить. CERT-FR предупреждает, что устройства, у которых закончился срок поддержки и нет исправлений, скорее всего скомпрометированы, если остаются в сети. Одного сброса к заводским настройкам недостаточно.
На что смотреть в ближайшие недели в связи с подключённым оборудованием
Расследования и предупреждения производителей покажут, есть ли связь с Францией. А пока стоит следить за несколькими сигналами.
- Проверяй, публикует ли Danfoss официальное предупреждение на своих каналах.
- Следи за обновлениями CERT-FR и национальных центров кибербезопасности.
- Попроси своего подрядчика составить план замены устройств, которые больше не обновляются.
Источники
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia