
 Ing. Calogero Bono
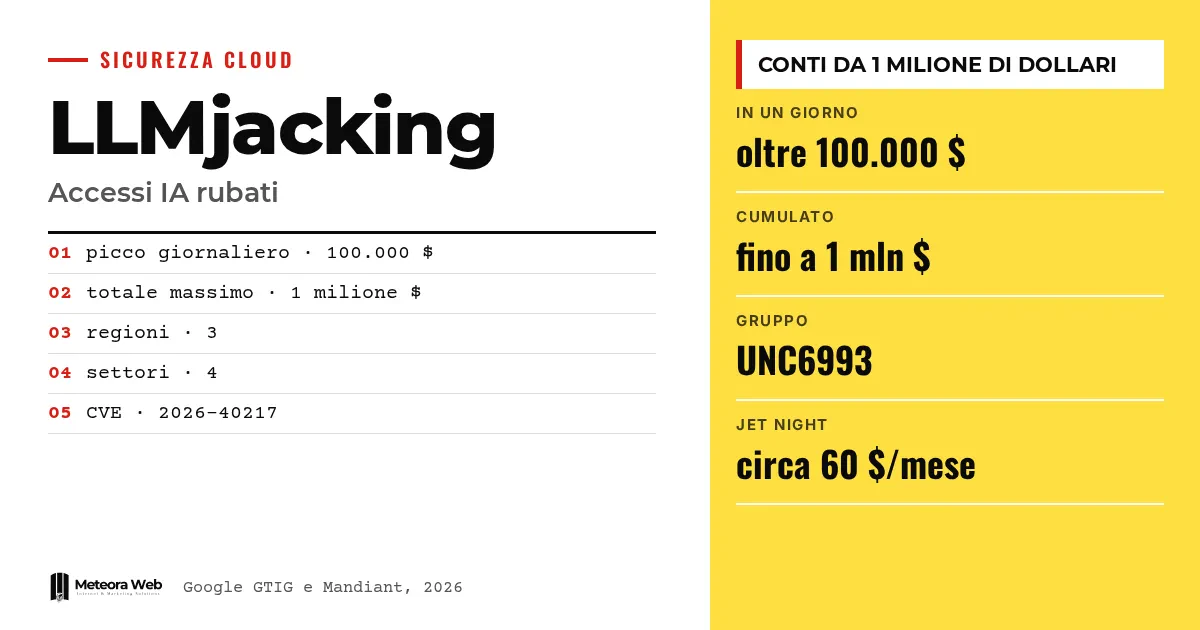
Google Threat Intelligence Group и Mandiant опубликовали доклад о LLMjacking, перехвате корпоративного доступа к языковым моделям. По данным Google, в 2026 году атаки затронули организации в Северной Америке, Южной Америке и Азиатско-Тихоокеанском регионе. За один день мошеннические расходы превысили 100 000 долларов, а в некоторых компаниях сумма достигла 1 миллиона до отзыва доступа. Это важно, потому что платит тот, кто становится жертвой, а не тот, кто атакует.
Несколько терминов, прежде чем перейти к фактам. LLM — большая языковая модель, движок чат-ботов. API key — ключ, который позволяет программе пользоваться сервисом. IAM — управление идентификацией и правами в облаке. Service Account — техническая учётная запись, которую используют приложения, а не люди. MFA — многофакторная аутентификация, второй уровень защиты после пароля.
Что такое LLMjacking и почему это так дорого?
Это развитие кражи облачных ресурсов. Злоумышленник получает ключ или доступ и потребляет модели ИИ, а владелец платит по счёту. По докладу Google, в отличие от cryptojacking, который потребляет ресурсы постепенно, здесь расходы могут вырасти за считаные часы.
TechRadar пишет, что расходы могут достигать шести цифр за шесть минут. Это пересказ издания, и его стоит воспринимать осторожно, так как в докладе речь идёт о часах.
Как злоумышленники проникают внутрь?
Злоумышленники игнорируют чат-боты поддержки и нацелены на модели в серверной части. Они ищут открытые конечные точки или действующие API-ключи. По данным Google, самый распространённый путь — открытые или украденные облачные токены идентификации – учётные данные IAM, ключи Service Account, персональные токены GitHub и активные токены сессий.
Группа под названием UNC6993 взломала облачный экземпляр с неправильно настроенным ключом Service Account. Затем она использовала поддельную страницу входа, чтобы пользователи вставили токен сессии, и так обошла пароль и MFA. Другая группа собирала корпоративные API-ключи из публичных репозиториев GitHub.
Что они делают внутри?
Они ищут другие учётные данные, повышают привилегии и закрепляются. По докладу, они клонируют код в поисках секретов, читают логи и создают несанкционированные аккаунты. Также добавляют SSH-ключи на виртуальные машины. Один злоумышленник создал поддельные сервисные аккаунты, замаскированные под внутренние инструменты оптимизации биллинга.
В одном случае использовалась уязвимость CVE-2026-40217 в шлюзе LiteLLM, чтобы превратить обычные ключи в административные учётные данные. Чтобы обойти ограничения на количество запросов, один злоумышленник применял стратегию «burn and rotate», постоянно создавая и удаляя сервисные аккаунты.
Если ты используешь API Google в своих проектах, наше руководство по Gemini API поможет понять, где хранятся ключи.
Кто такие LLM Mixers?
Это операторы рынка на нижнем уровне. По данным Google, они работают как нелегальные шлюзы, которые направляют, объединяют и перепродают несанкционированный доступ к моделям. Так возникает разделение труда – одни проникают в системы, другие монетизируют доступ.
По данным The Hacker News, сервис Jet Night предлагает план с неограниченными токенами и якобы доступом к передовой модели примерно за 60 долларов в месяц. Symantec и Carbon Black также описывают сервис, который переустанавливает инструменты Codex и Claude Code, направляя запросы на сторонние серверы. Больше всего страдают организации в континентальном Китае и филиалы в Южной Корее, Тайване и Малайзии.
Ограничения, которые стоит знать
В докладе описаны инциденты без названий пострадавших компаний, поэтому проверить конкретные случаи нельзя. Мы не знаем, сколько организаций затронуто и сколько среди них итальянских. Прогнозы Google о росте явления — это оценка, а не данные. В случае сервиса, описанного Symantec, нет доказательств, что запросы собираются или ответы искажаются.
Что меняется для тех, кто работает с цифровыми технологиями
Для тех, кто разрабатывает или поддерживает системы, API-ключ становится критически важной экономической информацией, наравне с банковской картой. Google советует повысить видимость на платформах LLM, в первую очередь отслеживать изменения в аккаунтах и сервисах и считать каждое несанкционированное включение критическим событием. Нужен и принцип минимальных привилегий. Если ты размещаешь приложения на собственных серверах, можешь опереться на управляемый хостинг с обновлениями безопасности, но ответственность за ключи остаётся на том, кто их создаёт. Важно и то, что делают сотрудники – установка неразрешённых инструментов часто начинается с простого любопытства.
Наше мнение
У доклада есть достоинство – он переводит разговор со страха перед ИИ на управление секретами. Почти всё начинается с учётных данных, оставленных не на месте, например в публичных репозиториях или с чрезмерно широкими правами. Это старые ошибки, которые стали дорогими из-за сервисов с оплатой за потребление. Остаётся сомнение, что часть тревоги нужна и для продажи инструментов обнаружения. Но совет работает и обходится дёшево. Прежде чем добавлять функции ИИ в продукт, стоит установить лимиты расходов и оповещения о выставлении счетов.
Часто задаваемые вопросы
Что такое LLMjacking?
Это кража доступа к языковым моделям организации. Злоумышленник использует украденные API-ключи или облачные идентификаторы, а владелец платит за потребление. Термин отсылает к cryptojacking.
Сколько может стоить атака?
По данным Google, более 100 000 долларов за один день. В некоторых организациях общая сумма достигла 1 миллиона до отзыва доступа.
Как злоумышленники получают доступ?
Чаще всего через открытые или украденные облачные токены идентификации. Используются также API-ключи, найденные в публичных репозиториях GitHub, и открытые конечные точки. Поддельная страница входа обошла даже MFA.
Что такое LLM Mixers?
Это нелегальные сервисы, которые перепродают украденный доступ к моделям. Они работают как шлюз между теми, кто взломал системы, и теми, кто покупает токены. Google описывает это как растущее разделение труда.
Как защититься?
Повысить видимость на платформах LLM и выдавать аккаунтам и пользователям минимальные привилегии. Каждое несанкционированное включение нужно считать критическим событием. Google перечисляет эти меры в докладе.
На что смотреть в ближайшие месяцы в вопросе злоупотреблений моделями ИИ
Google прогнозирует, что LLMjacking обгонит cryptojacking как способ кражи ресурсов. Стоит следить, куда смещается риск.
- Проверь свои репозитории, включая старые, на наличие API-ключей и токенов, и перевыпусти их.
- Установи пороги расходов и оповещения о счетах для сервисов ИИ, чтобы скачок был сразу заметен.
- Проверь, какие инструменты ИИ установила команда, и держи шлюзы маршрутизации, такие как LiteLLM, в актуальном состоянии.



