
 Ing. Calogero Bono
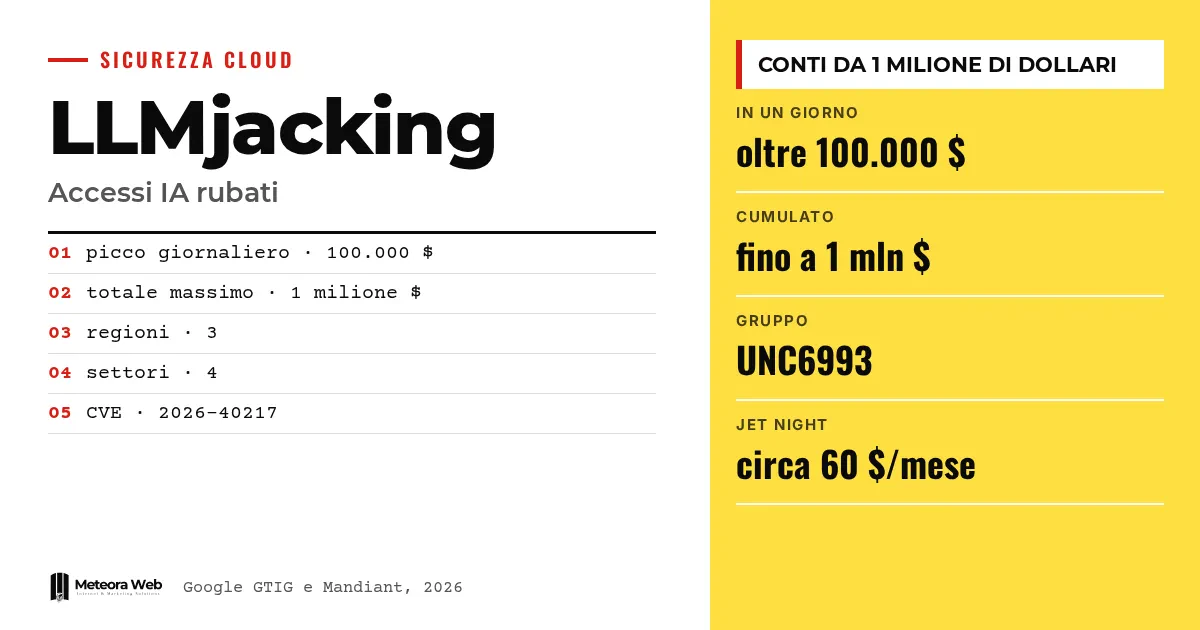
Google Threat Intelligence Group ve Mandiant, kurumsal erişimlerin dil modellerine yönlendirilmesi olan LLMjacking üzerine bir rapor yayımladı. Google'a göre 2026'da saldırılar Kuzey Amerika, Güney Amerika ve Asya Pasifik'teki kuruluşları vurdu. Tek bir günde sahte harcamalar 100.000 doların üzerine çıktı, bazı şirketlerde ise erişimler iptal edilmeden önce toplam 1 milyona ulaştı. Önemli olan, bedeli saldırıyı yapanın değil, saldırıya uğrayanın ödemesidir.
Olgulara geçmeden önce birkaç terim. LLM büyük bir dil modelidir ve sohbet robotlarının arkasındaki motordur. API key bir programın bir hizmeti kullanmasına izin veren anahtardır. IAM bulutta kimlik ve yetki yönetimini ifade eder. Service Account insanlar yerine uygulamalar tarafından kullanılan teknik bir kimliktir. MFA çok faktörlü kimlik doğrulamadır, yani şifrenin yanındaki ikinci kontroldür.
LLMjacking nedir ve neden bu kadar pahalıya mal oluyor?
Bu, bulut kaynaklarının çalınmasının bir evrimidir. Bir saldırgan bir anahtar ya da erişim elde eder ve yapay zeka modellerini tüketirken faturayı sahibi öder. Google'ın raporuna göre, kaynakları kademeli tüketen cryptojacking'in aksine burada maliyetler birkaç saat içinde yükselebilir.
TechRadar, maliyetlerin altı dakikada altı haneli rakamlara ulaşabileceğini bildiriyor. Bu veri gazetenin bir özetidir ve dikkatle okunmalıdır, çünkü rapor saatlerden söz ediyor.
Saldırganlar nasıl giriyor?
Saldırganlar müşteri destek sohbet robotlarını görmezden gelir ve arka plandaki modellere yönelir. Açık uç noktalar ya da geçerli API anahtarları ararlar. Google'a göre en yaygın yol ise açığa çıkmış ya da çalınmış bulut kimlik belirteçleridir – IAM kimlik bilgileri, Service Account anahtarları, kişisel GitHub belirteçleri ve etkin oturum belirteçleri.
UNC6993 adlı bir grup, yanlış yapılandırılmış bir Service Account anahtarıyla bir bulut örneğini ihlal etti. Ardından kullanıcıların oturum belirtecini yapıştırmasını sağlamak için sahte bir giriş sayfası kullandı ve şifreyi ile MFA'yı atlattı. Başka bir grup ise GitHub'ın halka açık depolarından kurumsal API anahtarları topladı.
İçeri girdikten sonra ne yapıyorlar?
Başka kimlik bilgileri arıyorlar, yetkilerini yükseltiyor ve kalıcı oluyorlar. Rapora göre kodu gizli bilgi aramak için klonluyor, günlükleri okuyor ve yetkisiz hesaplar oluşturuyorlar. Sanal makinelere SSH anahtarları da ekliyorlar. Bir aktör, fatura optimizasyonu için dahili araçlar gibi görünen sahte hizmet hesapları oluşturdu.
Bir durumda LiteLLM ağ geçidinde CVE-2026-40217 güvenlik açığı kullanılarak sıradan anahtarlar yönetici kimlik bilgilerine dönüştürüldü. İstek sınırlarını aşmak için bir aktör, hizmet hesaplarını sürekli oluşturup silen «burn and rotate» stratejisini kullandı.
Projelerinde Google'ın API'lerini kullanıyorsan, Gemini API rehberimiz anahtarların nerede durduğunu anlamana yardımcı olur.
LLM Mixers kimler?
Bunlar alt akıştaki pazarın işletmecileridir. Google'a göre modellere yetkisiz erişimi yönlendiren, toplayan ve yeniden satan yasa dışı geçitler olarak işliyorlar. Böylece sisteme girenlerle parayı kazananlar arasında bir iş bölümü oluşuyor.
The Hacker News'a göre Jet Night adlı bir hizmet, ayda yaklaşık 60 dolara sınırsız belirteç planı ve bir sınır modeline erişim iddiasıyla sunuluyor. Symantec ve Carbon Black ise Codex ve Claude Code araçlarını yeniden kuran ve istekleri üçüncü taraf sunuculara yönlendiren bir hizmeti tanımlıyor. Bu, özellikle Çin anakarasındaki kuruluşları ve Güney Kore, Tayvan ve Malezya'daki şubeleri vuruyor.
Bilmen gereken sınırlar
Rapor, etkilenen şirketleri adlandırmadan olayları anlatıyor, bu yüzden vakaları doğrulayamıyoruz. Kaç kuruluşun etkilendiğini, bunların kaçının İtalyan olduğunu bilmiyoruz. Google'ın bu olgunun büyümesine dair tahminleri bir veri değil, bir tahmindir. Symantec'in anlattığı hizmet söz konusu olduğunda, istemlerin toplandığına ya da yanıtların değiştirildiğine dair bir kanıt yok.
Dijitalle çalışanlar için ne değişiyor
Sistem geliştiren ya da yöneten kişiler için bir API anahtarı, bir kredi kartı kadar kritik bir ekonomik bilgi haline gelir. Google, LLM platformlarındaki görünürlüğü artırmayı, hesaplarda ve hizmetlerde yapılan değişikliklerin tespitine öncelik vermeyi ve yetkisiz her etkinleştirmeyi kritik bir olay gibi ele almayı öneriyor. En az ayrıcalık ilkesi de gerekli. Kendi sunucularında uygulama barındıran kişiler güvenlik güncellemeleri sunan yönetilen bir barındırma hizmetinden yararlanabilir, ama anahtarların sorumluluğu onları oluşturan kişide kalır. Çalışanların ne yaptığı da önemli, çünkü yetkisiz araçların kurulumu çoğu zaman merakla başlar.
Bizim görüşümüz
Raporun bir erdemi var – konuyu yapay zeka korkusundan sır yönetimine taşıyor. Neredeki hemen her şey, halka açık depolar ve gereğinden geniş yetkilere sahip anahtarlar gibi, olmaması gereken yerlerde bırakılan kimlik bilgilerinden başlıyor. Bunlar eski hatalar, ama kullanım başına ödenen hizmetler yüzünden pahalıya patlıyor. Yine de alarmın bir kısmının algılama araçları satmaya da hizmet ettiği şüphesi var. Yine de öneri yerinde ve maliyeti düşük. Bir ürüne yapay zeka özellikleri eklemeden önce harcama sınırlarını ve faturalama uyarılarını belirlemek mantıklı.
Sık sorulan sorular
LLMjacking nedir?
Bir kuruluşun dil modellerine erişimin çalınmasıdır. Saldırgan çalınmış API anahtarlarını ya da bulut kimliklerini kullanır, tüketimin bedelini ise sahibi öder. Terim cryptojacking'i andırır.
Bir saldırının maliyeti ne kadar olabilir?
Google'a göre tek bir günde 100.000 doların üzerine. Bazı kuruluşlarda erişimler iptal edilmeden önce toplam 1 milyona ulaştı.
Saldırganlar nasıl giriyor?
Çoğunlukla açığa çıkmış ya da çalınmış bulut kimlik belirteçleriyle. GitHub'ın halka açık depolarında bulunan API anahtarları ve açık uç noktalar da kullanılıyor. Sahte bir giriş sayfası MFA'yı bile aştı.
LLM Mixers nedir?
Çalınmış model erişimlerini yeniden satan yasa dışı hizmetlerdir. Sistemleri ihlal edenle belirteçleri satın alan arasında geçit görevi görürler. Google bunları büyüyen bir iş bölümü olarak tanımlıyor.
Kendini nasıl koruyabilirsin?
LLM platformlarındaki görünürlüğü artırarak ve hesaplara ile kullanıcılara en az ayrıcalık tanıyarak. Yetkisiz her etkinleştirme kritik bir olay gibi ele alınmalı. Google bu noktaları raporunda belirtiyor.
Önümüzdeki aylarda yapay zeka modellerinin kötüye kullanımında nelere dikkat etmeli
Google, LLMjacking'in kaynak hırsızlığı olarak cryptojacking'i geçeceğini öngörüyor. Riskin nereye kaydığını izlemek yerinde olur.
- Eski olanlar dahil depolarında API anahtarı ya da belirteç olup olmadığını kontrol et ve bunları yenile.
- Yapay zeka hizmetlerinde harcama sınırları ve faturalama uyarıları belirle, böylece ani bir yükseliş hemen fark edilsin.
- Ekibin kurduğu yapay zeka araçlarını denetle ve LiteLLM gibi yönlendirme geçitlerini güncel tut.



