
 Ing. Calogero Bono
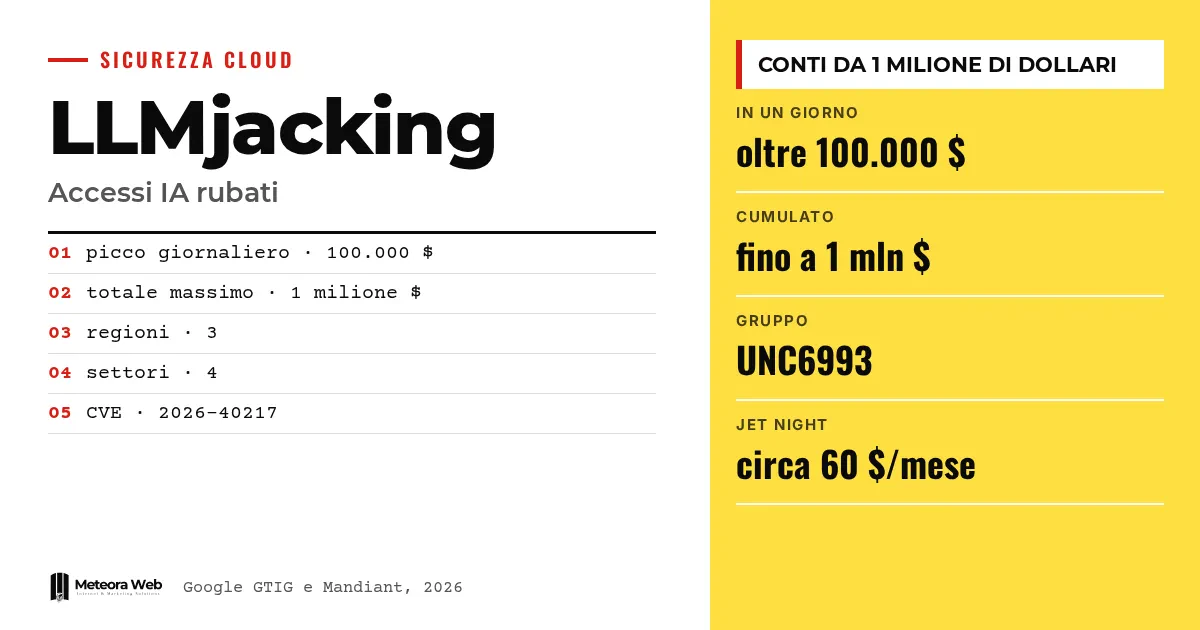
Google Threat Intelligence Group i Mandiant opublikowały raport o LLMjackingu, czyli przejmowaniu firmowych dostępów do modeli językowych. Według Google w 2026 roku ataki dotknęły organizacje w Ameryce Północnej, Ameryce Południowej i regionie Azji i Pacyfiku. W ciągu jednego dnia oszukańcze wydatki przekroczyły 100 000 dolarów, a w niektórych firmach suma osiągnęła milion, zanim dostępy odwołano. Ma to znaczenie, bo zapłaci ofiara ataku, a nie ten, kto go przeprowadził.
Kilka pojęć, zanim przejdziemy do faktów. LLM to duży model językowy, silnik stojący za chatbotami. API key to klucz, który pozwala programowi korzystać z usługi. IAM oznacza zarządzanie tożsamościami i uprawnieniami w chmurze. Service Account to techniczna tożsamość używana przez aplikacje, a nie przez ludzi. MFA to uwierzytelnianie wieloskładnikowe, czyli druga kontrola obok hasła.
Czym jest LLMjacking i dlaczego tak drogo kosztuje?
To ewolucja kradzieży zasobów w chmurze. Napastnik zdobywa klucz lub dostęp i zużywa modele AI, a właściciel płaci rachunek. Według raportu Google, w przeciwieństwie do cryptojackingu, który zużywa zasoby stopniowo, tutaj koszty mogą wzrosnąć w ciągu kilku godzin.
TechRadar podaje, że koszty mogą sięgnąć sześciu cyfr w sześć minut. To streszczenie gazety, więc trzeba je czytać ostrożnie, bo raport mówi o godzinach.
Jak napastnicy się dostają?
Napastnicy ignorują chatboty obsługi klienta i celują w modele działające na zapleczu. Szukają wystawionych punktów końcowych lub działających kluczy API. Według Google najczęstszą drogą są jednak wystawione lub ukradzione tokeny tożsamości w chmurze, takie jak dane IAM, klucze kont usługowych, osobiste tokeny GitHub i aktywne tokeny sesji.
Grupa o nazwie UNC6993 włamała się do instancji w chmurze, używając źle skonfigurowanego klucza konta usługowego. Następnie posłużyła się fałszywą stroną logowania, by użytkownicy wkleili token sesji, omijając hasło i MFA. Inna grupa zbierała firmowe klucze API z publicznych repozytoriów GitHub.
Co robią, gdy już są w środku?
Szukają kolejnych danych logowania, podnoszą uprawnienia i zostają jak najdłużej. Według raportu przeszukują kod w poszukiwaniu sekretów, czytają logi i tworzą nieautoryzowane konta. Dodają też klucze SSH do maszyn wirtualnych. Jeden z aktorów utworzył fałszywe konta usługowe, podszywając się pod wewnętrzne narzędzia do optymalizacji rozliczeń.
W jednym przypadku wykorzystano lukę CVE-2026-40217 w bramie LiteLLM, by zamienić zwykłe klucze w dane uprawniające do administrowania. Aby ominąć limity zapytań, jeden z aktorów stosował strategię «burn and rotate», czyli ciągle tworzył i usuwał konta usługowe.
Jeśli używasz API Google w swoich projektach, nasz przewodnik po Gemini API pomoże zrozumieć, gdzie znajdują się klucze.
Kim są LLM Mixers?
To pośrednicy na dalszym etapie rynku. Według Google działają jak nielegalne bramy, które kierują, łączą i odsprzedają nieautoryzowany dostęp do modeli. Tworzy to podział pracy między tym, kto wchodzi do systemów, a tym, kto na tym zarabia.
Według The Hacker News usługa o nazwie Jet Night oferuje plan z nieograniczoną liczbą tokenów i rzekomym dostępem do modelu z najwyższej półki za około 60 dolarów miesięcznie. Symantec i Carbon Black opisują też usługę, która ponownie instaluje narzędzia Codex i Claude Code, kierując zapytania na serwery stron trzecich. Dotyka to zwłaszcza organizacji w Chinach kontynentalnych oraz oddziałów w Korei Południowej, na Tajwanie i w Malezji.
Ograniczenia, o których warto wiedzieć
Raport opisuje incydenty bez podawania nazw zaatakowanych firm, więc nie możemy zweryfikować poszczególnych przypadków. Nie wiemy, ile organizacji jest zaangażowanych, ani ile z nich to włoskie firmy. Prognozy Google dotyczące wzrostu zjawiska są szacunkiem, a nie danymi. W przypadku usługi opisanej przez Symantec nie ma dowodów, że prompty są zbierane lub odpowiedzi zmieniane.
Co się zmienia dla osób pracujących w cyfrowym świecie
Dla osób, które tworzą lub zarządzają systemami, klucz API staje się krytyczną informacją o wartości finansowej, na równi z kartą kredytową. Google zaleca zwiększenie widoczności na platformach LLM, nadanie priorytetu wykrywaniu zmian na kontach i w usługach oraz traktowanie każdego nieautoryzowanego włączenia jako zdarzenia krytycznego. Potrzebna jest też zasada najmniejszych uprawnień. Kto hostuje aplikacje na własnych serwerach, może oprzeć się na hostingu zarządzanym z aktualizacjami bezpieczeństwa, ale za klucze odpowiada nadal ten, kto je tworzy. Liczy się też to, co robią pracownicy, bo instalowanie nieautoryzowanych narzędzi często wynika z ciekawości.
Nasza opinia
Raport ma jedną zaletę – przenosi dyskusję ze strachu przed AI na zarządzanie sekretami. Niemal wszystko zaczyna się od danych logowania zostawionych tam, gdzie nie powinny być, na przykład w publicznych repozytoriach czy w kluczach z nadmiernie szerokimi uprawnieniami. To stare błędy, które stają się kosztowne przez usługi rozliczane za zużycie. Pozostaje wątpliwość, czy część alarmu nie służy też sprzedaży narzędzi do wykrywania. Rada jednak się broni i kosztuje niewiele. Zanim dodasz funkcje AI do produktu, warto ustawić limity wydatków i alerty o rozliczeniach.
Najczęstsze pytania
Czym jest LLMjacking?
To kradzież dostępu do modeli językowych organizacji. Napastnik używa ukradzionych kluczy API lub tożsamości w chmurze, a właściciel płaci za zużycie. Nazwa nawiązuje do cryptojackingu.
Ile może kosztować atak?
Według Google ponad 100 000 dolarów w ciągu jednego dnia. W niektórych organizacjach suma osiągnęła milion, zanim dostępy odwołano.
Jak napastnicy się dostają?
Przede wszystkim przez wystawione lub ukradzione tokeny tożsamości w chmurze. Wykorzystywano też klucze API znalezione w publicznych repozytoriach GitHub oraz wystawione punkty końcowe. Fałszywa strona logowania obeszła nawet MFA.
Czym są LLM Mixers?
To nielegalne usługi, które odsprzedają ukradziony dostęp do modeli. Działają jak bramy między tym, kto włamał się do systemów, a tym, kto kupuje tokeny. Google opisuje je jako rosnący podział pracy.
Jak się bronić?
Większą widocznością na platformach LLM oraz minimalnymi uprawnieniami dla kont i użytkowników. Każde nieautoryzowane włączenie trzeba traktować jako zdarzenie krytyczne. Google wskazuje te punkty w raporcie.
Na co zwrócić uwagę w najbliższych miesiącach w kwestii nadużyć modeli AI
Google przewiduje, że LLMjacking przewyższy cryptojacking jako kradzież zasobów. Warto obserwować, dokąd przesuwa się ryzyko.
- Sprawdź, czy w twoich repozytoriach, także starych, nie ma kluczy API ani tokenów, i wymień je.
- Ustaw limity wydatków i alerty rozliczeniowe dla usług AI, żeby skok kosztów był widoczny od razu.
- Sprawdź narzędzia AI zainstalowane przez zespół i pilnuj, by bramy takie jak LiteLLM były zaktualizowane.



