
 Ing. Calogero Bono
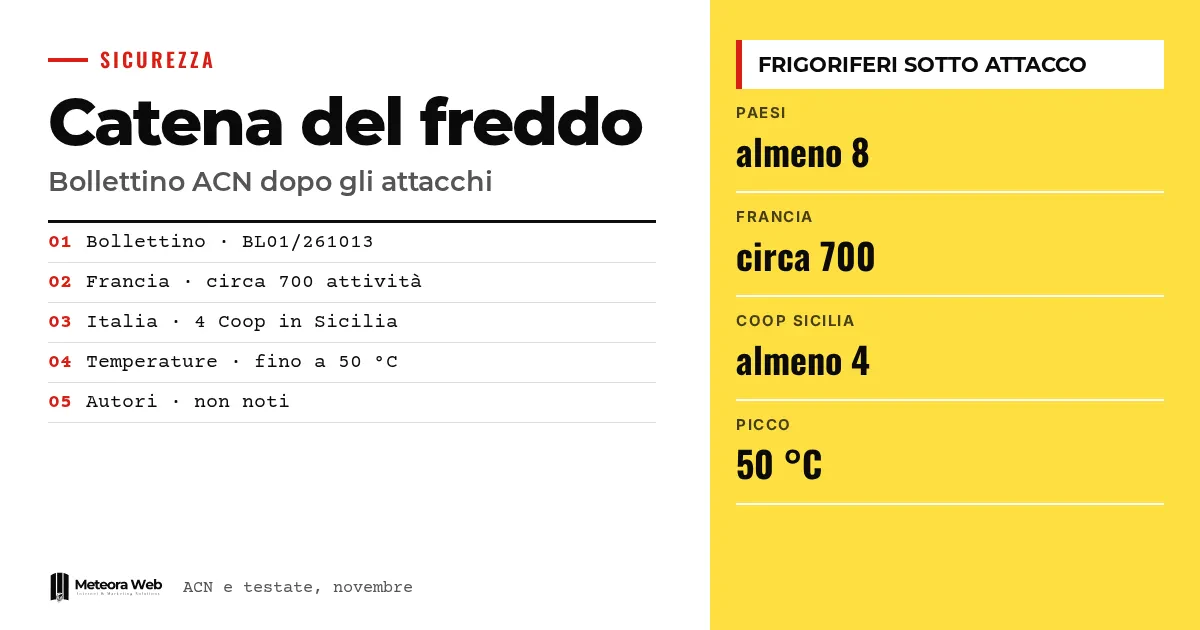
Agencja Cyberbezpieczeństwa Narodowego (ACN) opublikowała biuletyn z pilnymi środkami dla handlu detalicznego i łańcucha chłodniczego, po cyberataku, który dotknął liczne sieci supermarketów we Francji. 2 listopada incydenty dotarły także do Włoch, gdzie co najmniej cztery punkty sprzedaży Coop na Sycylii. Napastnicy zmienili temperatury instalacji. Ma to znaczenie, ponieważ słabym punktem są panele sterujące dostępne z Internetu, błąd, który może dotyczyć każdej firmy.
Kilka pojęć, zanim przejdziemy do faktów. IT oznacza systemy przetwarzające informacje, takie jak serwery i stanowiska pracy. OT oznacza sprzęt i oprogramowanie sterujące procesami fizycznymi, takimi jak sprężarki i czujniki. SCADA to platforma nadzorująca wiele instalacji, pokazująca alarmy i wysyłająca polecenia. VPN to chronione połączenie umożliwiające zdalny dostęp. Jump host to dedykowany system pośredni, przez który łączy się z zarządzanymi maszynami.
Co się stało w europejskich supermarketach?
Według Agenda Digitale, po atakach 11 i 12 października na około siedemset francuskich placówek (dane prokuratury w Paryżu), między 1 a 2 listopada podobne incydenty zgłoszono w co najmniej ośmiu krajach europejskich. Mowa o Belgii, Irlandii, Holandii i Estonii, oprócz Włoch.
Źródła nie zgadzają się co do listy krajów. Punto Informatico wymienia także Szwecję i Luksemburg. Niektóre media informują o zamrażarkach osiągających 50 °C.
Co się stało we Włoszech?
Giuseppe Spadaro, dyrektor generalny grupy Radenza, potwierdził agencji Ansa incydenty informatyczne w co najmniej czterech punktach sprzedaży Coop na Sycylii, z zmienionymi temperaturami i zepsutą żywnością, według Agenda Digitale. HDblog umiejscawia je między Palermo a Katanią i informuje, że Polizia Postale prowadzi dochodzenie.
Na wyspie krążą doniesienia o kilku sklepach, które wciąż wymagają weryfikacji. Według źródeł Open cytowanych przez Agenda Digitale, ACN otrzymała zgłoszenia także od firmy gastronomicznej w Toskanii i producenta mrożonek w Emilii-Romanii.
Jak udało się zmienić działanie lodówek?
Według biuletynu ACN, atak wykorzystał przestarzałe instalacje, interfejsy administracyjne wystawione na Internet i braki w uwierzytelnianiu. Pozwoliło to zdalnie uruchamiać cykle rozmrażania i zmieniać parametry instalacji.
Agenda Digitale podaje, że Danfoss już 13 października zalecił holenderskim klientom odłączenie podatnych urządzeń lub zabezpieczenie dostępu. Część z nich miała pozostawić sterowniki dostępne, nawet z hasłami domyślnymi. Jest to relacja oparta na rzeczniku cytowanym przez prasę holenderską.
Jakich środków żąda ACN?
Agencja zaleca szybkie działanie, z priorytetem dla usunięcia wystawionych dostępów i weryfikacji parametrów pracy. Działania należy skoordynować między bezpieczeństwem IT, odpowiedzialnymi za instalacje i serwisantami, aby uniknąć niekontrolowanych przerw w chłodzeniu.
- Spisać sterowniki, SCADA, bramki i usługi zdalnego wsparcia.
- Usunąć z Internetu interfejsy administracyjne.
- Oddzielić sieci OT od IT, z zaporami blokującymi wszystko, czego nie dopuszczono. Same VLAN-y nie wystarczą.
- Stosować VPN z uwierzytelnianiem wieloskładnikowym i ograniczać dostęp dostawców.
ACN precyzuje, że HTTPS chroni komunikację, ale nie zapobiega wykorzystaniu luk ani przejętych danych logowania.
Ograniczenia, o których warto wiedzieć
Sprawcy są nieznani, a dokładny przebieg zdarzeń nie został ustalony. Nie ma dowodów na wspólne kierownictwo różnych krajów, jak precyzuje Agenda Digitale. Doniesienia o innych sklepach na Sycylii nie zostały potwierdzone, a liczby różnią się w zależności od źródła. Z biuletynu ACN przeczytaliśmy jedynie dostarczony tekst, przerwany przed ostatnimi zaleceniami.
Co się zmienia dla osób pracujących w cyfrowym świecie
Temat dotyczy każdej firmy z podłączonymi instalacjami lub urządzeniami. Jeśli zarządzasz sklepem, magazynem lub siedzibą z kontrolą zdalną, zapytaj serwisanta, które dostępy są widoczne z Internetu. Sprawdź, kto ma dane logowania i czy nadal są to hasła fabryczne. Problem przypomina to, co już widzieliśmy przy aktualizacjach serwerów Linux. W przypadku serwerów, którymi zarządzasz, hosting z aktualizacjami bezpieczeństwa zmniejsza ryzyko zapomnianych paneli.
Nasza opinia
Ten przypadek pokazuje, że bezpieczeństwo to nie tylko kwestia techniczna. Jak zauważa Agenda Digitale, instalacja, montaż, konserwacja i oprogramowanie należą do różnych podmiotów, a nikt nie nadzoruje całego łańcucha. Zbyt często szuka się pojedynczego winnego, nieuważnego technika, i ignoruje się, że wygoda zdalnego sterowania została sprzedana bez zasad dostępu. Biuletyn ACN jest przydatny, ale pojawia się, gdy szkody już są. Ryzyko kruchej, połączonej infrastruktury było znane od dawna.
Najczęstsze pytania
Co się stało z supermarketami we Włoszech?
Co najmniej cztery punkty sprzedaży Coop na Sycylii doświadczyły ataku na system zdalnego sterowania zamrażarkami. Temperatury zostały zmienione w nocy i żywność uległa zepsuciu. Potwierdziła to grupa Radenza.
Kto stoi za atakami na lodówki?
Nie wiadomo. Sprawcy są nieznani, a Polizia Postale prowadzi dochodzenie, także w celu sprawdzenia powiązań międzynarodowych. Nie ma dowodów na wspólne kierownictwo różnych incydentów.
Dlaczego lodówki są podłączone do Internetu?
Aby zdalnie kontrolować temperatury, otrzymywać powiadomienia o awariach i interweniować bez wizyty w sklepie. Ryzyko pojawia się, gdy panel jest bezpośrednio dostępny z publicznej sieci.
Czy wystarczy certyfikat HTTPS, żeby być bezpiecznym?
Nie. Według ACN HTTPS chroni komunikację, ale nie zapobiega wykorzystaniu luk ani użyciu przejętych danych logowania. Potrzebne są też VPN, silne uwierzytelnianie i aktualizacje.
Co powinny zrobić firmy z łańcucha chłodniczego?
Powinny spisać podłączone urządzenia i usunąć z Internetu interfejsy administracyjne. Następnie oddzielić sieci OT od IT i zabezpieczyć zdalny dostęp przez VPN oraz uwierzytelnianie wieloskładnikowe.
Na co zwrócić uwagę po biuletynie o łańcuchu chłodniczym
W najbliższych tygodniach wyjaśni się, czy atak miał wspólne kierownictwo i ile włoskich firm zostało dotkniętych. Liczy się też odpowiedzialność wzdłuż całego łańcucha.
- Śledź aktualności ACN i producentów urządzeń, takich jak Danfoss, aby wiedzieć, czy pojawiają się nowe wskazówki.
- Zapytaj dostawcę na piśmie, kto odpowiada za aktualizacje i zdalny dostęp w umowie serwisowej.
- Regularnie sprawdzaj, co z Twojej infrastruktury jest widoczne z Internetu, za pomocą inwentarza i konfiguracji, zanim przeprowadzisz jakiekolwiek aktywne skanowanie instalacji.



