
 Ing. Calogero Bono
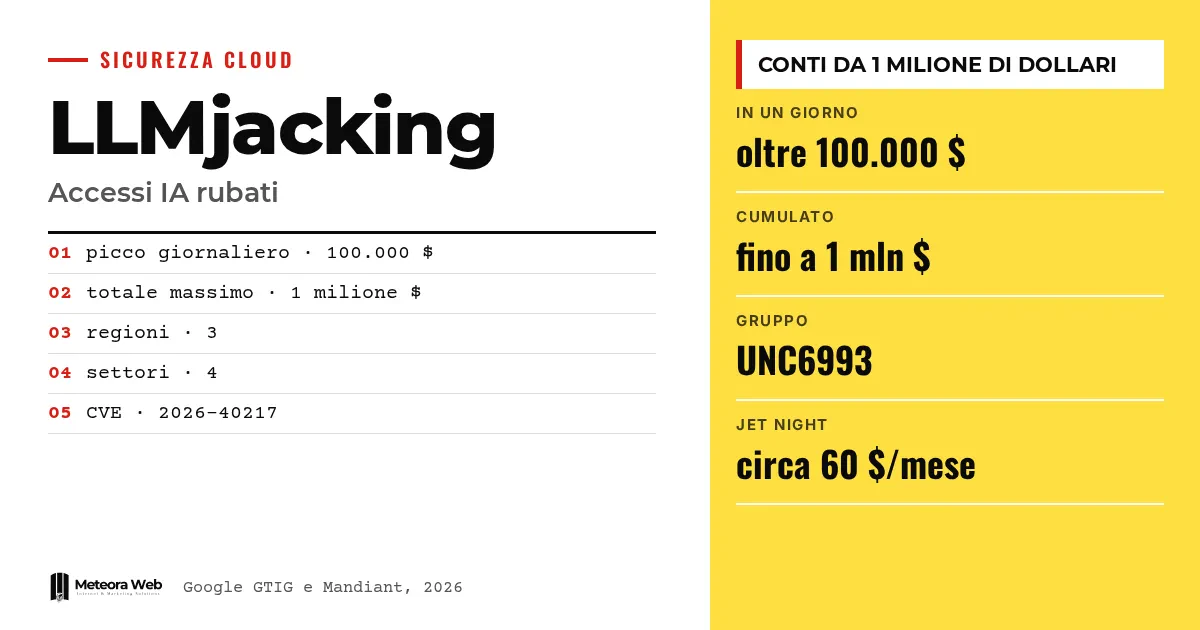
Google Threat Intelligence Group और Mandiant ने LLMjacking पर एक रिपोर्ट प्रकाशित की है, यानी भाषा मॉडल तक कंपनियों की पहुंच का अपहरण। Google के अनुसार 2026 में हमले उत्तरी अमेरिका, दक्षिण अमेरिका और एशिया प्रशांत की संस्थाओं पर हुए। एक ही दिन में धोखाधड़ी वाले खर्च 100,000 डॉलर से ऊपर चले गए, और कुछ कंपनियों में पहुंच रद्द होने से पहले कुल रकम 10 लाख डॉलर तक पहुंच गई। यह मायने रखता है क्योंकि नुकसान वह उठाता है जिस पर हमला होता है, हमला करने वाला नहीं।
कुछ शब्द, तथ्यों में जाने से पहले। LLM एक बड़ा भाषा मॉडल है, जो चैटबॉट के पीछे का इंजन होता है। API key वह कुंजी है जो किसी प्रोग्राम को किसी सेवा का इस्तेमाल करने देती है। IAM क्लाउड में पहचान और अनुमतियों के प्रबंधन को कहते हैं। Service Account एक तकनीकी पहचान है, जिसका इस्तेमाल ऐप्स करते हैं, इंसान नहीं। MFA मल्टी फैक्टर ऑथेंटिकेशन है, यानी पासवर्ड के अलावा दूसरी जांच।
LLMjacking क्या है और यह इतना महंगा क्यों पड़ता है?
यह क्लाउड संसाधनों की चोरी का एक विकसित रूप है। हमलावर को कोई कुंजी या पहुंच मिल जाती है और वह AI मॉडल का इस्तेमाल करता है, जबकि बिल मालिक भरता है। Google की रिपोर्ट के अनुसार, cryptojacking जहां संसाधन धीरे-धीरे खपाता है, वहीं इसमें कुछ ही घंटों में खर्च तेज़ी से बढ़ सकता है।
TechRadar लिखता है कि छह मिनट में खर्च छह अंकों तक पहुंच सकता है। यह आंकड़ा अख़बार का सार है और सावधानी से पढ़ना चाहिए, क्योंकि रिपोर्ट घंटों की बात करती है।
हमलावर अंदर कैसे आते हैं?
हमलावर सपोर्ट चैटबॉट को नज़रअंदाज़ करते हैं और बैकएंड के मॉडलों को निशाना बनाते हैं। वे खुले एंडपॉइंट या वैध API key खोजते हैं। Google के अनुसार सबसे आम रास्ता फिर भी उजागर या चुराए गए क्लाउड पहचान टोकन हैं, जैसे IAM क्रेडेंशियल, Service Account की कुंजियां, GitHub के निजी टोकन और सक्रिय सेशन टोकन।
UNC6993 नाम के एक समूह ने गलत कॉन्फ़िगर की गई Service Account कुंजी से एक क्लाउड इंस्टेंस तोड़ा। फिर उसने एक नकली लॉगिन पेज से उपयोगकर्ताओं से सेशन टोकन चिपकवाया, और इस तरह पासवर्ड और MFA दोनों को बायपास कर दिया। एक दूसरे समूह ने सार्वजनिक GitHub रिपॉजिटरी से कंपनियों की API key इकट्ठी कीं।
अंदर पहुंचने के बाद वे क्या करते हैं?
वे और क्रेडेंशियल खोजते हैं, अधिकार बढ़ाते हैं और जमे रहते हैं। रिपोर्ट के अनुसार वे सीक्रेट्स की तलाश में कोड क्लोन करते हैं, लॉग पढ़ते हैं और अनधिकृत खाते बनाते हैं। वे वर्चुअल मशीनों में SSH कुंजियां भी डालते हैं। एक हमलावर ने बिलिंग अनुकूलन के आंतरिक टूल जैसे दिखने वाले नकली सर्विस खाते बनाए।
एक मामले में LiteLLM गेटवे की कमज़ोरी CVE-2026-40217 का फायदा उठाया गया, ताकि सामान्य कुंजियां प्रशासनिक क्रेडेंशियल में बदल जाएं। अनुरोध सीमा से बचने के लिए एक हमलावर ने «burn and rotate» रणनीति अपनाई, यानी लगातार सर्विस खाते बनाना और मिटाना।
अगर आप अपने प्रोजेक्ट में Google की APIs इस्तेमाल करते हैं, तो हमारी Gemini API गाइड बताती है कि कुंजियां कहां रहती हैं।
LLM Mixers कौन हैं?
ये डाउनस्ट्रीम बाज़ार के संचालक हैं। Google के अनुसार ये अवैध गेटवे की तरह काम करते हैं जो अनधिकृत मॉडल पहुंच को रूट, एकत्र और दोबारा बेचते हैं। इस तरह उन लोगों के बीच काम का बंटवारा बनता है जो सिस्टम में घुसते हैं और जो उससे कमाई करते हैं।
The Hacker News के अनुसार Jet Night नाम की एक सेवा लगभग 60 डॉलर प्रति माह में असीमित टोकन योजना देती है, जिसमें कथित तौर पर एक फ्रंटियर मॉडल तक पहुंच है। Symantec और Carbon Black एक ऐसी सेवा भी बताते हैं जो Codex और Claude Code टूल को दोबारा इंस्टॉल करती है और अनुरोधों को तीसरे पक्ष के सर्वरों पर भेजती है। यह मुख्य रूप से मुख्य भूमि चीन की संस्थाओं और दक्षिण कोरिया, ताइवान और मलेशिया की सहायक कंपनियों को प्रभावित करता है।
ध्यान रखने वाली सीमाएं
रिपोर्ट उन घटनाओं का वर्णन करती है, लेकिन प्रभावित कंपनियों के नाम नहीं बताती, इसलिए हम इन मामलों की जांच नहीं कर सकते। हमें नहीं पता कि कितनी संस्थाएं इसमें शामिल हैं और न ही यह कि उनमें से कितनी इतालवी हैं। इस घटना की बढ़ोतरी को लेकर Google के अनुमान एक आकलन हैं, कोई पक्का आंकड़ा नहीं। Symantec द्वारा बताई गई सेवा के मामले में ऐसा कोई सबूत नहीं है कि प्रॉम्प्ट जुटाए जाते हैं या जवाब बदले जाते हैं।
डिजिटल क्षेत्र में काम करने वालों के लिए क्या बदलता है
जो लोग सिस्टम बनाते या चलाते हैं, उनके लिए API key अब एक महत्वपूर्ण आर्थिक जानकारी है, क्रेडिट कार्ड जितनी ही। Google सलाह देता है कि LLM प्लेटफॉर्म पर दृश्यता बढ़ाएं, खातों और सेवाओं में बदलावों की पहचान को प्राथमिकता दें, और हर अनधिकृत सक्षमता को गंभीर घटना मानें। साथ ही कम से कम अधिकार का सिद्धांत भी ज़रूरी है। जो लोग अपने सर्वर पर ऐप्स चलाते हैं, वे सुरक्षा अपडेट वाली प्रबंधित होस्टिंग का सहारा ले सकते हैं, पर चाबियों की ज़िम्मेदारी बनाने वाले की ही रहती है। यह भी मायने रखता है कि कर्मचारी क्या करते हैं, क्योंकि अनधिकृत टूल अक्सर जिज्ञासा से ही इंस्टॉल होते हैं।
हमारी राय
इस रिपोर्ट की एक खूबी है – यह बात को AI के डर से हटाकर सीक्रेट्स के प्रबंधन पर ले जाती है। लगभग सब कुछ उन क्रेडेंशियल्स से शुरू होता है जो गलत जगह छूट गए, जैसे सार्वजनिक रिपॉजिटरी और बहुत ज़्यादा अनुमतियों वाली चाबियां। ये पुरानी गलतियां हैं, जिन्हें उपयोग के हिसाब से भुगतान वाली सेवाएं महंगा बना देती हैं। फिर भी यह शक बना रहता है कि कुछ अलार्म पहचान वाले टूल बेचने के लिए भी है। लेकिन सलाह ठोस है और उसका खर्च कम है। किसी उत्पाद में AI फीचर जोड़ने से पहले खर्च की सीमा और बिलिंग अलर्ट तय कर लेना बेहतर है।
अक्सर पूछे जाने वाले सवाल
LLMjacking क्या है?
यह किसी संस्था के भाषा मॉडल तक पहुंच की चोरी है। हमलावर चुराई गई API key या क्लाउड पहचान का इस्तेमाल करता है और खर्च मालिक को भरना पड़ता है। यह शब्द cryptojacking की याद दिलाता है।
हमले में कितना खर्च आ सकता है?
Google के अनुसार एक ही दिन में 100,000 डॉलर से ज़्यादा। कुछ संस्थाओं में पहुंच रद्द होने से पहले कुल रकम 10 लाख डॉलर तक पहुंच गई।
हमलावर अंदर कैसे आते हैं?
ज़्यादातर उजागर या चुराए गए क्लाउड पहचान टोकन के ज़रिए। सार्वजनिक GitHub रिपॉजिटरी पर मिली API key और खुले एंडपॉइंट भी इस्तेमाल होते हैं। एक नकली लॉगिन पेज ने MFA को भी चकमा दे दिया।
LLM Mixers क्या हैं?
ये अवैध सेवाएं हैं जो चुराई गई मॉडल पहुंच को दोबारा बेचती हैं। ये उन लोगों के बीच गेटवे का काम करती हैं जिन्होंने सिस्टम तोड़े और उन लोगों के बीच जो टोकन खरीदते हैं। Google इन्हें बढ़ते काम के बंटवारे के रूप में बताता है।
इससे कैसे बचा जाए?
LLM प्लेटफॉर्म पर ज़्यादा दृश्यता और खातों व उपयोगकर्ताओं के लिए न्यूनतम अधिकार रखकर। हर अनधिकृत सक्षमता को गंभीर घटना मानें। Google ने ये बिंदु रिपोर्ट में बताए हैं।
अगले कुछ महीनों में AI मॉडलों के दुरुपयोग पर क्या देखें
Google का अनुमान है कि LLMjacking संसाधन चोरी के रूप में cryptojacking को पीछे छोड़ देगा। देखते रहें कि जोखिम कहां खिसकता है।
- अपने रिपॉजिटरी, पुराने वाले भी, जांचें कि उनमें API key या टोकन तो नहीं हैं, और उन्हें बदल दें।
- AI सेवाओं पर खर्च की सीमा और बिलिंग अलर्ट लगाएं, ताकि कोई उछाल तुरंत दिख जाए।
- टीम द्वारा इंस्टॉल किए AI टूल जांचें और LiteLLM जैसे रूटिंग गेटवे को अपडेट रखें।



