Ing. Calogero Bono
Pazar ile pazartesi arasındaki gece, 2 Kasım'da bazı saldırganlar Belçika, İsveç, Estonya ve diğer Avrupa ülkelerindeki süpermarketlerin soğutma kontrollerinin ayarlarını uzaktan değiştirdi. Buzdolapları ve dondurucular ısındı, bazı mağazalar taze ve dondurulmuş gıdaları çöpe attı ya da raflardan kaldırdı. Bu kontrolleri üreten Danimarkalı şirket Danfoss, ürünlerinin dahil olduğunu söylüyor; üç hafta önce Fransa'da yaşanan olayda da aynı durum vardı. Bu durum, güvenliği zayıf ve eski cihazları internete açık bırakmanın ne kadar pahalıya mal olabileceğini gösteriyor.
Olaylara girmeden önce birkaç terim. Soğutma kontrolü, bir mağazanın buzdolaplarını ve dondurucularını yöneten bilgisayardır ve bakım için uzaktan erişime açılabilir. Buz çözme, buzu eritmek için kullanılan moddur, ama bu saldırılarda ünitelerin ısınmasına yol açtı. Firmware, cihazın içindeki yazılımdır ve güncel tutulmalıdır. VPN, dışarıdan bir ağa erişmek için kullanılan korumalı bir bağlantıdır. CERT-FR, Fransa'nın ulusal siber güvenlik ajansının bünyesindeki ekiptir.
Avrupa'daki süpermarketlerde ne oldu?
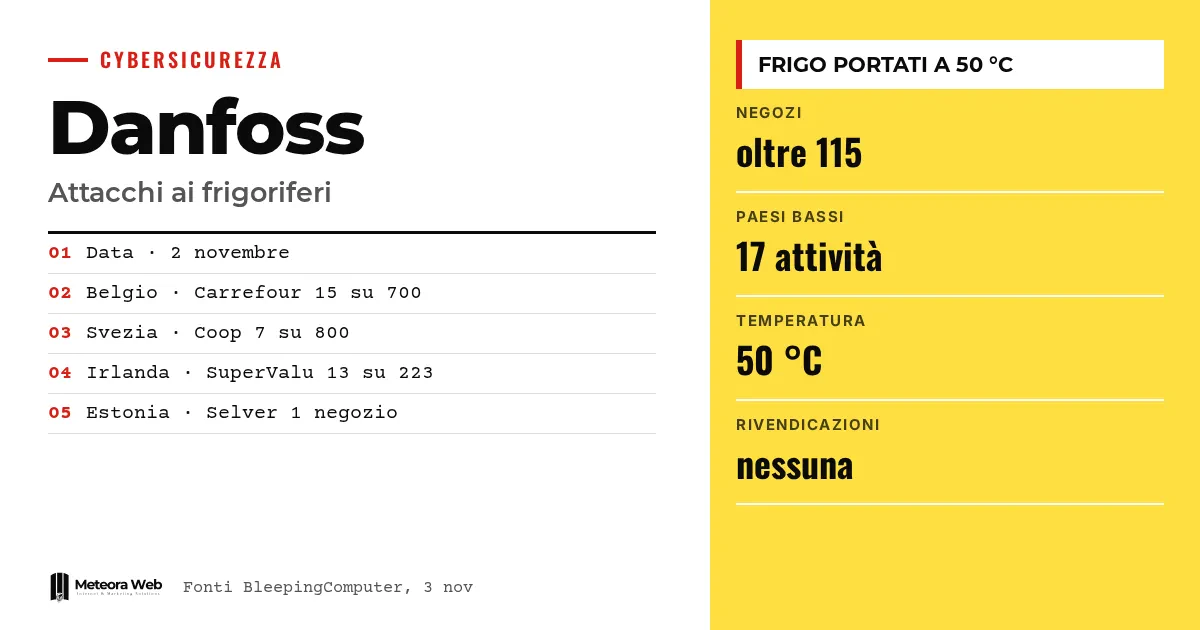
The Hacker News'in aktardığına göre, hiçbir zincir birkaç onlarca mağazadan fazlasının etkilendiğini açıklamadı. Belçika'da sistemler buz çözme moduna alındı; Sabcobel müdürü Stephan Moelans bunu böyle anlattı. Diğer yerlerde ise sıcaklık yükseltildi. İsveç'in Sjöbo kentindeki bir ICA mağazası, buzdolaplarının ve dondurucularının 50 °C'ye çıktığını bildirdi.
BleepingComputer'a göre etkilenen mağaza sayısı Belçika, Hollanda, İsveç, Lüksemburg, İrlanda ve Estonya'da 115'in üzerinde. Saldırının koordineli mi yoksa tek tek mağazaları hedef mi aldığı net değil.
Hangi zincirler etkilendiklerini söylüyor?
Her biri olayı kendi tarzında anlattı ve hepsi siber saldırıdan söz etmiyor. Delhaize, birkaç onlarca mağazadaki «bilişim kazasından» bahsetti. Carrefour Belçika, 700 mağazadan 15'inin etkilendiğini, etkinin çok sınırlı olduğunu açıkladı. İsveç Coop, 800'den fazla mağazadan 7'sinin etkilendiğini söyledi; SuperValu'nun sahibi Musgrave ise 223 mağazadan 13'ünü bildirdi.
AFP ajansının The Hacker News'te aktarılan haberine göre, İtalya'da Sicilya'da Radenza grubuna bağlı en az dört Coop süpermarketi, dondurulmuş ürün bölümlerinin uzaktan kontrol sisteminde etkilendi. DDay.it de ekim ortasındaki Fransa'dakine benzer bir düzen bildiriyor. Hove'da bir kasap, yaklaşık 15.000 euro değerinde etin zarar gördüğünü tahmin ediyor.
Saldırganlar nasıl içeri girdi?
Kaynaklar eksiksiz bir teknik açıklama sunmuyor. Danfoss sözcüsü, Hollanda'da etkilenen sistemlerin güvenli bir ağda olmadığını ve hâlâ varsayılan şifreleri kullandığını Hollanda televizyonu NOS'a söyledi. Danfoss, zayıflığın büyük ölçüde güncellenmemiş yazılımdan kaynaklandığını da ekledi.
Estonya'da Kitman Coldtech'ten Jann Mutso'ya göre eski bir Danfoss sisteminin kontrol bilgisayarına ulaşıldı. Belçika'da ise Moelans, saldırganların kurulumcuların sistemlerine değil, tek tek süpermarketlerin sistemlerine girdiğini söyledi. Sabcobel bağlantıyı korumayı önermişti ama herkes bunu yapmamıştı. Bu hikâye, ilk saldırı dalgası hakkında daha önce yazılanları hatırlatıyor.
Tesis yöneticileri ne yapabilir?
En ayrıntılı kaynak, CERT-FR'nin ekim ayındaki uyarısı olmaya devam ediyor. Bu uyarı Danfoss AK-SM ve AK-SC, Copeland xweb ve Dixell xweb kontrolcülerini kapsıyor. Etkilenmemiş cihazlar için birkaç adım öneriyor.
- Cihazları internetten erişilemez hale getir.
- Yapılandırmayı kontrol et, özellikle buz çözme zamanlamalarını.
- Erişimi yalnızca VPN ya da korumalı bir ağ üzerinden yeniden aç.
- Firmware'i güncelle, güvenlik seviyesini Strict yap ve varsayılan şifreleri değiştir.
CERT-FR'ye göre, artık düzeltme almayan ömrünü tamamlamış cihazlar, sıfırlama sonrasında bile büyük olasılıkla açıkta kalmaya devam ediyor. Bağlı sistemleri yöneten kişiler için daha geniş bir bakış açısı isteyenler, bağlı tesislerin yönetimi üzerine olan analizimize bakabilir.
Bilmen gereken sınırlar
Salı akşamına kadar saldırıları kimse üstlenmedi ve bunların Fransa'daki olayla bağlantılı olup olmadığı bilinmiyor. Benzer bir yöntem kullanılmış olması, saldırganların aynı kişiler olduğunu kanıtlamaz. Belçika Siber Güvenlik Merkezi, sorumluların hiç bulunamayabileceğini söyledi. Her vakada üretici belirtilmiyor ve Danfoss, 3 Kasım itibarıyla kendi sitesinde bir uyarı yayımlamamıştı.
Dijital dünyada çalışanlar için ne değişiyor
Mağaza, depo ya da internete bağlı sistemleri olan bir işletme yönetiyorsan, internete bağlı olan her şeyi listele ve gerçekten bağlı olması gerekip gerekmediğini sorgula. Sistemlerini takip eden teknisyene uzaktan erişimin nasıl yapıldığını ve bir VPN kullanılıp kullanılmadığını sor. Varsayılan şifreleri ve cihazların yaşını kontrol et. Bakım firmasına veri akışını kesmeden önce sigorta sözleşmenizi de gözden geçir; CERT-FR bunu hatırlatıyor. Sunucu ya da yönetim yazılımların varsa mantık aynı – güncellemeler ve korumalı erişimler, tıpkı güvenlik güncellemeli barındırma hizmetlerinde olduğu gibi.
Bizim görüşümüz
Zayıf nokta karmaşık değil. Varsayılan şifreler, eski yazılım ve açık erişim bilinen sorunlar ve Fransa'daki ilk dalga zaten uyarı vermişti. Önlem alanlar zararı sınırladı, almayanlar ise ürünleri çöpe attı. Nedenini açıklamadan «bilişim kazası» demek diğer işletmecilere yardımcı olmuyor. Üreticilerden daha net uyarılar ve artık güncelleme almayan cihazların değiştirilmesi konusunda ahlaki bir sorumluluk gerekiyor.
Sık sorulan sorular
Hangi markalar etkilendi?
Danfoss, ürünlerinin dahil olduğunu söylüyor. Bir Belçikalı kasap NOS'a, bir Copeland cihazının da etkilendiğini anlattı, ancak net bir yanıt alınamadı. Diğer vakalarda üretici adı belirtilmedi.
Süpermarketlere kim saldırdı?
Bilinmiyor. Pazartesi akşamına kadar saldırıları kimse üstlenmedi. Belçika'da federal savcılık cezai bir soruşturma başlattı.
İtalya da etkilendi mi?
Evet, The Hacker News'in aktardığı AFP'ye göre Sicilya'da Radenza grubuna bağlı en az dört Coop mağazasının dondurulmuş ürün bölümlerinin uzaktan kontrolü etkilendi.
Yazılımı güncellemek yeterli mi?
Her zaman değil. Sabcobel'den Moelans, güncellemenin tek başına yetmediğini, pahalıya mal olan fiziksel değişikliklerin de gerektiğini söylüyor. En basit çözüm, korumalı bir internet bağlantısı kullanmak.
Eski cihazlarla ne yapılmalı?
İnternetten çıkarılmalı ya da değiştirilmeliler. CERT-FR, ömrünü tamamlamış ve düzeltme almayan cihazların çevrimiçi kalmaları halinde büyük olasılıkla ele geçirilmiş olduğunu uyarıyor. Yalnızca fabrika ayarlarına döndürmek yeterli değil.
Önümüzdeki haftalarda internete bağlı sistemlerde nelere bakmalı
Soruşturmalar ve üreticilerin uyarıları, olayın Fransa'yla bağlantılı olup olmadığını gösterecek. Bu arada bazı işaretleri takip etmek iyi olur.
- Danfoss'un resmi kanallarında bir uyarı yayımlayıp yayımlamadığını kontrol et.
- CERT-FR'nin ve ulusal siber güvenlik merkezlerinin duyurularını takip et.
- Bakım firmanızdan artık güncellenmeyen cihazlar için bir değiştirme planı iste.
Kaynaklar
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia