
 Ing. Calogero Bono
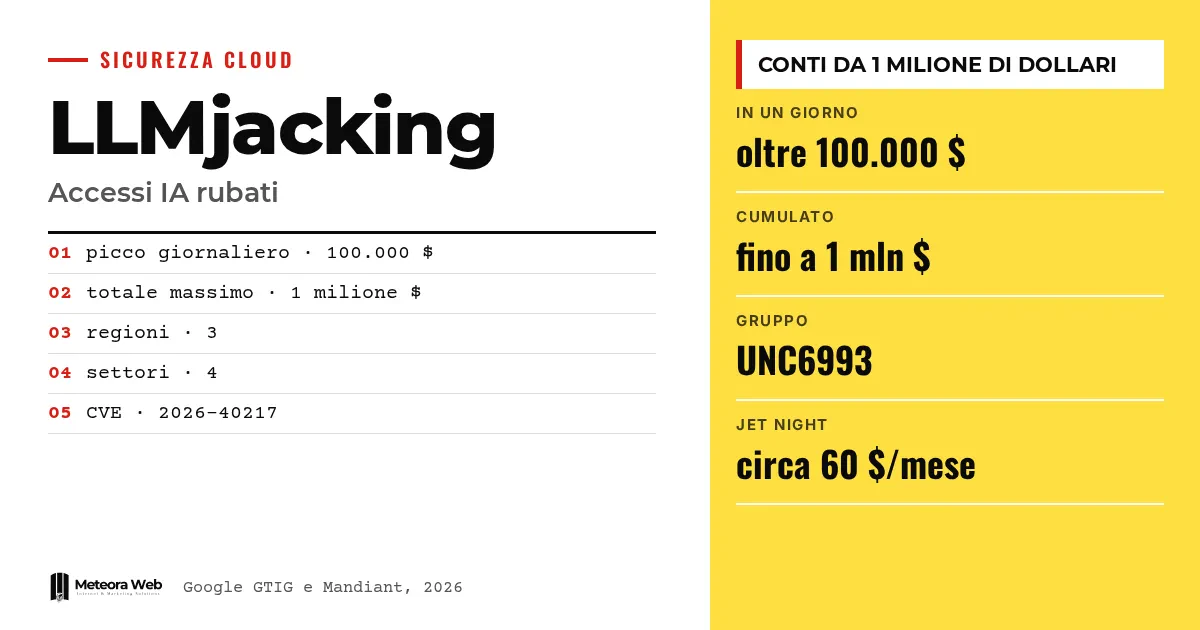
Google Threat Intelligence Group e Mandiant hanno pubblicato un rapporto sull'LLMjacking, il dirottamento degli accessi aziendali ai modelli linguistici. Secondo Google, nel 2026 gli attacchi hanno colpito organizzazioni in Nord America, Sud America e Asia Pacifico. In un solo giorno le spese fraudolente hanno superato i 100.000 dollari, e in alcune aziende il totale ha toccato 1 milione prima della revoca degli accessi. Conta perché a pagare è chi subisce l'attacco, non chi lo compie.
Qualche termine, prima di entrare nei fatti. LLM è un modello linguistico di grandi dimensioni, il motore dietro i chatbot. API key è la chiave che permette a un programma di usare un servizio. IAM indica la gestione di identità e permessi nel cloud. Service Account è un'identità tecnica usata da applicazioni e non da persone. MFA è l'autenticazione a più fattori, il secondo controllo oltre alla password.
Che cos'è l'LLMjacking e perché costa così tanto?
È un'evoluzione del furto di risorse cloud. Un attaccante ottiene una chiave o un accesso e consuma modelli IA mentre il proprietario paga il conto. Secondo il rapporto di Google, a differenza del cryptojacking, che consuma risorse in modo graduale, qui i costi possono salire in poche ore.
TechRadar riporta che i costi possono arrivare a sei cifre in sei minuti. Il dato è una sintesi del giornale e va letto con cautela, perché il rapporto parla di ore.
Come entrano gli attaccanti?
Gli attaccanti ignorano i chatbot di assistenza e puntano ai modelli sul backend. Cercano endpoint esposti o chiavi API valide. Secondo Google, la via più comune sono però i token di identità cloud esposti o rubati, come credenziali IAM, chiavi di Service Account, token personali di GitHub e token di sessione attivi.
Un gruppo chiamato UNC6993 ha violato un'istanza cloud con una chiave di Service Account configurata male. Ha poi usato una falsa pagina di accesso per far incollare agli utenti il token di sessione, aggirando password e MFA. Un altro gruppo ha raccolto chiavi API aziendali da repository pubblici di GitHub.
Cosa fanno una volta dentro?
Cercano altre credenziali, alzano i privilegi e restano. Secondo il rapporto clonano codice alla ricerca di segreti, leggono i log e creano account non autorizzati. Inseriscono anche chiavi SSH nelle macchine virtuali. Un attore ha creato account di servizio finti, mascherati da strumenti interni di ottimizzazione della fatturazione.
In un caso è stata sfruttata la vulnerabilità CVE-2026-40217 nel gateway LiteLLM, per trasformare chiavi normali in credenziali di amministrazione. Per aggirare i limiti di richieste, un attore ha usato la strategia «burn and rotate», creando e cancellando continuamente account di servizio.
Se usi le API di Google nei tuoi progetti, la nostra guida alla Gemini API aiuta a capire dove vivono le chiavi.
Chi sono gli LLM Mixers?
Sono i gestori del mercato a valle. Secondo Google, funzionano come gateway illeciti che instradano, aggregano e rivendono accessi non autorizzati ai modelli. Si crea così una divisione del lavoro tra chi entra nei sistemi e chi monetizza.
Secondo The Hacker News, un servizio chiamato Jet Night offre un piano di token illimitati con presunto accesso a un modello di frontiera per circa 60 dollari al mese. Symantec e Carbon Black descrivono anche un servizio che reinstalla gli strumenti Codex e Claude Code instradando le richieste su server di terzi. Colpisce soprattutto organizzazioni in Cina continentale e filiali in Corea del Sud, Taiwan e Malesia.
Limiti da conoscere
Il rapporto descrive incidenti senza nominare le aziende colpite, quindi non possiamo verificare i casi. Non sappiamo quante organizzazioni siano coinvolte né quante italiane. Le previsioni di Google sulla crescita del fenomeno sono una stima, non un dato. Nel caso del servizio descritto da Symantec non ci sono prove che i prompt vengano raccolti o le risposte alterate.
Cosa cambia per chi lavora con il digitale
Per chi sviluppa o gestisce sistemi, una chiave API diventa un'informazione economica critica, al pari di una carta di credito. Google consiglia di aumentare la visibilità sulle piattaforme LLM, dare priorità al rilevamento delle modifiche agli account e ai servizi, e trattare ogni abilitazione non autorizzata come evento critico. Serve anche il principio del privilegio minimo. Chi ospita applicazioni su server propri può appoggiarsi a un hosting gestito con aggiornamenti di sicurezza, ma le chiavi restano una responsabilità di chi le crea. Conta anche cosa fanno i dipendenti, perché l'installazione di strumenti non autorizzati nasce spesso da curiosità.
Il nostro parere
Il rapporto ha un merito, sposta il discorso dalla paura dell'IA alla gestione dei segreti. Quasi tutto parte da credenziali lasciate dove non dovrebbero stare, come repository pubblici e chiavi con permessi troppo larghi. Sono errori vecchi, resi costosi da servizi che si pagano a consumo. Resta il dubbio che parte dell'allarme serva anche a vendere strumenti di rilevamento. Il consiglio però regge, e costa poco. Prima di aggiungere funzioni IA a un prodotto, conviene fissare limiti di spesa e avvisi sulla fatturazione.
Domande frequenti
Che cos'è l'LLMjacking?
È il furto di accesso ai modelli linguistici di un'organizzazione. L'attaccante usa chiavi API o identità cloud rubate e il proprietario paga il consumo. Il termine richiama il cryptojacking.
Quanto può costare un attacco?
Secondo Google, oltre 100.000 dollari in un solo giorno. In alcune organizzazioni il totale ha raggiunto 1 milione prima della revoca degli accessi.
Come entrano gli attaccanti?
Soprattutto con token di identità cloud esposti o rubati. Sono usate anche chiavi API trovate su repository pubblici di GitHub ed endpoint esposti. Una pagina falsa di accesso ha aggirato anche la MFA.
Cosa sono gli LLM Mixers?
Sono servizi illeciti che rivendono accessi rubati ai modelli. Fanno da gateway tra chi ha violato i sistemi e chi compra i token. Google li descrive come una divisione del lavoro in crescita.
Come ci si difende?
Con più visibilità sulle piattaforme LLM e privilegi minimi per account e utenti. Ogni abilitazione non autorizzata va trattata come evento critico. Google indica questi punti nel rapporto.
Cosa guardare nei prossimi mesi sull'abuso dei modelli IA
Google prevede che l'LLMjacking superi il cryptojacking come furto di risorse. Conviene osservare dove si sposta il rischio.
- Controlla se nei tuoi repository, anche vecchi, compaiono chiavi API o token e ruotali.
- Imposta soglie di spesa e avvisi di fatturazione sui servizi IA, così un picco si vede subito.
- Verifica gli strumenti IA installati dal team e tieni aggiornati i gateway di instradamento come LiteLLM.



