
 Ing. Calogero Bono
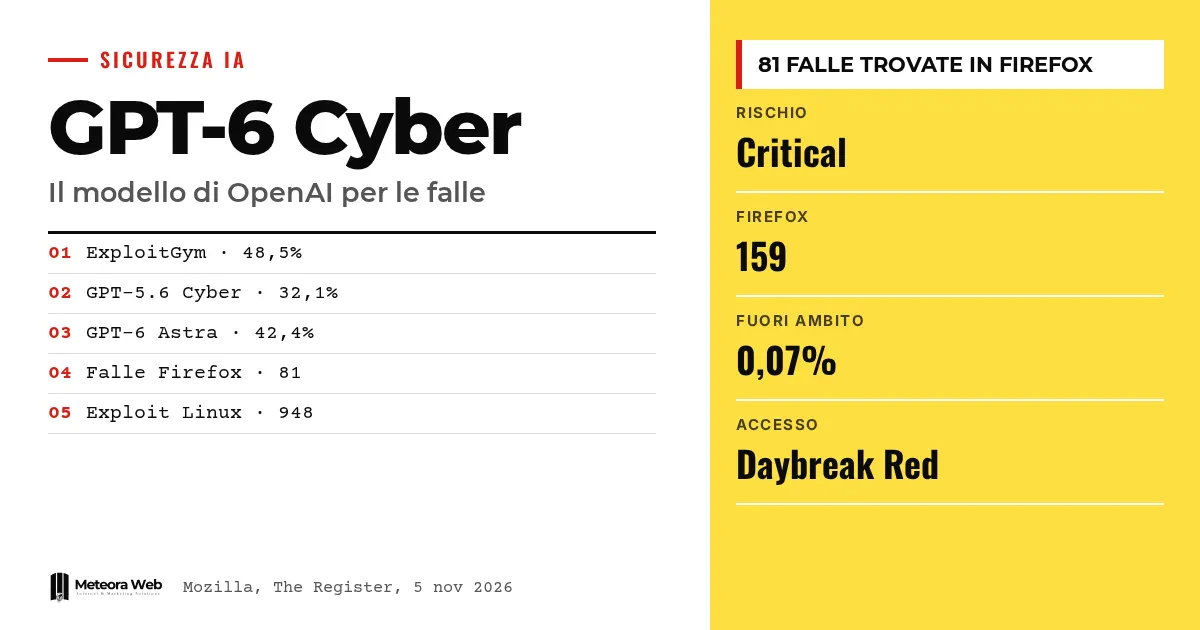
OpenAI ha presentato GPT-6 Cyber, il suo nuovo modello per la ricerca di vulnerabilità e la scrittura di exploit, classificato al livello massimo di rischio informatico. Secondo l'azienda, ha aiutato a scoprire 81 falle in Firefox, in gran parte corrette da Mozilla con la versione 159 del 27 ottobre 2026. Il modello non è pubblico e per ora l'usano solo partner selezionati. Conta perché mostra quanto in fretta l'IA sta cambiando il lavoro di chi difende i software.
Qualche termine, prima di entrare nei fatti. Exploit è il codice che sfrutta una falla per ottenere un effetto non previsto. Zero-day indica una vulnerabilità ancora ignota a chi dovrebbe correggerla. Preparedness Framework è la scala con cui OpenAI misura i rischi dei suoi modelli, e «Critical» è il livello più alto. Daybreak Red è il programma per clienti autorizzati a usare i modelli in attività di sicurezza offensiva. ExploitGym è il test che misura se un modello sa sfruttare una vulnerabilità.
Che cos'è GPT-6 Cyber?
È la versione del modello di OpenAI tarata sulla cybersicurezza. Secondo The Register unisce capacità più forti a un maggiore rispetto delle «regole di ingaggio» dei ricercatori. Supera GPT-5.6 Cyber e, su gran parte dei compiti, anche GPT-6 Astra.
Punto Informatico la descrive come la versione di GPT-6 Astra con meno restrizioni. Per questo l'accesso è limitato.
Cosa c'entra Firefox 159?
L'avviso ufficiale di Mozilla elenca le vulnerabilità corrette in Firefox 159, con impatto alto o moderato. Mozilla spiega di aver cambiato metodo, perché ora pubblica un avviso per ogni singolo bug di memoria invece di raggrupparli in un unico CVE.
Tra i segnalatori compaiono più volte Amy Burnett di OpenAI e OpenAI Codex Security (kylebot). Il legame con GPT-6 Cyber, cioè le 81 falle, arriva però dalle ricostruzioni giornalistiche dell'annuncio di OpenAI e non dall'avviso, che non cita il modello. Il conto dei bug nell'avviso è nostro da verificare, non l'abbiamo fatto.
Quanto va meglio dei modelli precedenti?
Su ExploitGym, secondo The Verge, GPT-6 Cyber ottiene il 48,5%. GPT-5.6 Cyber si ferma al 32,1% e GPT-6 Astra al 42,4%.
Sul rispetto dei confini del compito, OpenAI dichiara che il modello evita servizi fuori ambito oltre il 99% delle volte. Solo lo 0,07% dei casi è uscito dal perimetro, ma l'azienda non ha spiegato cosa sia successo in quei casi. La prova è modellata sul caso Hugging Face, in cui agenti di OpenAI avevano violato la community open source.
E i 948 exploit per il kernel Linux?
OpenAI parla di 948 vulnerabilità di escalation dei privilegi nel kernel Linux, di cui 588 inedite secondo The Register. Su TechRadar l'operazione costa circa 1,21 milioni di dollari in crediti API, con una pipeline in cinque fasi. Ne abbiamo già scritto nell'analisi sulla pipeline autonoma di OpenAI.
Quando l'analisi è finita, i maintainer avevano già corretto 61 falle e altre 43 avevano patch in preparazione. OpenAI ha trattenuto i dettagli di 10 tecniche di sfruttamento mai documentate finché non saranno risolte.
Limiti da conoscere
Quasi tutti i numeri su GPT-6 Cyber vengono da OpenAI e non da verifiche indipendenti. TechRadar nota che il report sul kernel non nomina il modello e lo definisce un «upcoming cyber model», quindi somiglia anche a marketing. Non sappiamo cosa sia successo nello 0,07% dei casi fuori ambito, e la consapevolezza di essere testato resta un rischio dichiarato da OpenAI. Anche l'accesso potrebbe cambiare, perché è prevista un'estensione a tutti i clienti Daybreak Red.
Cosa cambia per chi lavora con il digitale
Per chi gestisce siti, app e server, il ritmo degli aggiornamenti di sicurezza diventerà più serrato. Se i modelli trovano falle a questa velocità, i produttori dovranno rilasciare più correzioni e tu dovrai installarle in fretta. Il browser è il primo punto, quindi controlla che Firefox sia alla 159 o successiva su ogni postazione. Se hai server Linux, i patch del kernel contano ancora di più, e un hosting con aggiornamenti di sicurezza gestiti toglie questo carico dalle tue spalle. Vale anche per chi sviluppa software, perché il codice sarà letto da strumenti sempre più abili nel trovare errori.
Il nostro parere
La notizia è reale, ma va letta con prudenza. Un'azienda che vende il modello è anche la fonte dei numeri sulla sua sicurezza, e il 99% di rispetto delle regole ha poco valore finché non sappiamo cosa c'è nel restante. Detto questo, i bug corretti in Firefox sono fatti pubblici e verificabili nell'avviso Mozilla. Il confronto con i rivali è utile, come mostra il nostro raffronto tra Anthropic Claude e OpenAI. Il rischio vero è che la difesa corra a due velocità, tra chi ha accesso a questi strumenti e chi no.
Domande frequenti
Cos'è GPT-6 Cyber?
È il modello di OpenAI per scoprire vulnerabilità e scrivere exploit. OpenAI lo classifica «Critical» nel suo Preparedness Framework. Per ora è disponibile solo tramite API e Codex per clienti Daybreak Red selezionati.
Posso usare GPT-6 Cyber?
No, non è pubblico. L'usano partner approvati del programma Daybreak Red. OpenAI prevede di estenderlo a tutti i clienti del programma nelle prossime settimane.
Quante falle ha trovato in Firefox?
Secondo OpenAI sono 81 vulnerabilità inedite ad alta gravità. Mozilla ha iniziato a correggerle e molte sono nella versione 159. L'avviso Mozilla però non cita il modello.
Il modello attacca sistemi non autorizzati?
OpenAI dichiara di no, nel 99% dei casi circa. Lo 0,07% dei test è uscito dall'ambito previsto e i dettagli non sono stati diffusi. Il dato non è verificato da terzi.
Devo aggiornare Firefox?
Sì, passa alla versione 159 o successiva. Mozilla indica come alto l'impatto di molte falle corrette. Aggiornare il browser è il passo più semplice e immediato.
Cosa osservare nelle prossime settimane su GPT-6 Cyber
Il vero test comincia quando l'accesso si allarga e i dati escono dai laboratori di OpenAI.
- Segui l'estensione dell'accesso a tutti i clienti Daybreak Red e le eventuali nuove restrizioni.
- Cerca verifiche indipendenti sul dato del 99% e sui casi fuori ambito.
- Leggi i prossimi avvisi di Mozilla, che ora pubblica un advisory per ogni bug di memoria.



