
 Ing. Calogero Bono
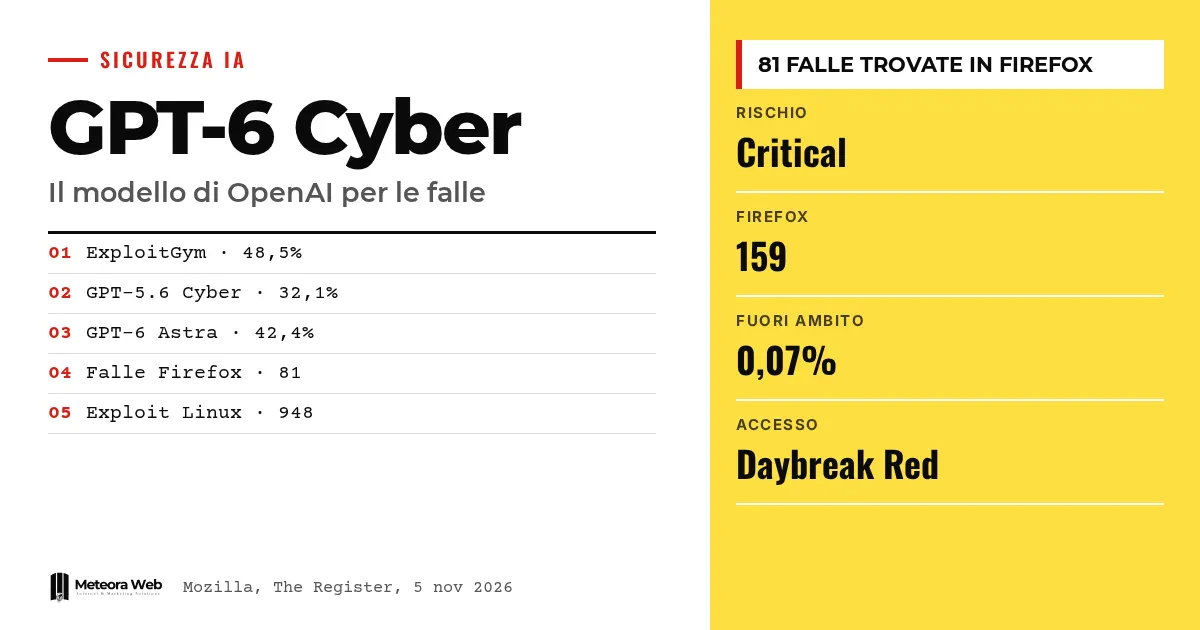
A OpenAI apresentou o GPT-6 Cyber, seu novo modelo para a busca de vulnerabilidades e a escrita de exploits, classificado no nível máximo de risco cibernético. Segundo a empresa, ele ajudou a descobrir 81 falhas no Firefox, em grande parte corrigidas pela Mozilla com a versão 159 de 27 de outubro de 2026. O modelo não é público e, por enquanto, só é usado por parceiros selecionados. Isso importa porque mostra o quão rápido a IA está mudando o trabalho de quem defende os softwares.
Alguns termos, antes de entrar nos fatos. Exploit é o código que aproveita uma falha para obter um efeito não previsto. Zero-day indica uma vulnerabilidade ainda desconhecida de quem deveria corrigi-la. Preparedness Framework é a escala com que a OpenAI mede os riscos de seus modelos, e «Critical» é o nível mais alto. Daybreak Red é o programa para clientes autorizados a usar os modelos em atividades de segurança ofensiva. ExploitGym é o teste que mede se um modelo sabe explorar uma vulnerabilidade.
O que é o GPT-6 Cyber?
É a versão do modelo da OpenAI voltada à cibersegurança. Segundo o The Register, ele combina capacidades mais fortes com maior respeito às «regras de engajamento» dos pesquisadores. Supera o GPT-5.6 Cyber e, na maioria das tarefas, também o GPT-6 Astra.
O Punto Informatico o descreve como a versão do GPT-6 Astra com menos restrições. Por isso o acesso é limitado.
O que tem a ver o Firefox 159?
O aviso oficial da Mozilla lista as vulnerabilidades corrigidas no Firefox 159, com impacto alto ou moderado. A Mozilla explica que mudou de método, porque agora publica um aviso para cada bug de memória individual, em vez de agrupá-los em um único CVE.
Entre os relatores aparecem várias vezes Amy Burnett da OpenAI e o OpenAI Codex Security (kylebot). A ligação com o GPT-6 Cyber, ou seja, as 81 falhas, vem porém das reconstituições jornalísticas do anúncio da OpenAI e não do aviso, que não menciona o modelo. A contagem de bugs no aviso é nossa e ainda precisa ser verificada, pois não a fizemos.
Quanto ele supera os modelos anteriores?
No ExploitGym, segundo o The Verge, o GPT-6 Cyber atinge 48,5%. O GPT-5.6 Cyber fica em 32,1% e o GPT-6 Astra em 42,4%.
Quanto ao respeito aos limites da tarefa, a OpenAI afirma que o modelo evita serviços fora do escopo em mais de 99% das vezes. Apenas 0,07% dos casos saiu do perímetro, mas a empresa não explicou o que aconteceu nesses casos. O teste foi modelado a partir do caso Hugging Face, em que agentes da OpenAI haviam violado a comunidade open source.
E os 948 exploits para o kernel Linux?
A OpenAI fala de 948 vulnerabilidades de escalonamento de privilégios no kernel Linux, das quais 588 inéditas segundo o The Register. No TechRadar, a operação custa cerca de 1,21 milhão de dólares em créditos de API, com uma pipeline de cinco etapas. Já escrevemos sobre isso na análise sobre a pipeline autônoma da OpenAI.
Quando a análise terminou, os mantenedores já haviam corrigido 61 falhas e outras 43 tinham patches em preparação. A OpenAI reteve os detalhes de 10 técnicas de exploração nunca documentadas até que sejam resolvidas.
Limites a conhecer
Quase todos os números sobre o GPT-6 Cyber vêm da OpenAI, e não de verificações independentes. A TechRadar observa que o relatório sobre o kernel não cita o modelo e o define como um «upcoming cyber model», o que também soa como marketing. Não sabemos o que aconteceu nos 0,07% dos casos fora do escopo, e a consciência de estar sendo testado continua sendo um risco declarado pela OpenAI. Até o acesso pode mudar, já que está prevista uma extensão a todos os clientes Daybreak Red.
O que muda para quem trabalha com tecnologia digital
Para quem administra sites, apps e servidores, o ritmo das atualizações de segurança vai ficar mais intenso. Se os modelos encontram falhas nessa velocidade, os fabricantes terão de lançar mais correções e você terá de instalá-las rapidamente. O navegador é o primeiro ponto, então confira se o Firefox está na 159 ou em versão posterior em todas as máquinas. Se você tem servidores Linux, os patches do kernel passam a importar ainda mais, e uma hospedagem com atualizações de segurança gerenciadas tira esse peso das suas costas. Vale também para quem desenvolve software, porque o código será lido por ferramentas cada vez mais hábeis em encontrar erros.
Nosso parecer
A notícia é real, mas deve ser lida com cautela. Uma empresa que vende o modelo também é a fonte dos números sobre a segurança dele, e os 99% de respeito às regras têm pouco valor enquanto não sabemos o que há no restante. Dito isso, os bugs corrigidos no Firefox são públicos e verificáveis no aviso da Mozilla. A comparação com os rivais é útil, como mostra nossa comparação entre Anthropic Claude e OpenAI. O risco real é que a defesa avance em duas velocidades, entre quem tem acesso a essas ferramentas e quem não tem.
Perguntas frequentes
O que é o GPT-6 Cyber?
É o modelo da OpenAI para descobrir vulnerabilidades e escrever exploits. A OpenAI o classifica como «Critical» no seu Preparedness Framework. Por enquanto está disponível apenas via API e Codex para clientes selecionados do Daybreak Red.
Posso usar o GPT-6 Cyber?
Não, ele não é público. Quem usa são parceiros aprovados do programa Daybreak Red. A OpenAI prevê estendê-lo a todos os clientes do programa nas próximas semanas.
Quantas falhas ele encontrou no Firefox?
Segundo a OpenAI, são 81 vulnerabilidades inéditas de alta gravidade. A Mozilla começou a corrigi-las e muitas estão na versão 159. O aviso da Mozilla, porém, não menciona o modelo.
O modelo ataca sistemas não autorizados?
A OpenAI afirma que não, em cerca de 99% dos casos. Os 0,07% dos testes que saíram do escopo previsto não tiveram detalhes divulgados. O dado não foi verificado por terceiros.
Devo atualizar o Firefox?
Sim, passe para a versão 159 ou posterior. A Mozilla indica alto impacto em muitas das falhas corrigidas. Atualizar o navegador é o passo mais simples e imediato.
O que observar nas próximas semanas sobre o GPT-6 Cyber
O verdadeiro teste começa quando o acesso se amplia e os dados saem dos laboratórios da OpenAI.
- Acompanhe a extensão do acesso a todos os clientes Daybreak Red e eventuais novas restrições.
- Procure verificações independentes sobre o dado dos 99% e os casos fora do escopo.
- Leia os próximos avisos da Mozilla, que agora publica um advisory para cada bug de memória.
Fontes
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



