Ing. Calogero Bono
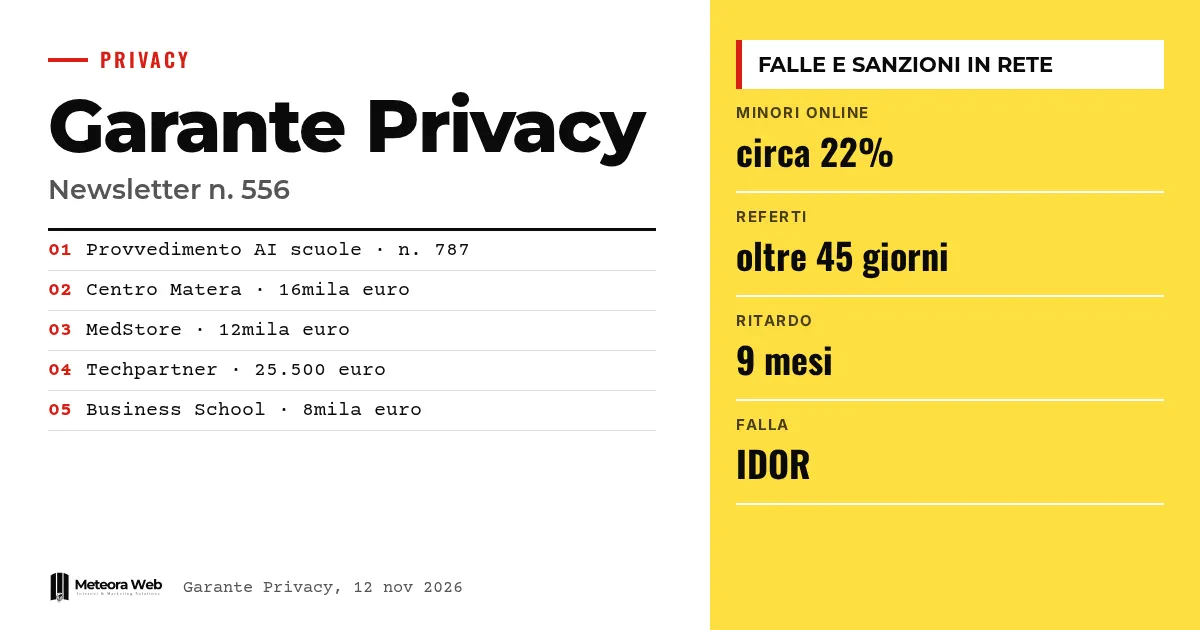
Il 12 novembre 2026 il Garante Privacy ha pubblicato la newsletter n. 556, con un parere sull'AI nelle scuole e quattro provvedimenti sanzionatori. Si va dai dati dei minori non oscurati dal Ministero della Giustizia alla falla nei referti di un centro radiologico. Conta perché molti casi nascono da errori tecnici e organizzativi che riguardano qualunque impresa, dalle caselle email alla gestione dei fornitori.
Qualche termine, prima di entrare nei fatti. IDOR indica una falla in cui basta cambiare un numero nell'indirizzo web per vedere dati di altri. Pseudonimizzazione significa sostituire il nome con un codice, ma i dati restano personali. Responsabile del trattamento è chi tratta i dati per conto del titolare, per esempio un fornitore di hosting. RPO è il Registro pubblico delle opposizioni, a cui ci si iscrive per non ricevere telemarketing.
Cosa ha chiesto il Garante sull'AI nelle scuole?
Con il provvedimento n. 787 del 20 ottobre 2026 il Garante ha espresso parere favorevole, con osservazioni, sullo schema di decreto ministeriale sull'AI nelle scuole, come riporta Cybersecurity360. Lo schema prevede utenze pseudonimizzate per gli studenti e la separazione tra identità scolastiche e piattaforme AI.
Il Garante chiede al Ministero dell'Istruzione di orientare le scelte degli istituti con requisiti per i fornitori, servizi di riferimento e un possibile supporto dedicato. Sono indicazioni da sviluppare, non un elenco di prodotti certificati.
Un nome utente casuale basta a proteggere gli studenti?
No, secondo l'analisi di Cybersecurity360. Il contenuto di una conversazione può identificare una persona, perché una domanda può includere una diagnosi, una foto o un voto. Per questo lo schema richiama campagne informative contro l'inserimento di dati personali nei sistemi generativi.
Il testo ricorda anche il rischio della prompt injection indiretta, istruzioni nascoste in un documento che spingono l'assistente fuori dal compito. Chi vuole approfondire trova utile la guida su jailbreak e prompt injection. Sul fronte normativo c'è anche l'EU AI Act.
Come sono finiti online i referti del centro radiologico di Matera?
Secondo la newsletter del Garante, la piattaforma dei referti aveva una vulnerabilità IDOR. Modificando la sequenza numerica finale dell'indirizzo ricevuto via mail si vedevano nome, codice fiscale, indirizzo e anamnesi di altri pazienti, senza autenticazione.
Sanzioni di 16mila euro al Centro Radiologico Madonna della Bruna e di 12mila a MedStore Srl, responsabile per hosting e manutenzione. La società avrebbe dovuto applicare le patch. I referti restavano inoltre online oltre i 45 giorni previsti. Il Garante ha ribadito che aggiornamenti tempestivi e vigilanza sono obblighi di legge, tema vicino a chi gestisce hosting e server.
Quali altre sanzioni ci sono nella newsletter?
Techpartner
Sanzione complessiva di 25.500 euro per la società di Modena. Ha risposto dopo nove mesi alla richiesta di un ex dipendente, contro il mese previsto, e ha tenuto attive per mesi le email degli ex lavoratori. Il Garante ribadisce che gli account vanno disattivati e rimossi, con risposta automatica ai mittenti.
Business School e Ministero della Giustizia
Business School S.r.l. è stata sanzionata per 8mila euro per una chiamata promozionale a un numero iscritto al RPO. Un errore di digitazione non basta a escludere la responsabilità. Il Ministero della Giustizia è stato dichiarato illecito per provvedimenti su minori non oscurati, circa il 22% del totale riferito a minori. Ha poi oscurato i dati. Sul tema dati sensibili vedi anche il caso dei dati di Tajani sul dark web.
Limiti da conoscere
Il parere sulle scuole riguarda ancora uno schema, il decreto definitivo non è adottato. Nel testo disponibile della newsletter il caso Business School è troncato e non si legge la conclusione del provvedimento. Non sappiamo quali requisiti nazionali per i fornitori AI verranno davvero fissati, né con quali tempi.
Cosa cambia per chi lavora con il digitale
Se gestisci piattaforme con dati di clienti, controlla che gli indirizzi dei documenti non siano indovinabili e che serva sempre l'autenticazione. Applica le patch e verifica che la cancellazione automatica funzioni. Rivedi le regole sulle email degli ex dipendenti e dai riscontro alle richieste di accesso entro un mese. Per chi sviluppa strumenti per le scuole, conta progettare con identificativi separati, log sicuri e tempi di conservazione chiari. Per le PMI che adottano l'AI c'è la guida sull'AI per le PMI.
Il nostro parere
Il filo comune dei casi è la banalità degli errori. Un numero nell'indirizzo, una patch mancante, una casella mai chiusa. Sono falle note, non attacchi sofisticati. Sulle scuole il Garante fa bene a chiedere standard comuni, perché lasciare a ogni istituto la verifica di servizi AI complessi è irrealistico. Resta il dubbio che senza risorse e personale formato le regole restino sulla carta.
Domande frequenti
Che cos'è una falla IDOR?
È una vulnerabilità che permette di vedere dati altrui cambiando un valore nell'indirizzo web. A Matera bastava modificare la sequenza numerica finale dell'URL del referto. Si evita controllando sempre l'autorizzazione lato server.
Il decreto sull'AI nelle scuole è già in vigore?
No. Il Garante ha dato parere favorevole con osservazioni su uno schema di decreto. Il via libera dell'Autorità non coincide con l'adozione definitiva da parte del Ministero.
Entro quanto bisogna rispondere a una richiesta di accesso ai dati?
Entro un mese, secondo il Regolamento europeo citato dal Garante. Techpartner ha risposto dopo nove mesi ed è stata sanzionata con 9.500 euro. Vale anche se la richiesta è dentro un'istanza più ampia.
Cosa deve fare un'azienda con le email di un ex dipendente?
Disattivarle e rimuoverle. Il Garante indica sistemi automatici che avvisino i mittenti e diano recapiti alternativi, e misure che impediscano al datore di leggere i messaggi in arrivo.
Per quanto tempo si possono tenere i referti online?
Per 45 giorni, termine richiamato dal Garante nel caso di Matera. La piattaforma li conservava oltre quel limite, violando il principio di limitazione della conservazione.
Dal parere al decreto, cosa seguire sull'AI a scuola
Il passaggio decisivo sarà l'adozione definitiva del decreto e la traduzione dei requisiti in contratti verificabili.
- Segui se il Ministero dell'Istruzione adotta il decreto e se fissa requisiti nazionali per i fornitori.
- Controlla se verrà istituito il servizio di assistenza dedicato agli istituti.
- Fai un inventario degli strumenti AI già in uso e chiedi ai fornitori dove finiscono prompt e log.