
 Ing. Calogero Bono
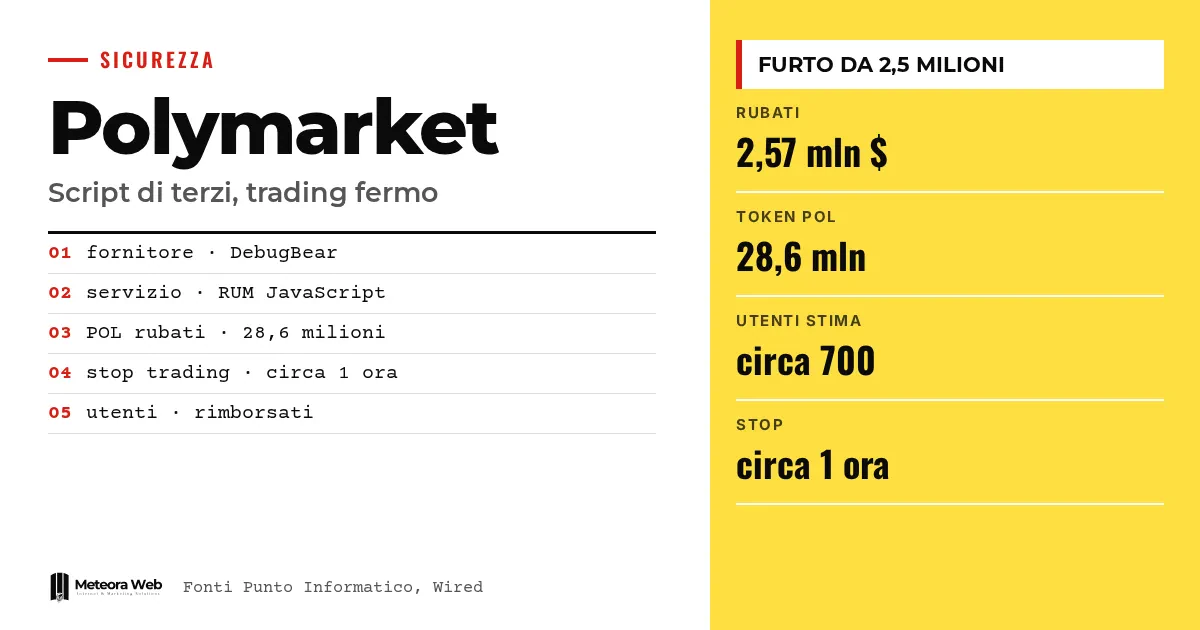
Polymarket, la piattaforma di scommesse predittive basata su criptovalute, ha sospeso il trading per circa un'ora dopo un attacco partito da un fornitore esterno. Secondo i ricercatori di Hudson Rock sono stati sottratti circa 2,5 milioni di dollari. Il codice malevolo era ospitato sull'infrastruttura di DebugBear, un servizio che misura le prestazioni dei siti. Il caso conta anche per chi non usa criptovalute, perché mostra quanto può costare un singolo script esterno inserito in un sito.
Qualche termine, prima di entrare nei fatti. Un mercato predittivo è una piattaforma dove si scommette sull'esito di eventi reali. Il wallet è il portafoglio digitale che custodisce le criptovalute. POL è la criptovaluta della blockchain Polygon. RUM sta per Real User Monitoring e indica uno script JavaScript che raccoglie dai browser dei visitatori i dati sulle prestazioni di un sito. C2 è il server di comando e controllo con cui un malware riceve istruzioni.
Che cosa è successo a Polymarket?
Secondo la ricostruzione di Punto Informatico, sulla pagina di stato della piattaforma l'indagine è partita alle 19.05 dopo l'interruzione delle operazioni di relayer. È stata attivata la modalità «cancel-only», in cui si possono solo annullare gli ordini. Circa mezz'ora dopo Polymarket ha dichiarato di aver individuato e risolto il problema, ma ha tenuto ferme le operazioni per prudenza.
Come riporta BleepingComputer, l'azienda ha scritto che «One of our third party providers was compromised, and we have referred this to relevant law enforcement». Ha aggiunto che chi è stato colpito sarà rimborsato. Il trading è ripartito circa un'ora dopo la prima sospensione.
Il problema ha riguardato la piattaforma internazionale. Secondo Wired, Polymarket US, la versione per gli Stati Uniti, non è stata toccata. Sempre secondo Wired, il fornitore violato ha sede nel Regno Unito e le autorità britanniche sono state avvisate.
Come ha funzionato lo script malevolo?
Hudson Rock ha individuato un JavaScript malevolo distribuito da un indirizzo dell'infrastruttura di DebugBear. Il sito di Polymarket caricava lo script come parte del servizio RUM, quindi il codice girava nel browser degli utenti. Secondo Punto Informatico, quando una vittima accede al proprio account lo script controlla il saldo del wallet e manda le criptovalute ai criminali.
BleepingComputer ha analizzato una copia del file e descrive il comportamento con più dettaglio.
- Verifica se il visitatore è collegato a Polymarket e prova a usare la sessione già autenticata.
- Controlla saldi e posizioni per stimare il valore dei fondi.
- In alcuni casi tenta di vendere in automatico le posizioni, in altri di trasferire direttamente i token a un wallet dell'attaccante.
- Prova a convertire le criptovalute in asset trasferibili, sfruttando le funzioni di transazione già presenti nella piattaforma.
Lo script comunicava anche con un server di DebugBear per ricevere istruzioni e inviare dati su account, indirizzi e risultati. Per BleepingComputer, questo uso della stessa infrastruttura come distribuzione e come C2 solleva dubbi su quanto accesso avessero gli attaccanti ai sistemi dell'azienda.
Quanto è stato rubato davvero?
Le cifre non coincidono e nessuna è confermata da Polymarket. Il conto che segue è nostro, ma si limita ad affiancare i dati delle fonti.
- Hudson Rock parla di circa 28,6 milioni di POL, per un valore di circa 2,57 milioni di dollari, riportato da Punto Informatico e BleepingComputer.
- BleepingComputer riferisce che il wallet sospetto conteneva circa 2,19 milioni di dollari al momento dell'indagine di Hudson Rock.
- Secondo Wired, la società di analisi Bubblemaps stima circa 700 utenti coinvolti e circa 2,7 milioni di dollari rubati.
Polymarket, interpellata da Wired, non ha voluto indicare quanti trader siano stati colpiti né quanto sia stato perso. Ha ribadito che rimborserà gli utenti interessati.
Perché gli script di terze parti sono un rischio?
Perché uno script esterno gira con gli stessi permessi del tuo sito nel browser del visitatore. Se chi lo fornisce viene violato, il codice cambia senza che tu tocchi una riga. Qui il servizio serviva solo a misurare le prestazioni, ma da quel punto è stato possibile agire dentro sessioni autenticate.
DebugBear ha confermato l'incidente su X e, secondo BleepingComputer, ha invitato i clienti a rimuovere il codice RUM dai propri siti. Con le sue parole, «We're impacted by an ongoing security incident». Ricercatori di Hudson Rock hanno trovato anche un messaggio di commit dello stesso Polymarket, chore(polymarket) remove debugbear rum script, segno che l'integrazione è stata tolta poco prima dell'annuncio.
Il tema è lo stesso che trattiamo quando parliamo di PMI italiane e attacchi automatizzati. Non serve essere una piattaforma da miliardi per avere una superficie esposta.
Limiti da conoscere
- Polymarket non ha detto quanti utenti siano stati colpiti, quanto sia stato rubato né come funzionerà il rimborso.
- Il nome del fornitore non è stato fatto da Polymarket. DebugBear emerge dall'analisi di Hudson Rock e dalla sua stessa conferma.
- Gli orari delle fonti italiane e americane sono espressi in fusi diversi e non li abbiamo riconciliati. Per questo restiamo sul dato di circa un'ora di sospensione.
- Gli autori dell'attacco sono ignoti. Non sappiamo come abbiano compromesso DebugBear.
- BleepingComputer ha contattato le due aziende e non riporta risposte, quindi la ricostruzione può cambiare.
- Punto Informatico nota che la piattaforma teoricamente non dovrebbe essere accessibile in Italia.
Cosa cambia per chi lavora con il digitale
Il primo effetto è pratico. Ogni snippet incollato nel sito, che sia analytics, chat, monitoraggio o pubblicità, va trattato come codice che puoi non controllare. Se il sito gestisce login, pagamenti o dati personali, quel codice ha accesso a tutto quello che l'utente vede.
Per chi sviluppa il rischio è doppio. C'è la sicurezza degli utenti e c'è la responsabilità verso il cliente, che non distingue tra codice proprio e codice di un fornitore. Anche negozi online e gestionali hanno pagine con login, quindi la logica vale ben oltre le criptovalute. Chi gestisce un negozio online dovrebbe sapere quali script carica nelle pagine di carrello e checkout.
Poi c'è la velocità. Dalla rimozione dello script alla ripartenza è passata circa un'ora. Una procedura già scritta per staccare un fornitore compromesso fa risparmiare tempo prezioso.
Il nostro parere
Il caso è istruttivo perché l'errore non è clamoroso. Un servizio di monitoraggio delle prestazioni sembra innocuo, e proprio per questo nessuno lo guarda con sospetto. Eppure per funzionare deve girare nel browser di tutti i visitatori. A ben vedere, la comodità di una riga di codice incollata è pagata con un accesso che pochi si fermano a valutare.
Il comportamento di Polymarket ci sembra corretto nei tempi. Ha fermato le operazioni, tolto lo script, promesso rimborsi. Meno convincente è la comunicazione. Non ha nominato il fornitore e non ha spiegato quanti utenti sono coinvolti, lasciando a Hudson Rock e Bubblemaps il compito di fare i conti. Wired ricorda inoltre un'altra violazione precedente con oltre 2 milioni di dollari di perdite, e due incidenti simili fanno pensare a un problema di processo, non di sfortuna. Per le imprese vale la stessa regola. Sul perimetro, come in altri casi che abbiamo seguito, il rischio parte da ciò che si dà per scontato.
Domande frequenti
Polymarket è stata hackerata direttamente?
No, secondo le fonti l'attacco è passato da un fornitore esterno. Wired parla di un vendor britannico violato, non del sito della piattaforma. Il codice malevolo però girava nelle pagine di Polymarket.
Quanto è stato rubato?
Non c'è una cifra ufficiale. Hudson Rock indica circa 2,57 milioni di dollari, Bubblemaps circa 2,7 milioni con circa 700 utenti coinvolti. Polymarket non ha confermato i numeri.
Gli utenti saranno rimborsati?
Sì, secondo Polymarket. L'azienda dichiara di rimborsare tutti i trader interessati. Non ha però spiegato come funzionerà il processo.
Cos'è DebugBear?
È un servizio di monitoraggio delle prestazioni dei siti web. Il suo prodotto RUM usa JavaScript per raccogliere metriche dai browser dei visitatori. L'azienda ha confermato l'incidente e ha chiesto ai clienti di rimuovere il codice.
Come mi proteggo se ho un sito con script esterni?
Fai un inventario degli script e togli quelli che non servono. Limita i fornitori sulle pagine con login e pagamenti. Prepara una procedura per scollegarli in fretta.
Cosa controllare nei prossimi mesi
Restano da seguire l'indagine delle autorità, le spiegazioni di DebugBear e i rimborsi di Polymarket. Intanto puoi muoverti su tre fronti.
- Elenca ogni script esterno caricato dal tuo sito e chiediti se serve ancora, soprattutto nelle aree riservate.
- Tieni aggiornati server e componenti, anche con un hosting gestito con aggiornamenti di sicurezza, e controlla gli avvisi dei fornitori.
- Definisci chi può togliere un'integrazione in pochi minuti e come, per non improvvisare durante un incidente. Se hai applicazioni su misura, il tema va affrontato con chi fa sviluppo di software già in fase di progetto.
Per capire come l'automazione sposta il rischio, leggi anche il nostro approfondimento su cosa significa un hacker autonomo per le PMI.



