
 Ing. Calogero Bono
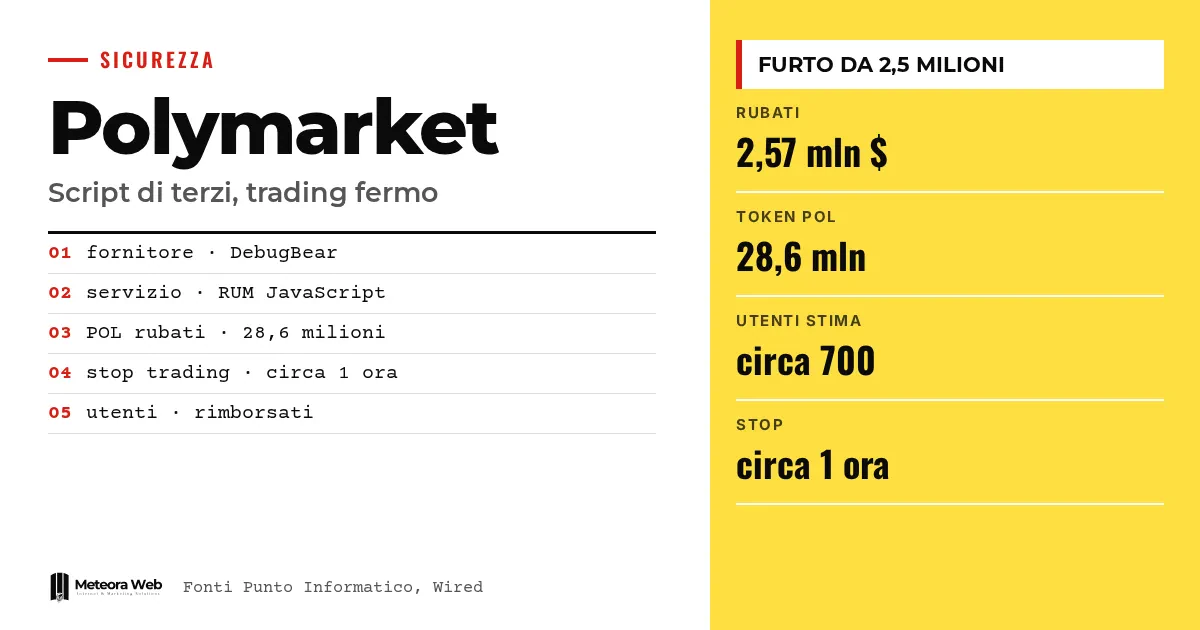
A Polymarket, plataforma de apostas preditivas baseada em criptomoedas, suspendeu o trading por cerca de uma hora após um ataque originado em um fornecedor externo. Segundo os pesquisadores da Hudson Rock, cerca de 2,5 milhões de dólares foram roubados. O código malicioso estava hospedado na infraestrutura da DebugBear, um serviço que mede o desempenho de sites. O caso importa também para quem não usa criptomoedas, porque mostra o que um único script externo inserido em um site pode custar.
Alguns termos, antes de entrar nos fatos. Um mercado preditivo é uma plataforma onde se aposta no resultado de eventos reais. A wallet é a carteira digital que guarda as criptomoedas. POL é a criptomoeda da blockchain Polygon. RUM significa Real User Monitoring e indica um script JavaScript que coleta dos navegadores dos visitantes dados sobre o desempenho de um site. C2 é o servidor de comando e controle pelo qual um malware recebe instruções.
O que aconteceu com a Polymarket?
Segundo a reconstituição do Punto Informatico, na página de status da plataforma a investigação começou às 19h05, após a interrupção das operações do relayer. Foi ativado o modo «cancel-only», em que só é possível cancelar ordens. Cerca de meia hora depois a Polymarket afirmou ter identificado e resolvido o problema, mas manteve as operações paradas por precaução.
Como relata o BleepingComputer, a empresa escreveu que «Um dos nossos fornecedores terceirizados foi comprometido, e encaminhamos o caso às autoridades competentes». Ela acrescentou que quem foi afetado será reembolsado. O trading voltou a funcionar cerca de uma hora após a primeira suspensão.
O problema atingiu a plataforma internacional. Segundo a Wired, a Polymarket US, versão para os Estados Unidos, não foi afetada. Ainda segundo a Wired, o fornecedor violado tem sede no Reino Unido e as autoridades britânicas foram notificadas.
Como funcionou o script malicioso?
A Hudson Rock identificou um JavaScript malicioso distribuído a partir de um endereço da infraestrutura da DebugBear. O site da Polymarket carregava o script como parte do serviço RUM, então o código era executado no navegador dos usuários. Segundo o Punto Informatico, quando uma vítima acessa a própria conta, o script verifica o saldo da wallet e envia as criptomoedas aos criminosos.
O BleepingComputer analisou uma cópia do arquivo e descreve o comportamento com mais detalhes.
- Verifica se o visitante está conectado à Polymarket e tenta usar a sessão já autenticada.
- Confere saldos e posições para estimar o valor dos fundos.
- Em alguns casos tenta vender as posições automaticamente, em outros transfere diretamente os tokens para uma wallet do atacante.
- Tenta converter as criptomoedas em ativos transferíveis, aproveitando as funções de transação já presentes na plataforma.
O script também se comunicava com um servidor da DebugBear para receber instruções e enviar dados sobre contas, endereços e resultados. Para o BleepingComputer, esse uso da mesma infraestrutura tanto para distribuição quanto como C2 levanta dúvidas sobre o acesso que os atacantes tinham aos sistemas da empresa.
Quanto foi roubado de fato?
As cifras não batem e nenhuma foi confirmada pela Polymarket. A conta a seguir é nossa, mas se limita a colocar lado a lado os dados das fontes.
- A Hudson Rock fala em cerca de 28,6 milhões de POL, no valor de cerca de 2,57 milhões de dólares, segundo o Punto Informatico e o BleepingComputer.
- O BleepingComputer informa que a wallet suspeita continha cerca de 2,19 milhões de dólares no momento da investigação da Hudson Rock.
- Segundo a Wired, a empresa de análise Bubblemaps estima cerca de 700 usuários envolvidos e cerca de 2,7 milhões de dólares roubados.
A Polymarket, procurada pela Wired, não quis informar quantos traders foram atingidos nem quanto foi perdido. Reafirmou que reembolsará os usuários afetados.
Por que scripts de terceiros são um risco?
Porque um script externo roda com as mesmas permissões do seu site no navegador do visitante. Se quem o fornece é violado, o código muda sem que você toque em uma linha sequer. Aqui o serviço servia apenas para medir desempenho, mas a partir daí foi possível agir dentro de sessões autenticadas.
A DebugBear confirmou o incidente no X e, segundo o BleepingComputer, pediu aos clientes que removessem o código RUM de seus sites. Nas palavras da empresa, «Estamos sendo afetados por um incidente de segurança em andamento». Pesquisadores da Hudson Rock também encontraram uma mensagem de commit da própria Polymarket, chore(polymarket) remove debugbear rum script, sinal de que a integração foi retirada pouco antes do anúncio.
O tema é o mesmo que tratamos quando falamos de PMEs italianas e ataques automatizados. Não é preciso ser uma plataforma de bilhões para ter uma superfície exposta.
Limitações a considerar
- A Polymarket não disse quantos usuários foram atingidos, quanto foi roubado nem como será o reembolso.
- O nome do fornecedor não foi divulgado pela Polymarket. A DebugBear aparece na análise da Hudson Rock e na confirmação da própria empresa.
- Os horários das fontes italianas e americanas estão em fusos diferentes e não conseguimos conciliá-los. Por isso ficamos com o dado de cerca de uma hora de suspensão.
- Os autores do ataque são desconhecidos. Não sabemos como comprometeram a DebugBear.
- O BleepingComputer contatou as duas empresas e não reporta respostas, então a reconstituição pode mudar.
- O Punto Informatico observa que a plataforma, em teoria, não deveria ser acessível na Itália.
O que muda para quem trabalha com o digital
O primeiro efeito é prático. Todo snippet colado no site, seja de analytics, chat, monitoramento ou publicidade, deve ser tratado como código que você talvez não controle. Se o site gerencia login, pagamentos ou dados pessoais, esse código tem acesso a tudo o que o usuário vê.
Para quem desenvolve, o risco é duplo. Há a segurança dos usuários e há a responsabilidade perante o cliente, que não distingue entre código próprio e código de um fornecedor. Lojas online e sistemas de gestão também têm páginas com login, então a lógica vale muito além das criptomoedas. Quem administra uma loja online deveria saber quais scripts carrega nas páginas de carrinho e checkout.
Há ainda a questão da velocidade. Entre a remoção do script e a retomada passou cerca de uma hora. Um procedimento já escrito para desconectar um fornecedor comprometido economiza um tempo precioso.
Nossa opinião
O caso é instrutivo porque o erro não é espetacular. Um serviço de monitoramento de desempenho parece inofensivo e, justamente por isso, ninguém o vê com desconfiança. Ainda assim, para funcionar ele precisa rodar no navegador de todos os visitantes. Pensando bem, a comodidade de uma linha de código colada é paga com um acesso que poucos param para avaliar.
A conduta da Polymarket nos parece correta quanto aos prazos. Parou as operações, removeu o script e prometeu reembolsos. Menos convincente é a comunicação. Não nomeou o fornecedor e não explicou quantos usuários estão envolvidos, deixando a conta para a Hudson Rock e a Bubblemaps. A Wired lembra ainda outra violação anterior com mais de 2 milhões de dólares em perdas, e dois incidentes parecidos sugerem um problema de processo, não de azar. Para as empresas vale a mesma regra. Sobre o perímetro, como em outros casos que acompanhamos, o risco começa por aquilo que se dá como certo.
Perguntas frequentes
A Polymarket foi hackeada diretamente?
Não, segundo as fontes o ataque passou por um fornecedor externo. A Wired fala de um fornecedor britânico violado, não do site da plataforma. O código malicioso, porém, era executado nas páginas da Polymarket.
Quanto foi roubado?
Não há uma cifra oficial. A Hudson Rock indica cerca de 2,57 milhões de dólares, a Bubblemaps cerca de 2,7 milhões, com cerca de 700 usuários envolvidos. A Polymarket não confirmou os números.
Os usuários serão reembolsados?
Sim, segundo a Polymarket. A empresa afirma que reembolsará todos os traders afetados. Não explicou, porém, como o processo vai funcionar.
O que é a DebugBear?
É um serviço de monitoramento de desempenho de sites. Seu produto RUM usa JavaScript para coletar métricas dos navegadores dos visitantes. A empresa confirmou o incidente e pediu aos clientes que removessem o código.
Como me proteger se meu site usa scripts externos?
Faça um inventário dos scripts e remova os que não são necessários. Limite os fornecedores nas páginas com login e pagamentos. Prepare um procedimento para desconectá-los rapidamente.
O que acompanhar nos próximos meses
Continuam em aberto a investigação das autoridades, as explicações da DebugBear e os reembolsos da Polymarket. Enquanto isso, você pode agir em três frentes.
- Liste cada script externo carregado pelo seu site e pergunte-se se ele ainda é necessário, sobretudo nas áreas restritas.
- Mantenha servidores e componentes atualizados, inclusive com uma hospedagem gerenciada com atualizações de segurança, e acompanhe os avisos dos fornecedores.
- Defina quem pode remover uma integração em poucos minutos e como fazer isso, para não improvisar durante um incidente. Se você tem aplicações sob medida, o tema deve ser tratado com quem faz desenvolvimento de software já na fase de projeto.
Para entender como a automação desloca o risco, leia também nosso aprofundamento sobre o que significa um hacker autônomo para as PMEs.



