
 Ing. Calogero Bono
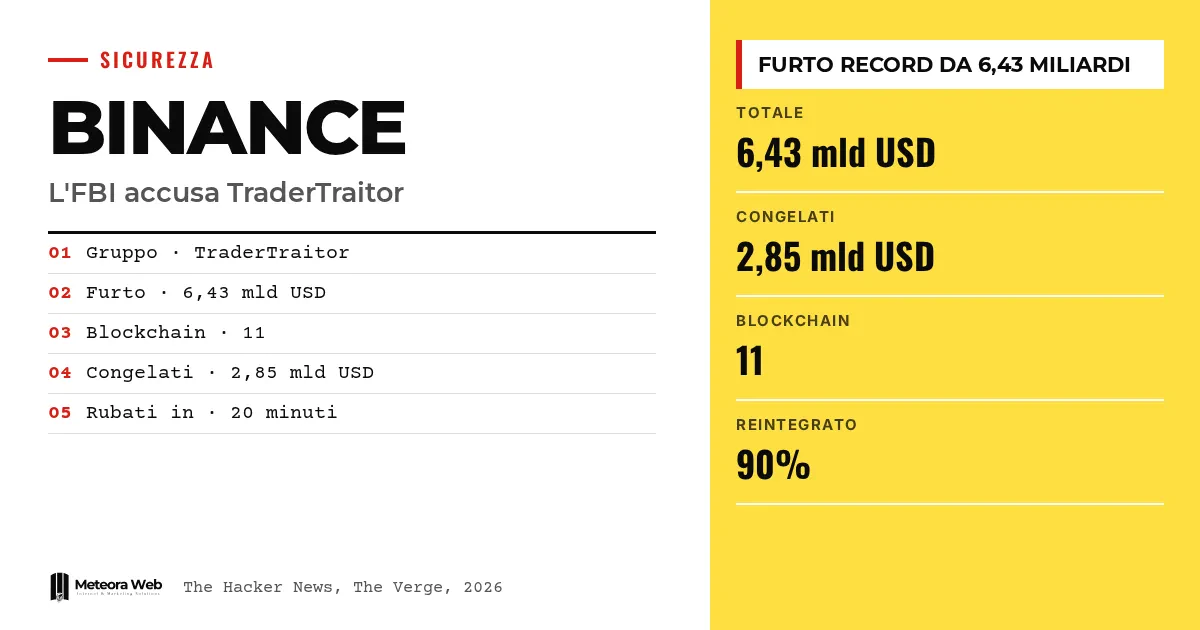
De FBI heeft TraderTraitor, een hackersgroep die aan Noord-Korea is gelinkt, formeel verantwoordelijk gesteld voor de diefstal van meer dan 6 miljard dollar aan digitale activa bij Binance. Volgens de bron is het de grootste cryptodiefstal ooit, meer dan vier keer de aanval op Bybit van februari 2025. Binance is inmiddels begonnen de opnames geleidelijk weer open te stellen. Het is ook relevant voor wie geen crypto gebruikt, want aanvallers richten zich vaak eerder op mensen dan op technologie.
Een paar begrippen voordat we naar de feiten gaan. TraderTraitor is de naam van een Noord-Koreaanse groep die actief is sinds minstens 2020, ook bekend als Jade Sleet of UNC4899. DeFi staat voor gedecentraliseerde financiële diensten, die worden gebruikt om geld door elkaar te husselen. Terraform provider is een component waarmee ontwikkelaars cloudinfrastructuur beheren. Backdoor is een verborgen toegang die externe controle over een computer geeft. On-chain bevriezing is het blokkeren van fondsen door uitgevers of netwerken.
Wat heeft de FBI vastgesteld over de diefstal bij Binance?
Volgens The Hacker News heeft de FBI, samen met de U.S. Secret Service en IRS Criminal Investigation, gezien dat de groep de gestolen fondsen vooral omzet in Ethereum. Volgens het agentschap worden die fondsen naar verwachting daarna doorgesluisd via DeFi-diensten en directe ruildiensten, als voorbereiding op verdere witwasfasen.
De FBI heeft ook een lijst gepubliceerd met walletadressen die de aanvallers naar verluidt gebruiken. De buit overtreft de 1,46 miljard die bij Bybit is weggehaald. Er is gestolen op 11 blockchains, waarvan 82% op Ethereum en Bitcoin.
We hadden de eerste details al behandeld in het artikel Binance, 6,3 miljard gestolen in 20 minuten.
Hoeveel is gestolen en hoeveel is bevroren?
De bedragen variëren per bron. De FBI spreekt volgens The Hacker News van 6,43 miljard dollar. The Verge meldt 6,3 miljard en TechRadar 6,36 miljard, weggehaald in ongeveer 20 minuten.
Van de 6,43 miljard is 2,85 miljard on-chain bevroren door Tether, Circle, Ripple, Arbitrum en Optimism. Deze berekening is van ons, maar het komt neer op ongeveer 44% van het totaal.
Volgens de analysedienst Elliptic verdubbelt het incident bijna wat het Noord-Koreaanse regime heeft gestolen. Diefstallen die aan Noord-Koreaanse actoren worden toegeschreven, zouden de afgelopen jaren meer dan 6,5 miljard bedragen.
Krijgen de gebruikers van Binance hun geld terug?
Binance verklaart dat het de financiële impact volledig zal dekken. Volgens The Verge zegt de CEO dat 90% van de fondsen is aangevuld. De resterende 10% betreft tokens met «minder liquiditeit», waarvoor meer tijd nodig kan zijn.
Nigel Green, CEO van deVere Group, merkt op dat het noodfonds ongeveer 1,2 miljard bedraagt en dat het tekort veel groter is. De rest zou dus uit de bedrijfsbegroting moeten komen.
Wat de opnames betreft, heeft Binance gemeld dat de eerste fase tussen 6 en 9 UTC is heropend. De stortingen, zo benadrukt het bedrijf, zijn open gebleven en niet aangeraakt.
Hoe werkt TraderTraitor en wat hebben ontwikkelaars ermee te maken?
De groep misleidt slachtoffers met geïnfecteerde applicaties. Volgens rapporten van SentinelOne, Zscaler en Microsoft die de bron aanhaalt, gebruikt ze gemanipuleerde Terraform-providers als verspreidingsmiddel. Een Bash-loader kiest daarna de malware die bij het besturingssysteem past, tot aan de ROOFDECK-backdoor.
Het voorwendsel zijn valse vacatures. Microsoft beschrijft recruiters van een nep-bedrijf voor AI-gedreven blockchain-inlichtingen, die softwareingenieurs benaderen en gesprekken inplannen. De AI wordt ook gebruikt om lokaas en nepprofielen te maken.
Over hoe de aanvaller bij Binance is binnengekomen, meldt TechRadar dat een gecompromitteerde laptop van een medewerker een eerste hypothese was, maar dat het verhaal breder lijkt. De onderzoeker Pieter Arntz van Malwarebytes zegt dat duidelijk moet worden welke verdedigingen de ongeautoriseerde transacties niet hebben tegengehouden.
Dezelfde aanvalsdynamiek zien we terug in de analyse over hackers die AI gebruiken om accounts te stelen.
Beperkingen om te kennen
Het is niet duidelijk hoe de aanvallers bij de opnamesystemen van Binance zijn gekomen, en het gecompromitteerde laptopscenario is slechts een eerste hypothese. De bedragen verschillen per bron. Niet vastgesteld is dat de methode met Terraform-providers daadwerkelijk tegen Binance is gebruikt, de bron koppelt die aan de groep in het algemeen. We weten ook niet hoeveel geld er wordt teruggevonden, noch wanneer de opnames weer volledig werken.
Wat verandert er voor wie met digitale tools werkt
Als je infrastructuur ontwikkelt of beheert, moet je de componenten die je installeert behandelen als code die gecontroleerd moet worden, ook wanneer ze uit een bekende bron komen. Controleer de herkomst van Terraform-providers en afhankelijkheden. Wantrouw recruiters die vragen om code uit te voeren tijdens een sollicitatiegesprek. Voor een bedrijf met eigen servers zijn updates en doorlopende monitoring belangrijker dan alleen de toegangsbeveiliging, zoals Ben Bernstein van Huntress benadrukt, die adviseert ervan uit te gaan dat iemand vroeg of laat binnenkomt. Let ten slotte op berichten die de zaak-Binance gebruiken voor phishing.
Ons oordeel
Het meest ongemakkelijke feit is dat een reus met geavanceerde verdediging in ongeveer 20 minuten is verslagen na dagen van voorbereiding. De mededeling over terugbetalingen stelt klanten gerust, maar beantwoordt niet de kernvraag – welke controles hebben gefaald. Zolang Binance dat niet uitlegt, blijft de belofte van transparantie onvolledig. Voor bedrijven is de les niet specifiek voor crypto. Het doelwit zijn mensen en dagelijkse werkinstrumenten, en technische beveiliging alleen is niet genoeg.
Veelgestelde vragen
Wie is TraderTraitor?
Het is een hackersgroep die aansluit bij Noord-Korea en actief is sinds minstens 2020. Volgens de bron staat de groep ook bekend als Jade Sleet en UNC4899, en is ze eerder gelinkt aan aanvallen op DMM Bitcoin, Bybit, KelpDAO en Bitget.
Hoeveel is er bij Binance gestolen?
Dat hangt af van de bron. De FBI noemt volgens The Hacker News 6,43 miljard dollar, The Verge spreekt van 6,3 miljard en TechRadar van 6,36 miljard.
Zijn de fondsen teruggevonden?
Deels. Tether, Circle, Ripple, Arbitrum en Optimism hebben 2,85 miljard bevroren. Binance zegt bovendien dat het 90% van de fondsen voor klanten heeft aangevuld.
Zijn de opnames bij Binance weer gestart?
Ja, geleidelijk. Binance heeft de eerste fase van de opnames tussen 6 en 9 UTC heropend, terwijl de stortingen nooit gesloten zijn geweest.
Loop je risico als je geen crypto hebt?
Het directe risico is klein, volgens Ben Bernstein van Huntress. Er blijven wel oplichterij-pogingen die de zaak als lokaas gebruiken, dus controleer de status van je account alleen via officiële apps of websites.
Waar je op moet letten na de toeschrijving door de FBI
De zaak speelt op meerdere fronten, van het onderzoek tot de terugbetalingen. Dit zijn de signalen om de komende weken in de gaten te houden.
- Let erop of Binance een technisch verslag publiceert over hoe de aanvallers bij de opnamesystemen zijn gekomen, en over het nieuwe bewijs van reserves.
- Controleer of er nieuwe fondsen worden bevroren of teruggevonden, met behulp van de walletadressen die de FBI heeft verspreid.
- Kijk of autoriteiten in de Verenigde Staten, Europa en Azië verplichte beveiligingsnormen voor platforms invoeren, zoals Nigel Green veronderstelt.



