
 Ing. Calogero Bono
Cloudflare heeft een vervolganalyse gepubliceerd over de acht zwakke cryptografische sleutels van de Indiase certificeringsautoriteit eMudhra, ontdekt op 19 oktober 2026. Volgens het bedrijf zijn de meest kritieke systemen al beschermd en zijn er geen tekenen van onderschepping van zijn verbindingen. Toch verschenen er binnen enkele uren vervalste certificaten, en veel browsers, bots en ingebedde apps blijven de gecompromitteerde keten accepteren. Voor wie websites en online diensten beheert is het risico niet theoretisch.
Enkele begrippen, voordat we op de feiten ingaan. CA (certificate authority) is de instantie die de certificaten uitgeeft waarop het HTTPS-slotje berust. Tussensleutel is de sleutel waarmee de CA de certificaten van sites ondertekent. CRL is de lijst met ingetrokken certificaten. Certificate Transparency is het openbare register van uitgegeven certificaten, en de SCT's zijn de ontvangstbewijzen daarvan. SAN en SNI geven de domeinnamen aan die in het certificaat staan en die welke de client vraagt.
Wat is er gebeurd met de sleutels van eMudhra?
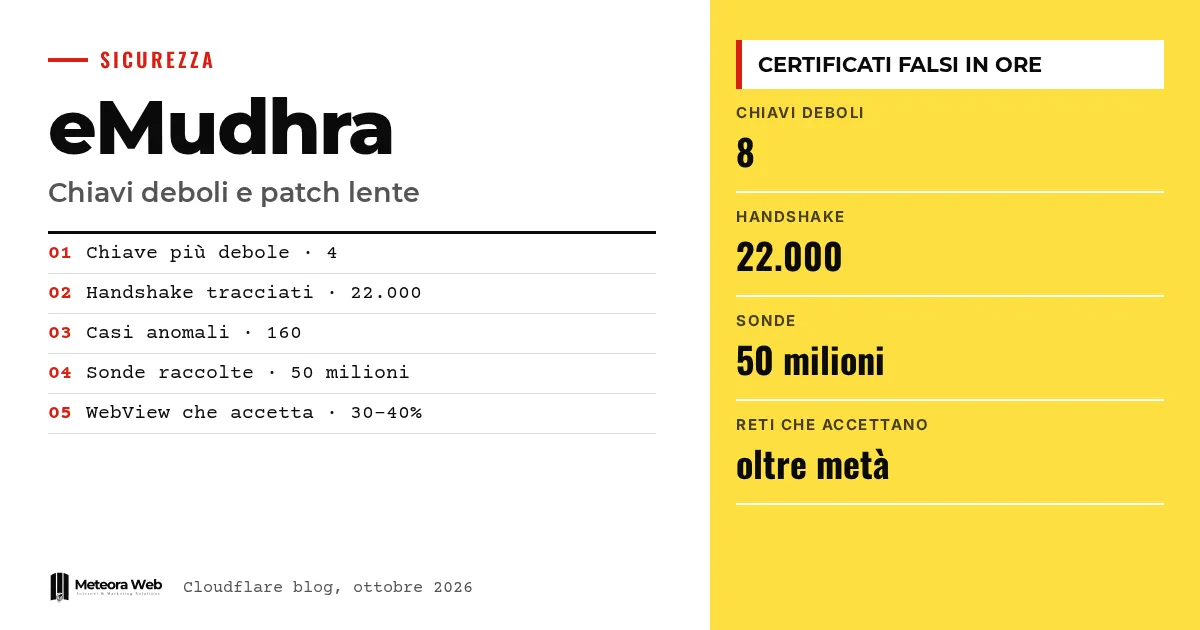
Volgens Cloudflare moest eMudhra een getal van 115 cijfers kiezen om zijn sleutels te beschermen, en gebruikte het getal 4. De overige zeven sleutels waren op dezelfde manier zwak, met waarden als 56, 66, 115, 155, 156, 230 en 237.
Cloudflare legt uit dat de tussensleutels vrijwel meteen door iedereen te reconstrueren zijn, uitgaand van de openbare certificaten. Iedereen kan dus certificaten maken voor elk domein, die een niet-bijgewerkte client zonder controle op Certificate Transparency zou accepteren.
Voor het bedrijf is dit geval zonder precedent. Incidenten als DigiNotar, TÜRKTRUST en TrustWave hadden de bevoegdheid om vervalste certificaten uit te geven slechts in handen van enkele partijen gelegd.
Hoe heeft Cloudflare gereageerd?
Op 19 oktober zijn de patches uitgerold op de systemen met hoge impact, te beginnen met de Pingora-proxy's die naar de servers van klanten gericht zijn en het grootste deel van het uitgaande verkeer beheren. Binnen enkele uren begonnen ze de kwetsbare sleutels te weigeren.
Tegelijkertijd vond een met AI ondersteunde code-analyse in vier uur de andere systemen die op die sleutels vertrouwden. Voor elk daarvan is een ticket geopend. De dringende ingrepen moesten meteen gebeuren, de overige uiterlijk aan het eind van vorige week. Op het moment van publicatie moeten nog enkele tickets met lage impact worden afgesloten.
Zijn de sleutels al gebruikt om certificaten te vervalsen?
Ja, volgens Cloudflare. Sinds 21 oktober registreert een log in Pingora de certificaten die met de zwakke sleutels zijn ondertekend. In ongeveer een week telde het circa 22.000 handshake-pogingen. Twee derde was gericht op testsites, bijna al het overige op servers die blijkbaar zelf een certificaat met de zwakke tussensleutel hadden aangemaakt. Elke handshake met actieve verificatie is geweigerd.
Ongeveer 160 gevallen waren afwijkend, met domeinnamen van andere organisaties, sommige gekoppeld aan IoT-apparaten voor consumenten. Sommige certificaten waren langer dan twee jaar geldig, meer dan een publieke CA kan uitgeven. Een daarvan dateert van 20 oktober om 18:19 UTC, minder dan een uur na de melding van Mozilla.
Volgens Cloudflare lijken het echter standaardcertificaten van servers te zijn en geen onderscheppingspogingen. Het geval lijkt op andere waarin een kwetsbaarheid meteen wordt onderzocht, zoals dat van Oracle E-Business Suite.
Hoeveel bezoekers zijn nog kwetsbaar?
Cloudflare kan bezoekers niet rechtstreeks testen zonder verbindingen te onderbreken. Het heeft daarom twee sondes aan de verificatiepagina's toegevoegd, een met een eMudhra-certificaat en een controlesonde. In een week verzamelde het 50 miljoen metingen.
Het beeld dat het schetst is dit.
- Moderne, bijgewerkte browsers zijn grotendeels beschermd.
- Bots en oude browsers niet.
- Apps met een ingebedde browser, zoals Android WebView, accepteren de keten nog in 30 tot 40% van de gevallen.
- In grote netwerken accepteert meer dan de helft van de sondes de gecompromitteerde keten.
Na enige vooruitgang in het eerste weekend is de trend vlak. Het verkeer is echter scheef door niet-bevestigde bots, en alleen clients die JavaScript uitvoeren sturen sondes.
Beperkingen om te kennen
eMudhra meldt een fout in een script voor het genereren van sleutels, maar heeft dit nog niet gedeeld. Het is nog onduidelijk welke rol de controleurs en cross-signers spelen, en waarom een CRL eerst met een mogelijk correcte sleutel en daarna met de zwakke sleutel is ondertekend. Cloudflare sluit onderschepping alleen uit op basis van indirecte signalen. Een gerichte onderschepping is niet uitgesloten. De gegevens over bezoekers zijn bovendien vertekend door bots.
Wat verandert er voor wie met digitale techniek werkt
Als je sites, apps of beheersystemen beheert, controleer dan of servers, bibliotheken en clients de eMudhra-sleutels weigeren. Ook software die verbinding maakt met externe diensten telt mee, zoals mobiele apps met WebView en geautomatiseerde scripts, want die blijven vaak achter. Wie op macOS ontwikkelt, moet de instructies van Cloudflare zorgvuldig volgen. Heb je een hostingdienst met beheerde beveiligingsupdates, vraag de aanbieder dan naar de status van de patch. Het onderwerp raakt ook wie certificaten gebruikt voor de digitale handtekening.
Ons oordeel
Het meest zorgwekkende is niet de bug, maar de traagheid van de updates. Een sleutel die iedereen kan reconstrueren is een enorme fout, en het feit dat meer dan de helft van de sondes de keten nog accepteert, wijst op een breder probleem, namelijk software die niemand bijwerkt. Het geval doet denken aan hoe zwaar cryptografische sleutels wegen, zoals bij de malware KeyDrift op Cisco SD-WAN. Er blijft ook twijfel over het controlesysteem, want audits en cross-signing hebben niets tegengehouden.
Veelgestelde vragen
Wat zijn de zwakke sleutels van eMudhra?
Het zijn acht tussensleutels van een CA, gegenereerd met kleine getallen zoals 4 of 56. Daardoor kan iedereen ze reconstrueren uit openbare certificaten en vervalste certificaten ondertekenen.
Is Cloudflare gecompromitteerd?
Volgens Cloudflare zijn er geen bewijzen van onderschepping van zijn verbindingen. De systemen met hoge prioriteit zijn bijgewerkt en er blijven enkele tickets met lage impact over.
Wat is het risico voor een site of app?
Dat hangt af van de client. Een niet-bijgewerkte client zonder controle op Certificate Transparency kan vervalste certificaten voor elk domein accepteren, wat onderschepping mogelijk maakt.
Welke software blijft het meest kwetsbaar?
Bots, oude browsers en ingebedde browsers zoals Android WebView. Volgens Cloudflare accepteert het 30 tot 40% van die laatste nog steeds de gecompromitteerde keten.
Wat moet ik nu doen?
Werk je systemen bij en volg de instructies op de site van Dennis Jackson, waarnaar Cloudflare verwijst. Als je op macOS ontwikkelt, geef die aanwijzingen dan voorrang.
Waar je de komende weken op moet letten in de zaak eMudhra
De zaak speelt zich op twee fronten af, de verklaringen van eMudhra en het tempo van de updates. Het loont om beide te volgen.
- Controleer of eMudhra het script voor het genereren van sleutels en de conclusies over audits en cross-signers publiceert.
- Volg de updates van de browsers en runtimes die je apps gebruiken, vooral de WebViews.
- Controleer in de logs van je servers op certificaten met domeinnamen die niet overeenkomen met de gevraagde namen.




