
 Ing. Calogero Bono
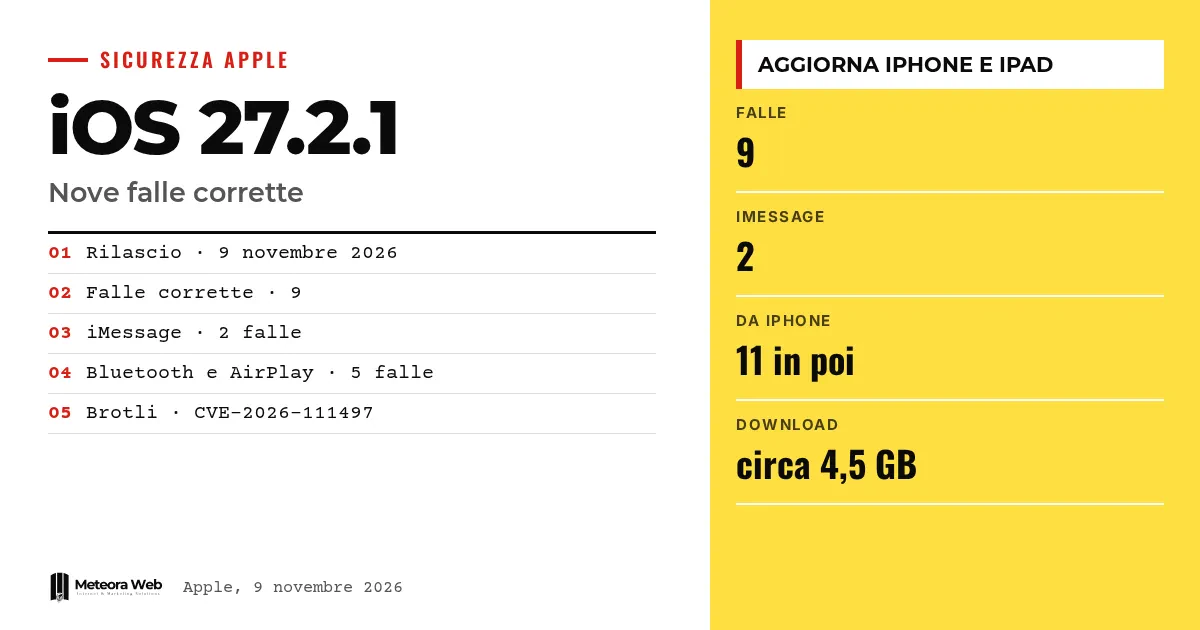
Op 9 november 2026 heeft Apple iOS 27.2.1 en iPadOS 27.2.1 uitgebracht, een update die in de korte releasenotes klein lijkt maar op de beveiligingspagina negen kwetsbaarheden dichtzet. Twee betreffen de groepschats van iMessage, andere raken het koppelen via Bluetooth en AirPlay. Dat is belangrijk omdat sommige lekken geen enkele handeling van het slachtoffer vereisten, en omdat niet alle apparaten dezelfde correcties krijgen.
Een paar termen, voordat we de feiten induiken. CVE is de code die een bekende kwetsbaarheid uniek identificeert. Rate limit is de limiet op herhaalde pogingen, bijvoorbeeld op de koppelcode. Use-after-free is een geheugenfout waarbij een programma gegevens gebruikt die al zijn vrijgegeven. Brotli is een compressiebibliotheek van Google. KEV is de catalogus van actief misbruikte kwetsbaarheden, beheerd door het Amerikaanse CISA.
Wat is er in iMessage gecorrigeerd?
Volgens de beveiligingspagina van Apple betreffen twee lekken Messages. De CVE-2026-113961 kon een externe aanvaller toestaan een iMessage-groepschat binnen te komen en de berichten te ontvangen. Apple spreekt van een autorisatieprobleem, opgelost met betere validatie.
De CVE-2026-113960 betreft iemand die aan een groep wordt toegevoegd, die berichten kon lezen die vóór zijn komst waren verstuurd. Apple heeft dit opgelost door de kwetsbare code te verwijderen. Beide worden toegeschreven aan een anonieme onderzoeker.
Wat verandert er bij Bluetooth en AirPlay?
De correcties voor het koppelen zijn meerdere. Twee lekken in CoreUtils konden koppelen zonder interactie van de gebruiker mogelijk maken, één door een kwaadwillend Bluetooth-apparaat en één door iemand binnen radiobereik.
Twee andere maakten het mogelijk de limiet op pogingen voor de koppelcode te omzeilen, één via Bluetooth-nabijheid in AirPlay en één via hetzelfde netwerk in rapportd. Er is ook een Bluetooth-lek dat het geheugen van een proces kon beschadigen. Zoals Punto Informatico uitlegt, is het alsof je alle combinaties van een slot probeert in plaats van te stoppen na een paar fouten.
Waarom is het Brotli-lek gevoeliger?
De CVE-2026-111497 is een schrijven buiten de grenzen in Brotli, dat met zorgvuldig opgestelde invoer kon leiden tot beschadiging van het geheugen. Volgens The Hacker News heeft het CISA dit op 27 oktober aan de catalogus van actief misbruikte kwetsbaarheden toegevoegd.
Apple's notities vermelden geen aanvallen die dit lek gebruiken. De informatie komt dus van het CISA, niet van Apple, en moet apart worden gehouden. Het CISA geeft bovendien aan dat verschillende producten hetzelfde component kunnen gebruiken.
Welke apparaten, en hoe update je?
De update is beschikbaar voor iPhone 11 en nieuwer en voor verschillende iPads, van de iPad Pro 12,9 inch van de vierde generatie tot de iPad mini van de zesde. Ga naar Instellingen, Algemeen, Software-update. Volgens Punto Informatico is de download ongeveer 4,5 GB.
De andere updates van dezelfde dag hebben aparte notities. De iMessage- en Brotli-correcties staan niet in iOS 18.7.12 en watchOS 26.6.1, zoals The Hacker News meldt. Voor het overzicht van de andere platformen is er ons artikel over de beveiligingsupdates van 9 november.
Lees ook iOS 27.3, Apple brengt de eerste ontwikkelaarsbeta uit een week na 27.2 en iPhone Duo, Apple meldt meer dan 100.000 geoptimaliseerde apps en legt uit hoe je je voorbereidt.
Beperkingen om te kennen
Apple's notities zeggen niet of de iMessage-lekken al zijn misbruikt, wat een aanvaller nodig heeft, of groepsleden een indringer zouden zien of dat iedereen moet updaten om beschermd te zijn. Het is onduidelijk wat een gekoppeld apparaat stiekem zou kunnen doen. Voor iPhone XS, XS Max, XR, iPad van de zevende generatie en sommige Apple Watches lijken dezelfde correcties niet te gelden. Punto Informatico meldt dat Apple geen werkelijk misbruik van de koppelingslekken zou hebben vastgesteld, maar wij vinden dat niet terug op de officiële pagina.
Wat verandert er voor wie met digitale middelen werkt
Als je iMessage gebruikt voor werk, met klantengroepen of medewerkers, werk je iPhone en iPad meteen bij en vraag je hetzelfde aan je team. Het risico betreft de vertrouwelijkheid van gesprekken die vaak zakelijke gegevens bevatten. Voor oudere zakelijke apparaten die deze correcties niet krijgen, overweeg je of je ze nog voor gevoelige communicatie wilt gebruiken. Wie een vloot apparaten beheert, moet de geïnstalleerde versies controleren. Wie apps ontwikkelt, doet er goed aan te onthouden dat Brotli een wijdverspreide bibliotheek is, ook buiten de Apple-wereld, en na te gaan of je die in je projecten gebruikt.
Ons standpunt
De release laat een communicatieprobleem zien. Korte notities en geen nieuwe functies zetten veel mensen ertoe uit te stellen, precies terwijl de update lekken in privéchats dicht. Apple kiest ervoor niet te reageren zolang de patches niet klaar zijn, en dat is verdedigbaar. Maar het laat mensen met gemengde apparaten zonder antwoorden achter terwijl ze snel moeten beslissen. Het zou helpen duidelijk te zeggen welke modellen onbeschermd blijven en waarom. Een gedetailleerde beveiligingspagina vervangt geen uitleg.
Veelgestelde vragen
Wanneer is iOS 27.2.1 uitgekomen?
Op 9 november 2026. Het is bedoeld voor iPhone 11 en nieuwer en voor verschillende iPad-modellen. Het brengt geen nieuwe functies, alleen correcties.
Hoeveel kwetsbaarheden worden gecorrigeerd?
Negen, volgens Punto Informatico. Ze betreffen Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents en Brotli.
Zijn de iMessage-lekken misbruikt?
Dat wordt niet vermeld. Apple's notities zeggen het niet en leggen niet uit wat een aanvaller nodig heeft.
Is mijn iPhone XS beschermd?
Dat lijkt niet zo. Volgens The Hacker News vermelden de updates voor iPhone XS, XS Max en XR de iMessage-correcties niet.
Hoe installeer ik de update?
Ga naar Instellingen, Algemeen, Software-update. De download is volgens Punto Informatico ongeveer 4,5 GB.
Waar je de komende weken op moet letten bij Apple-patches
Er blijven open punten over de oudere modellen en over het werkelijke risico van de iMessage-lekken. De volgende Apple-notities zouden die kunnen ophelderen.
- Controleer of er updates komen voor iPhone XS en XR met de iMessage-correcties.
- Volg de CISA-catalogus om te zien of andere Apple-lekken als actief misbruikt worden gemarkeerd.
- Lees de notities van de iOS 27.3-beta om te begrijpen welke correcties daarna komen.
Bronnen
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



