Ing. Calogero Bono
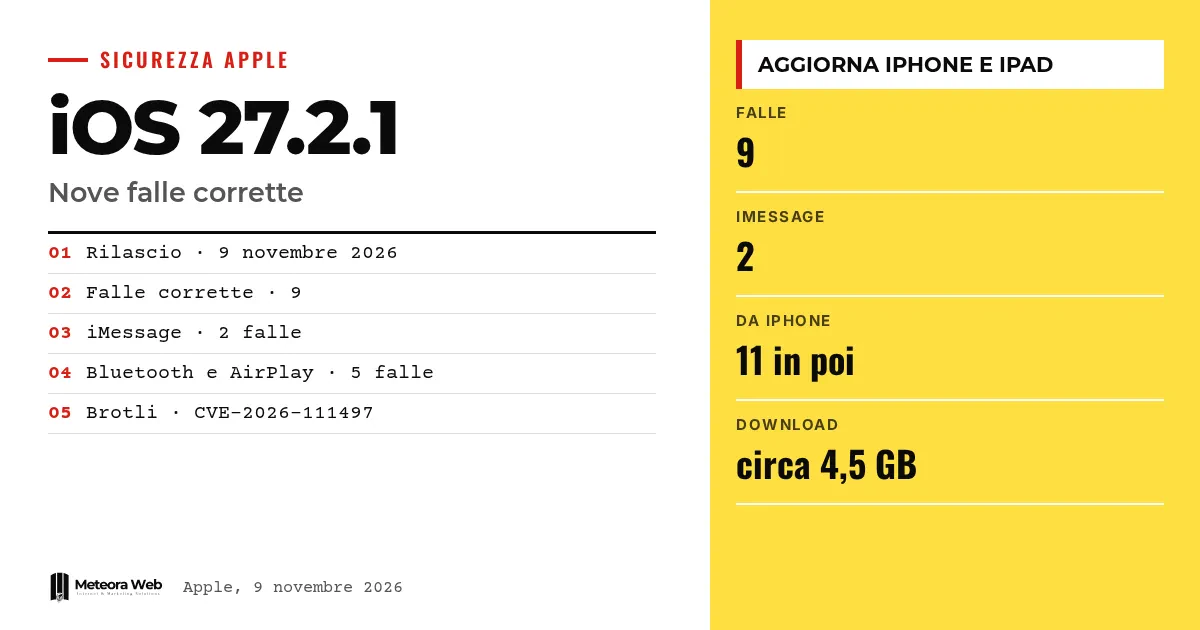
Il 9 novembre 2026 Apple ha rilasciato iOS 27.2.1 e iPadOS 27.2.1, un aggiornamento che nelle note brevi sembra minore ma nella pagina di sicurezza chiude nove vulnerabilità. Due riguardano le chat di gruppo di iMessage, altre toccano l'abbinamento Bluetooth e AirPlay. Conta perché alcune falle non richiedevano nessun gesto da parte della vittima, e perché non tutti i dispositivi ricevono le stesse correzioni.
Qualche termine, prima di entrare nei fatti. CVE è il codice che identifica in modo univoco una vulnerabilità nota. Rate limit è il limite ai tentativi ripetuti, per esempio sul codice di abbinamento. Use-after-free è un errore di memoria in cui un programma usa dati già liberati. Brotli è una libreria di compressione di Google. KEV è il catalogo delle vulnerabilità sfruttate attivamente, tenuto dall'agenzia statunitense CISA.
Cosa è stato corretto in iMessage?
Secondo la pagina di sicurezza di Apple, due falle riguardano Messages. La CVE-2026-113961 poteva permettere a un attaccante remoto di entrare in una chat di gruppo iMessage e ricevere i messaggi. Apple parla di un problema di autorizzazione, risolto con una validazione migliore.
La CVE-2026-113960 riguarda invece chi viene aggiunto a un gruppo, che poteva leggere i messaggi inviati prima del suo arrivo. Apple l'ha risolta rimuovendo il codice vulnerabile. Entrambe sono attribuite a un ricercatore anonimo.
Che cosa cambia su Bluetooth e AirPlay?
Le correzioni sull'abbinamento sono più d'una. Due falle, in CoreUtils, potevano consentire un abbinamento senza interazione dell'utente, una da parte di un dispositivo Bluetooth malevolo e una da chi si trovava nel raggio radio.
Altre due permettevano di aggirare il limite di tentativi sul codice di abbinamento, una da vicinanza Bluetooth in AirPlay e una dalla stessa rete in rapportd. C'è anche una falla Bluetooth che poteva corrompere la memoria di un processo. Come spiega Punto Informatico, è come provare tutte le combinazioni di un lucchetto invece di fermarsi dopo pochi errori.
Perché la falla Brotli è più delicata?
La CVE-2026-111497 è una scrittura fuori dai limiti in Brotli, che con input costruito ad arte poteva portare a corruzione della memoria. Secondo The Hacker News, la CISA l'ha aggiunta al catalogo delle vulnerabilità sfruttate il 27 ottobre.
Le note di Apple non menzionano attacchi che usino questa falla. Il dato è quindi della CISA, non di Apple, e va tenuto distinto. La CISA indica inoltre che prodotti diversi potrebbero usare lo stesso componente.
Quali dispositivi e come si aggiorna?
L'aggiornamento è disponibile per iPhone 11 e successivi e per vari iPad, dal Pro 12,9 pollici di quarta generazione all'iPad mini di sesta. Serve andare in Impostazioni, Generali, Aggiornamento software. Secondo Punto Informatico il download pesa circa 4,5 GB.
Gli altri aggiornamenti dello stesso giorno hanno note a parte. Le correzioni iMessage e Brotli non risultano in iOS 18.7.12 e watchOS 26.6.1, come riferisce The Hacker News. Per il quadro sulle altre piattaforme c'è il nostro articolo sugli aggiornamenti di sicurezza del 9 novembre.
Per approfondire, iOS 27.3, Apple rilascia la prima beta per sviluppatori una settimana dopo la 27.2 e iPhone Duo, Apple dichiara oltre 100.000 app ottimizzate e indica come prepararsi.
Limiti da conoscere
Le note di Apple non dicono se le falle iMessage siano state sfruttate, che cosa serva a un attaccante, se i membri vedrebbero un intruso né se tutti debbano aggiornare per essere protetti. Non è chiaro cosa potrebbe fare un dispositivo abbinato di nascosto. Per iPhone XS, XS Max, XR, iPad di settima generazione e alcuni Apple Watch non risultano le stesse correzioni. Punto Informatico riporta che Apple non avrebbe rilevato sfruttamento reale delle falle di abbinamento, ma nella pagina ufficiale non lo troviamo.
Cosa cambia per chi lavora con il digitale
Se usi iMessage per lavoro, con gruppi di clienti o collaboratori, aggiorna iPhone e iPad subito e chiedi lo stesso al team. Il rischio riguarda la riservatezza di conversazioni che spesso contengono dati commerciali. Per i dispositivi aziendali più vecchi, che non ricevono queste correzioni, valuta se continuare a usarli per comunicazioni sensibili. Chi gestisce flotte di dispositivi dovrebbe verificare le versioni installate. Chi sviluppa app dovrebbe ricordare che Brotli è una libreria diffusa, anche fuori dal mondo Apple, e controllare se la usa nei propri progetti.
Il nostro parere
Il rilascio mostra un problema di comunicazione. Note brevi e nessuna novità funzionale spingono molti a rimandare, proprio quando l'aggiornamento corregge falle su chat private. Apple sceglie di non commentare finché non ha le patch, ed è una scelta difendibile. Ma lascia senza risposte chi gestisce dispositivi misti e deve decidere in fretta. Servirebbe dire con chiarezza quali modelli restano scoperti e perché. Una pagina di sicurezza dettagliata non sostituisce una spiegazione.
Domande frequenti
Quando è uscito iOS 27.2.1?
Il 9 novembre 2026. È destinato a iPhone 11 e successivi e a vari modelli di iPad. Non porta novità funzionali, solo correzioni.
Quante vulnerabilità corregge?
Nove, secondo Punto Informatico. Riguardano Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents e Brotli.
Le falle di iMessage sono state sfruttate?
Non è dichiarato. Le note di Apple non lo dicono e non spiegano cosa serva a un attaccante.
Il mio iPhone XS è protetto?
Non risulta. Secondo The Hacker News gli aggiornamenti per iPhone XS, XS Max e XR non elencano le correzioni iMessage.
Come installo l'aggiornamento?
Vai in Impostazioni, Generali, Aggiornamento software. Il download pesa circa 4,5 GB secondo Punto Informatico.
Cosa controllare nelle prossime settimane sulle patch Apple
Restano aperti i punti sui modelli più vecchi e sul reale rischio delle falle iMessage. Le prossime note di Apple potrebbero chiarirli.
- Controlla se arrivano aggiornamenti per iPhone XS e XR con le correzioni iMessage.
- Segui il catalogo CISA per vedere se altre falle Apple vengono segnate come sfruttate.
- Leggi le note della beta di iOS 27.3, per capire quali correzioni arriveranno dopo.