Ing. Calogero Bono
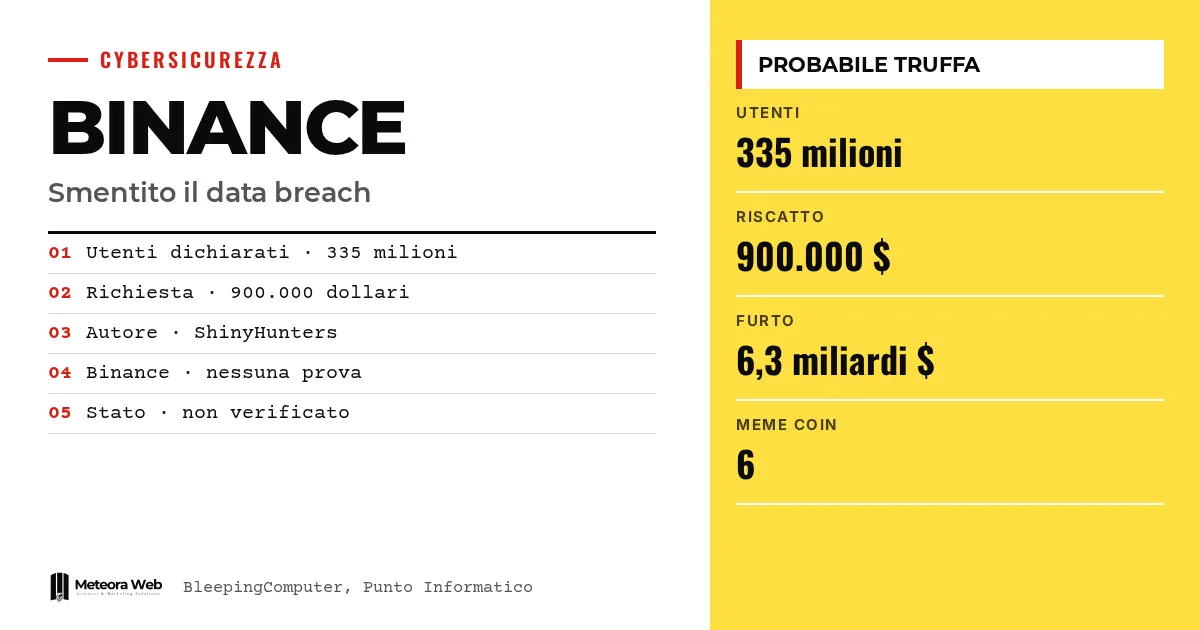
Binance ha smentito di aver subito un nuovo data breach. Un utente di un forum clandestino, che usa il nome ShinyHunters, sostiene di avere i dati di 335 milioni di clienti e chiede 900.000 dollari per non diffonderli. L'exchange parla di probabile truffa. La vicenda arriva pochi giorni dopo il furto da circa 6,3 miliardi di dollari attribuito a hacker nordcoreani, e per questo la notizia ha attirato attenzione.
Qualche termine, prima di entrare nei fatti. Data breach è una violazione dei sistemi che porta al furto di dati. KYC (Know Your Customer) sono i documenti di identità che un exchange raccoglie per verificare i clienti. Infostealer è un malware che ruba password e dati direttamente dal dispositivo della vittima. Meme coin è una criptovaluta nata per scherzo o per moda, facile da creare. Pool di liquidità è una riserva di token su un exchange decentralizzato, usata per gli scambi.
Cosa è successo con il presunto data breach di Binance?
Secondo BleepingComputer, un attore malevolo ha messo in vendita su un forum appena nato quelli che dice essere i record di 335 milioni di utenti. L'elenco comprende documenti KYC, informazioni sull'infrastruttura interna, password, chiavi private dei wallet, cronologia delle transazioni, email e numeri di telefono.
La richiesta è di 900.000 dollari. L'autore scrive che a Binance restano «due opzioni» e le riassume in «pagare o diffondere». Come riporta Punto Informatico, quella cifra sarebbe proprio il riscatto che l'exchange dovrebbe versare.
Perché Binance parla di truffa?
Un portavoce ha detto a BleepingComputer di non aver trovato prove che i sistemi, i dati KYC, le credenziali o le chiavi private siano stati compromessi. Aggiunge che casi simili hanno spesso riguardato dati raccolti da infostealer sui dispositivi degli utenti, non una violazione dell'exchange.
Binance indica anche incongruenze nell'annuncio.
- Non detiene le chiavi private dei wallet esterni degli utenti.
- Non conserva le password in chiaro.
- Non opera più in alcuni dei paesi citati nel post.
Anche altri utenti del forum erano scettici. Hanno chiesto perché vendere i dati chi avesse davvero le chiavi di tutti i wallet, visto che potrebbe svuotarli.
Che legame c'è con il furto da 6,3 miliardi?
Nessun legame provato. Il contesto però pesa. Binance ha confermato che hacker nordcoreani hanno indotto un dipendente a installare malware durante un finto colloquio di lavoro, rubando circa 6,34 miliardi di dollari. Ne abbiamo scritto in questo articolo sul falso colloquio.
L'FBI ha attribuito l'attacco a TraderTraitor, gruppo sostenuto dallo Stato nordcoreano, noto anche come Lazarus Group, Jade Sleet e APT38. Ne parliamo anche in quello sulla riapertura dei prelievi. Il gruppo era già legato al furto da 1,5 miliardi su Bybit nel febbraio 2025.
Come stanno riciclando i fondi rubati?
Gli esperti di Elliptic hanno individuato una tecnica che usa le meme coin. Circa 430.000 dollari sono stati riciclati sulla blockchain NEAR tramite un pool di liquidità su un exchange decentralizzato.
I criminali hanno creato sei meme coin e ne hanno scambiato i token con asset reali nel pool. Così hanno spostato fondi tra i wallet passando dal pool. Le transazioni restano sulla blockchain pubblica e si possono tracciare, ma la tecnica rallenta le indagini.
Limiti da conoscere
Non c'è una verifica indipendente dei dati in vendita. La smentita è di Binance, parte in causa, e nessuna fonte mostra campioni dei dati. Non sappiamo chi sia davvero l'autore del post. Punto Informatico parla di forte sospetto, non di certezza. Resta aperta l'ipotesi che circolino dati vecchi, raccolti da infostealer. Il quadro può cambiare se compaiono campioni verificabili.
Cosa cambia per chi lavora con il digitale
Per chi usa un exchange o gestisce cripto in azienda, il rischio più concreto è il phishing. Binance consiglia di non condividere mai password, codici 2FA, seed phrase o chiavi private. Chi riceve email che citano un presunto furto di dati dovrebbe diffidare.
Vale anche per chi gestisce dati di clienti. Se qualcuno ti scrive di avere i tuoi dati e chiede un riscatto, prima di pagare verifica. Se invece la violazione c'è, scattano gli obblighi descritti nella nostra guida alla notifica GDPR.
Il nostro parere
La smentita è plausibile, ma non basta fidarsi della parola dell'azienda. Gli indizi tecnici sono solidi, soprattutto il paradosso delle chiavi private. Colpisce però la tempistica. Dopo un furto record, chiunque può sfruttare la paura per estorcere denaro o seminare dubbi. Il rischio vero resta la fiducia degli utenti, che si incrina anche con un falso allarme. Per questo servono comunicazioni chiare e verificabili, non solo smentite.
Domande frequenti
Binance ha subito un nuovo data breach?
No, secondo Binance. L'exchange dice di non aver trovato prove di compromissione dei sistemi. Non c'è al momento una verifica indipendente.
Chi è ShinyHunters?
È un gruppo di estorsione noto nel cybercrimine. Le fonti ritengono che l'autore del post ne usi il nome per sfruttarne la notorietà.
Quanto chiedono i criminali?
Chiedono 900.000 dollari. Il post indica 335 milioni di utenti coinvolti e minaccia di diffondere i dati se Binance non paga.
I dati potrebbero venire da altrove?
È possibile. Binance ricorda che casi simili hanno spesso riguardato dati rubati da infostealer sui dispositivi degli utenti, non dai suoi sistemi.
Cosa deve fare un utente Binance?
Non condividere password, codici 2FA, seed phrase o chiavi private. Resta attento ai tentativi di phishing, indicazione data dalla stessa Binance.
Cosa guardare nelle prossime settimane su Binance
Servono prove, non annunci. Contano campioni verificabili dei dati e l'evoluzione dell'indagine sul furto da 6,3 miliardi.
- Controlla se compaiono campioni dei dati sul forum e se esperti indipendenti li verificano.
- Segui gli aggiornamenti di Binance e dell'FBI sull'attribuzione e sul recupero dei fondi.
- Leggi il resoconto iniziale di Binance sul malware su Mac, di cui parla il podcast di 9to5Mac.