
 Ing. Calogero Bono
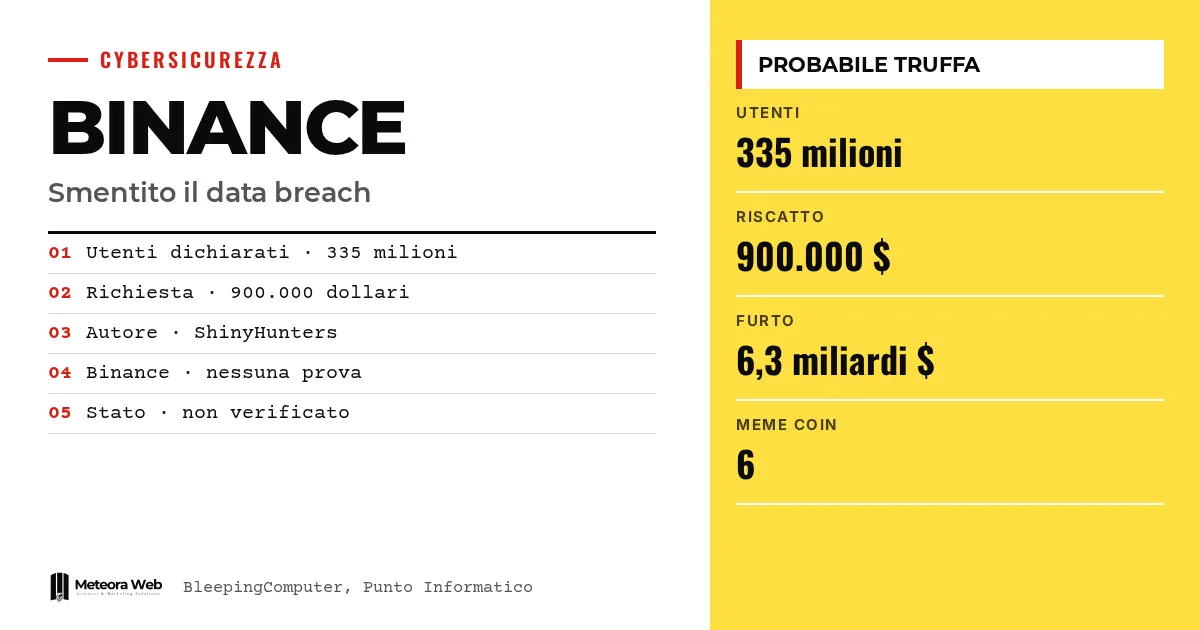
Binance опровергла информацию о новой утечке данных. Пользователь подпольного форума под именем ShinyHunters утверждает, что располагает данными 335 миллионов клиентов, и требует 900 000 долларов, чтобы их не опубликовать. Биржа считает, что это, скорее всего, мошенничество. История появилась через несколько дней после кражи примерно 6,3 миллиарда долларов, которую связывают с северокорейскими хакерами, поэтому к ней приковано внимание.
Несколько терминов, прежде чем перейти к фактам. Утечка данных — взлом систем, в результате которого данные крадут. KYC (Know Your Customer) — документы, удостоверяющие личность, которые биржа собирает для проверки клиентов. Инфостилер — вредоносная программа, которая крадет пароли и данные прямо с устройства жертвы. Мем-коин — криптовалюта, созданная ради шутки или моды и легко выпускаемая. Пул ликвидности — резерв токенов в децентрализованной бирже, которым пользуются для обмена.
Что произошло с предполагаемой утечкой данных Binance?
По данным BleepingComputer, злоумышленник выставил на продажу на недавно созданном форуме то, что, по его словам, является записями 335 миллионов пользователей. Список включает документы KYC, сведения о внутренней инфраструктуре, пароли, приватные ключи кошельков, историю транзакций, адреса электронной почты и номера телефонов.
Требуется 900 000 долларов. Автор пишет, что у Binance остаются «два варианта», и сводит их к формуле «заплатить или опубликуем». Как сообщает Punto Informatico, эта сумма и есть тот выкуп, который, по их словам, должна выплатить биржа.
Почему Binance говорит о мошенничестве?
Представитель компании сообщил BleepingComputer, что не обнаружил доказательств компрометации систем, KYC-данных, учетных записей или приватных ключей. Он добавил, что подобные случаи часто связаны с данными, собранными инфостилерами на устройствах пользователей, а не со взломом биржи.
Binance также указывает на несоответствия в объявлении.
- Она не хранит приватные ключи внешних кошельков пользователей.
- Она не хранит пароли в открытом виде.
- Она больше не работает в некоторых странах, упомянутых в публикации.
Скептически настроены и другие участники форума. Они спрашивали, зачем продавать данные тому, кто действительно владеет ключами всех кошельков, ведь он мог бы просто вывести из них средства.
Есть ли связь с кражей в 6,3 миллиарда?
Связь не доказана. Однако контекст важен. Binance подтвердила, что северокорейские хакеры заставили сотрудника установить вредоносное ПО во время поддельного собеседования, и украли около 6,34 миллиарда долларов. Мы писали об этом в этой статье о поддельном собеседовании.
ФБР приписало атаку TraderTraitor, группировке, поддерживаемой государством КНДР, которую также называют Lazarus Group, Jade Sleet и APT38. Об этом мы рассказываем и в материале о возобновлении выводов средств. Эта группа уже была связана с кражей 1,5 миллиарда долларов с Bybit в феврале 2025 года.
Как отмывают украденные средства?
Эксперты Elliptic выявили схему с использованием мем-коинов. Около 430 000 долларов были отмыты в блокчейне NEAR через пул ликвидности децентрализованной биржи.
Преступники создали шесть мем-коинов и обменяли их токены на реальные активы в пуле. Так они перемещали средства между кошельками через этот пул. Транзакции остаются в публичном блокчейне и могут быть отслежены, однако схема замедляет расследование.
Ограничения, которые стоит знать
Независимой проверки продаваемых данных нет. Опровержение исходит от Binance, которая является стороной конфликта, и ни один источник не показал образцов данных. Мы не знаем, кто на самом деле автор публикации. Punto Informatico говорит о серьезных подозрениях, а не о доказанном факте. Остается вероятность, что в обороте находятся старые данные, собранные инфостилерами. Картина может измениться, если появятся проверяемые образцы.
Что это меняет для тех, кто работает с цифровыми технологиями
Для тех, кто пользуется биржей или управляет криптовалютой в компании, самый реальный риск — фишинг. Binance советует никогда не сообщать пароли, коды 2FA, seed-фразы и приватные ключи. Если тебе приходят письма с упоминанием якобы украденных данных, относись к ним с недоверием.
Это касается и тех, кто хранит данные клиентов. Если кто-то пишет, что располагает твоими данными, и требует выкуп, сначала проверь. Если же утечка действительно произошла, вступают в силу обязательства, описанные в нашем руководстве по уведомлению в рамках GDPR.
Наше мнение
Опровержение правдоподобно, но верить на слово компании недостаточно. Технические аргументы выглядят убедительно, особенно парадокс с приватными ключами. Однако тайминг настораживает. После рекордной кражи любой может использовать страх, чтобы вымогать деньги или сеять сомнения. Настоящий риск — доверие пользователей, которое подрывается даже ложной тревогой. Поэтому нужны ясные и проверяемые заявления, а не одни лишь опровержения.
Частые вопросы
Binance действительно пострадала от новой утечки данных?
Нет, по словам Binance. Биржа заявляет, что не нашла признаков компрометации своих систем. Независимой проверки пока нет.
Кто такие ShinyHunters?
Это известная в киберпреступном мире группа, занимающаяся вымогательством. По мнению источников, автор публикации использует это имя, чтобы воспользоваться его известностью.
Сколько просят преступники?
Они требуют 900 000 долларов. В публикации говорится о 335 миллионах затронутых пользователей и угрожается распространением данных, если Binance не заплатит.
Могли ли данные попасть откуда-то еще?
Это возможно. Binance напоминает, что подобные случаи часто связаны с данными, украденными инфостилерами с устройств пользователей, а не с ее собственных систем.
Что должен сделать пользователь Binance?
Не сообщать пароли, коды 2FA, seed-фразы и приватные ключи. Быть внимательным к попыткам фишинга, на что указывает и сама Binance.
Что стоит отслеживать в ближайшие недели по Binance
Нужны доказательства, а не заявления. Важны проверяемые образцы данных и ход расследования кражи в 6,3 миллиарда долларов.
- Проверь, появляются ли образцы данных на форуме и подтверждают ли их независимые эксперты.
- Следи за обновлениями Binance и ФБР о том, кто стоит за атакой и возвращаются ли средства.
- Ознакомься с первоначальным отчетом Binance о вредоносной программе для Mac, о которой рассказывает подкаст 9to5Mac.



