
 Ing. Calogero Bono
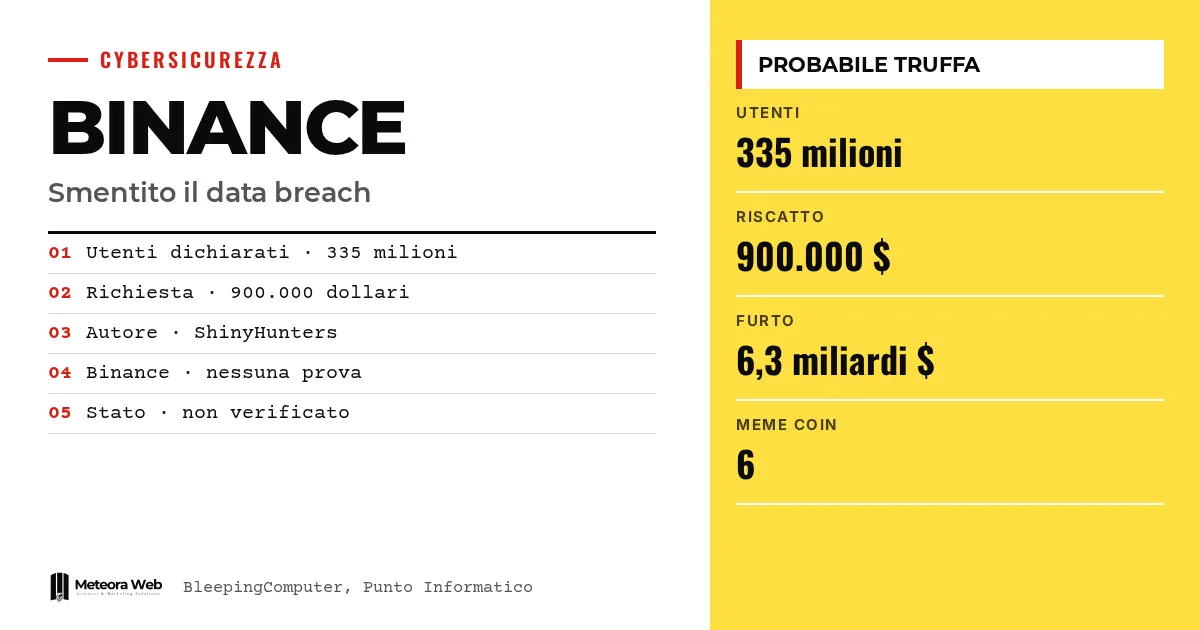
Binanceは新たなデータ漏洩を起こしたことを否定しました。ShinyHuntersと名乗る、闇のフォーラムのユーザーが、3億3,500万人の顧客データを持っていると主張し、それを公開しない代わりに90万ドルを要求しています。取引所は詐欺の可能性が高いとしています。この件は、北朝鮮のハッカーによるとされる約63億ドルの窃取からわずか数日後に明らかになったため、注目を集めています。
事実に入る前に、いくつかの用語を確認しておきましょう。 データ漏洩とは、システムへの侵入によってデータが盗まれることです。KYC(Know Your Customer)とは、取引所が顧客の本人確認のために収集する身分証明書類のことです。インフォスティーラーとは、被害者の端末からパスワードやデータを直接盗むマルウェアです。ミームコインとは、冗談や流行から生まれ、簡単に作成できる暗号資産です。流動性プールとは、分散型取引所で取引に使われるトークンの準備金のことです。
Binanceによる、データ漏洩とされる事件の経緯は?
BleepingComputerによると、ある悪意ある人物が、新しく立ち上げられたフォーラムで3億3,500万人のユーザーの記録とされるものを販売に出しました。そこにはKYC書類、社内インフラに関する情報、パスワード、ウォレットの秘密鍵、取引履歴、メールアドレス、電話番号が含まれているとされています。
要求額は90万ドルです。投稿者は、Binanceには「2つの選択肢」が残されていると書き、それを「支払うか、公開されるか」と要約しています。Punto Informaticoが伝えるところでは、その金額は取引所が支払うべきとされる身代金そのものだということです。
なぜBinanceは詐欺だと主張しているのですか?
広報担当者はBleepingComputerに対し、システム、KYCデータ、認証情報、秘密鍵が侵害されたことを示す証拠は見つかっていないと述べました。また、同様のケースの多くは取引所の侵害ではなく、利用者の端末からインフォスティーラーによって収集されたデータに関するものだったとも付け加えています。
Binanceは告知文の不整合も指摘しています。
- 利用者の外部ウォレットの秘密鍵は保有していません。
- パスワードを平文で保存していません。
- 投稿で挙げられた一部の国ではすでに事業を行っていません。
フォーラムの他の利用者も懐疑的でした。すべてのウォレットの鍵を本当に持っているなら、それを使って資産を空にできるはずなのに、なぜデータを売るのかと疑問を呈しています。
6億3,000万ドルの窃取とはどのような関係があるのですか?
関係は立証されていません。ただし背景としては重要です。Binanceは、北朝鮮のハッカーが、偽の採用面接を通じて従業員にマルウェアをインストールさせ、約63億4,000万ドルを盗んだことを確認しています。この件は偽の採用面接に関する記事でも取り上げました。
FBIは、この攻撃を北朝鮮政府が支援するTraderTraitorに帰属させました。このグループはLazarus Group、Jade Sleet、APT38としても知られています。出金再開に関する記事でも触れています。このグループは、2025年2月のBybitでの15億ドルの窃取にも関与していたとされています。
盗んだ資金はどのように洗浄されているのですか?
Ellipticの専門家は、ミームコインを利用する手口を特定しました。約43万ドルが、分散型取引所の流動性プールを通じてNEARブロックチェーン上で洗浄されたということです。
犯人は6種類のミームコインを作成し、そのトークンをプール内で実際の資産と交換しました。こうしてプールを経由してウォレット間で資金を移動させたのです。取引は公開されたブロックチェーン上に残り、追跡可能ですが、この手口によって捜査は遅れる可能性があります。
知っておくべき限界
販売されているとされるデータを第三者が検証した結果はありません。否定しているのは当事者であるBinanceであり、データのサンプルを示す情報源もありません。投稿者の正体も明らかではありません。Punto Informaticoも確実性ではなく強い疑いがあると伝えています。古いデータがインフォスティーラーによって収集され、再び出回っている可能性も残されています。検証可能なサンプルが現れれば、状況は変わるかもしれません。
デジタル分野で働く人にとっての変化
取引所を利用している人や、社内で暗号資産を扱う人にとって、最も現実的なリスクはフィッシングです。Binanceは、パスワード、2段階認証コード、シードフレーズ、秘密鍵を決して他人に教えないよう呼びかけています。データ盗難を名乗るメールを受け取った人は、疑ってかかるべきです。
顧客データを扱う企業も同様です。誰かが自社のデータを持っていると言って身代金を求めてきた場合は、支払う前に必ず確認してください。実際に侵害が起きていた場合は、GDPRの通知に関するガイドで説明している義務が発生します。
私たちの見解
この否定は妥当に思えますが、企業の言葉をそのまま信じるだけでは不十分です。技術的な手がかりは確かなもので、特に秘密鍵に関する矛盾が注目されます。ただ、タイミングは気がかりです。史上最大級の窃取の直後であれば、誰でも恐怖を利用して金銭を要求したり、疑念を広めたりできるからです。本当のリスクは利用者の信頼であり、虚偽の警報でもそれは損なわれます。だからこそ、単なる否定ではなく、明確で検証可能な説明が必要です。
よくある質問
Binanceは新たなデータ漏洩を起こしましたか?
Binanceによれば、いいえ。取引所はシステムが侵害された証拠は見つかっていないと述べています。現時点で第三者による独立した検証はありません。
ShinyHuntersとは何ですか?
サイバー犯罪界で知られる恐喝グループです。情報源によれば、投稿者はその知名度を利用するためにこの名前を使っていると考えられています。
犯罪者はいくら要求していますか?
90万ドルを要求しています。投稿では3億3,500万人のユーザーが影響を受けたとされ、Binanceが支払わなければデータを公開すると脅しています。
データは別の場所から来た可能性はありますか?
その可能性はあります。Binanceは、同様のケースの多くが取引所のシステムではなく、利用者の端末からインフォスティーラーによって盗まれたデータに関わるものだったと指摘しています。
Binanceの利用者は何をすべきですか?
パスワード、2段階認証コード、シードフレーズ、秘密鍵を共有しないでください。Binance自身も勧めているように、フィッシングの試みには引き続き注意してください。
今後数週間のBinanceに関して注目すべき点
必要なのは発表ではなく証拠です。検証可能なデータのサンプルと、63億ドルの窃取に関する調査の進展が重要になります。
- フォーラムにデータのサンプルが現れたか、独立した専門家が検証しているかを確認してください。
- 攻撃者の特定と資金の回収について、BinanceとFBIの最新情報を追ってください。
- 9to5Macのポッドキャストで取り上げられた、Macへのマルウェア感染に関するBinanceの当初の報告を読んでください。



