Ing. Calogero Bono
AIモデルの実行基盤を提供するFireworks AIは、月曜日に10月初旬のセキュリティインシデントの後に二度目の攻撃があったと発表しました。攻撃者はサードパーティのクラウド事業者を経由して開発用マシンに到達しました。標的となったのは請求データ、データセット、そして不完全なモデルの重みです。多くの企業がそうとは知らずにこうしたサービスを利用していることは、Notionの事例が示すとおりです。
用語の説明,事実に入る前に確認しておきたい言葉です。 LLMjackingは、盗まれた認証情報で言語モデルを乗っ取り、他者にその能力を使わせて所有者に料金を負担させる行為です。モデルの重みは、学習によってモデルが獲得するパラメータで、技術的な中核となる価値です。推論は、学習済みのモデルを使って要求に応答させることです。環境変数は、プログラムが実行中に読み込む設定値で、多くの場合APIキーやトークンを含みます。APIキーは、ソフトウェアがサービスにアクセスするためのパスワードのようなものです。
Fireworks AIに何が起きたのか
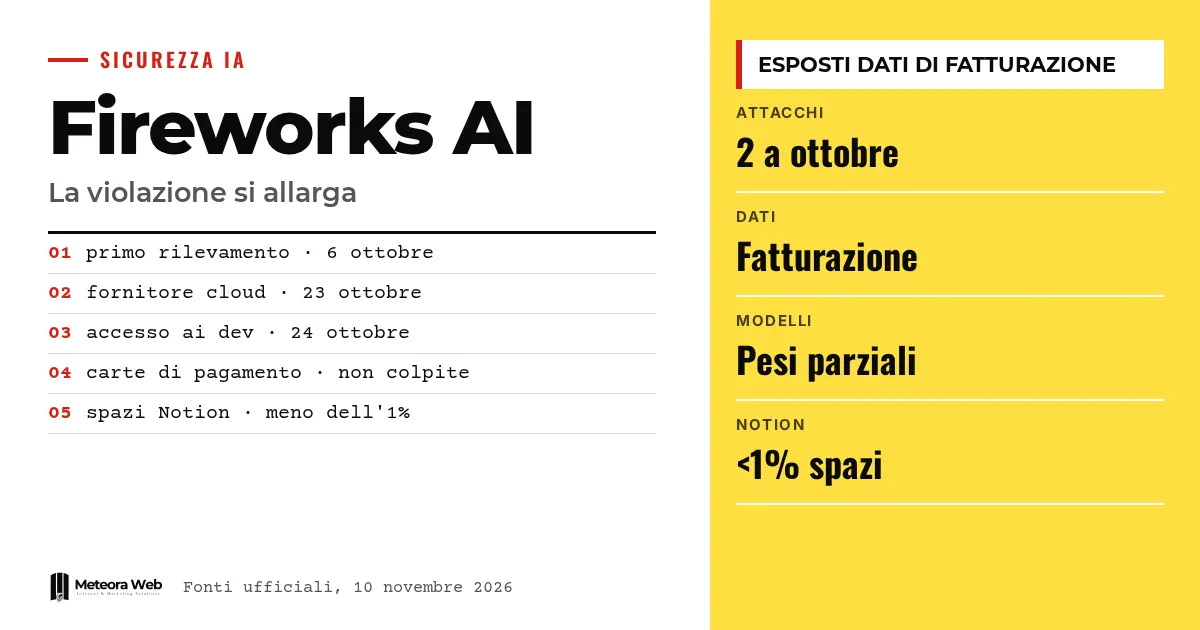
企業の告知を伝えるThe Hacker Newsによれば、最初の事案は10月6日に検知されました。許可なく使われた社内の認証情報により、一部の顧客アカウントの環境変数、APIキーやトークンを含むものにアクセスされました。
当時Fireworksは、モデル、データセット、学習データ、推論トラフィック、個人データへのアクセスは確認していないとしていました。月曜日の更新で状況は変わり、The Registerによれば、公表された影響は大幅に拡大しています。
二度目に攻撃者はどう侵入したのか
Fireworksは、研究開発用マシンをホストしていたサードパーティのクラウド事業者が10月23日にインシデントを起こしたと説明しています。翌日、攻撃者はそれを使って開発用マシンに到達し、許可されていない処理を実行しました。
事業者の名前は明かされていません。Fireworksは同日中に活動を検知したと述べ、10月25日時点では顧客が利用するプラットフォームへの他の侵入は確認されていないとしています。これは当サイトのクラウドセキュリティとDevSecOpsの解説が中心に据えている連鎖の問題で、あなたのインフラの安全性は最も弱い事業者と同じ水準になるのです。
どのデータが露出したのか
Fireworksはデータを三つに分けています。
- 識別子、名称、説明、作成日などのリソースのメタデータ。
- 請求先・配送先住所、請求書と支払いの履歴、残高、利用したクレジット。
- 一部の顧客について、不完全な形でのモデルの重みとデータセットの一部。
同社は支払いカードの番号は保存していないため関係していないと述べています。The Registerが指摘するとおり、影響を受けた顧客の数は明らかにされていません。
Notionはなぜ関係しているのか
Notionは専用のページで、影響を受けうるワークスペースは全体の1%未満だと説明しました。Insights機能で使われたNotion AIとのチャットの一部が露出した可能性がありますが、それらは「帰属不明」とされ、作成者やワークスペース、ツールの結果は含まれていないとしています。
Notionは11月3日からFireworksとのシステム連携を切断し、そこにあったデータを削除したと述べています。データは露出したものとして扱い、アシスタントに貼り付けたパスワードやキーを直ちに変更するよう勧めています。ただしThe Registerによれば、会話には個人を特定できる詳細が含まれている可能性があります。
さらに読むなら、Iris Ohyama、Iris Plazaのクラウドでの侵害。770万人分のデータと、バーバーショップの顧客管理と利用履歴 データを繰り返し来店につなげる方法があります。
知っておくべき限界
二度の攻撃でどれだけの顧客が影響を受けたのか、また侵害されたクラウド事業者がどこなのかは分かっていません。攻撃者がLLMjackingに関係しているという見方は、独立した検証を経たものではなく、Fireworksの評価です。CEOのLin Qiaoは攻撃者は重みを狙っていなかったと述べていますが、これは同社の見解にすぎません。Palo Alto NetworksのUnit 42との調査はまだ続いており、全体像は変わる可能性があります。
デジタル業務に携わる人にとっての変化
AIサービスを使っているなら、どの事業者が実際にあなたのデータを扱っているのかを確認してください。自社のアプリに見えるものが、Notionの例のように第三者の推論に依存していることがあります。APIキーとトークンは定期的に更新し、認証情報をチャットボットに貼り付けないようにしてください。チャットが他人のアーカイブに残る可能性があるためです。契約も確認し、事業者が通知義務を負うか、またその期限はいつかを把握しておきましょう。開発者であれば、キーには最小限の権限と利用上限を設定しておくと、盗まれた場合の被害を抑えられます。露出した請求データも、標的型詐欺に使われうる情報として扱うべきです。
私たちの見解
この事例は、あまり議論されない弱点を示しています。企業はAIを、さらに別の事業者に依存するプラットフォームから購入していますが、顧客側からはその連鎖が見えません。Fireworksは迅速に対応しましたが、発表は二段階に分かれ、最初の版は事態を過小に伝えていました。カードは関係していないと言うだけでは不十分です。影響を受けた顧客の数やクラウド事業者について、明確な数字が必要です。それまでは、こうしたサービスを使う人は自分のデータが流出している可能性を前提に考えるべきです。
よくある質問
Fireworks AIとはどのようなサービスですか?
ハードウェアを管理せずにLlama、Mistral、Gemmaなどのオープンモデルを動かしたい開発者向けの推論プラットフォームです。Notionによれば、数万社の顧客を支えています。
カード番号は盗まれましたか?
Fireworksによれば、盗まれていません。同社は支払いカードの番号を保存していないと説明しています。一方で、住所、請求履歴、残高は露出しました。
二度目の攻撃はいつ起きましたか?
クラウド事業者は10月23日に侵害され、翌日、攻撃者はFireworksの開発用マシンに到達しました。同社は同日中に検知したと述べています。
Notion AIを使っている場合はどうすればよいですか?
連絡を受けたかを確認してください。受けている場合、そのワークスペースは影響を受けています。Notionは、アシスタントに貼り付けたパスワード、APIキー、認証情報を直ちに変更するよう勧めています。
LLMjackingとは何ですか?
盗まれた認証情報で言語モデルへのアクセスを盗む行為です。アクセス権は転売され、正当な所有者が利用料を支払うことになります。Googleは、この種の攻撃が増えていると警告しています。
Fireworksの件で今後数週間に注目すべき点
Unit 42との調査はまだ終わっておらず、ほかの顧客も影響を受けていると判明する可能性があります。公式の発表を追い続けることをお勧めします。
- Fireworksやそれを利用する事業者のセキュリティ通知を確認し、影響を受けた顧客への新たな連絡があるかを把握してください。
- 使っているAIツールがどれ外部の推論を利用しているかを確認し、事業者にFireworksを経由しているかを尋ねてください。
- 盗まれたキーによる異常な利用を早期に見つけられるよう、今後数週間はAIサービスの請求と利用量を確認してください。
出典
- thehackernews.com, Fireworks AI Breach Widens to Expose Customer Billing Data and Incomplete Model Weights
- theregister.com, Fireworks AI gets burned twice as customer data exposure widens
- bleepingcomputer.com, Fireworks AI discloses new breach after cloud provider hack
- notion.com, Fireworks AI security breach impacts Notion and their customers