
 Ing. Calogero Bono
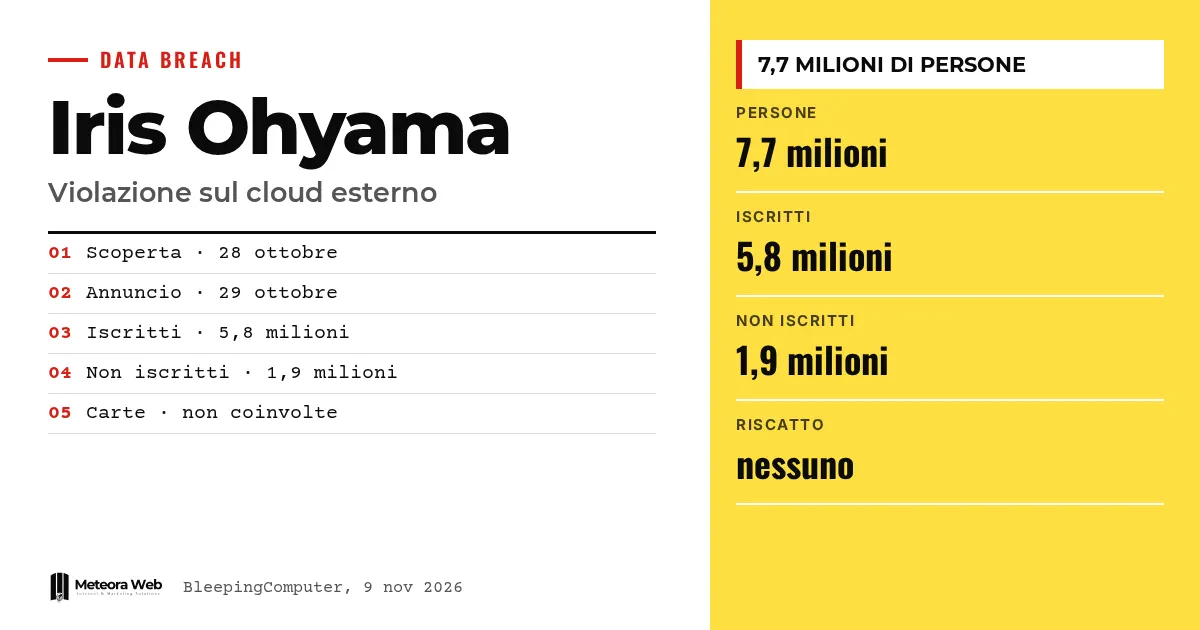
日本のメーカーIris Ohyamaは、オンラインストアIris Plazaが利用していた外部クラウドサービスへの不正アクセスを確認したと発表しました。同社によると、約770万人分のデータが流出した可能性があるということです。インシデントは10月28日に発見され、29日に公表されました。サイトは停止中です。信頼できるクラウド事業者であっても、外部委託先がEコマースの弱点になり得ることを示す事例です。
事実を見る前に、いくつかの用語を確認しておきましょう。 外部クラウドとは、企業ではなく第三者の事業者が管理するストレージサービスのことです。ハッシュや暗号化はパスワードを平文で保存しないための手法ですが、安全性は採用された方式によって大きく変わります。クレデンシャルスタッフィングとは、盗まれたメールアドレスとパスワードの組み合わせを他のサービスで試す攻撃です。フィッシングとは、メールや電話、偽サイトなどを使って情報を騙し取る手口です。ランサムウェアは身代金を要求する攻撃ですが、今回は身代金の要求は確認されていません。
Iris Ohyamaに何が起きたのか
BleepingComputerによると、同社はIris Plazaが利用する外部クラウドサービスで不審なファイルを発見しました。直ちにストアと関連システムを停止し、その後第三者による不正アクセスを確認しました。
最初の告知は10月29日に行われました。その1週間後により詳しい報告が出され、TechRadarが伝えています。同社は日本の個人情報保護委員会と警察にも通報しました。
侵害されたクラウドにはどのデータがあったのか
会員と元会員が約580万人、非会員が190万人とされています。会員については、氏名、住所、電話番号、メールアドレス、性別、生年月日、そしてパスワードが含まれている可能性があります。非会員については、TechRadarによると氏名、住所、電話番号、メールアドレスのみです。
データは人によって異なります。たとえば元会員についてはパスワードが保存されていなかったとされています。同社は、関係するクラウドにクレジットカード情報はなかったと説明しています。
暗号化されたパスワードは安全なのか
完全に安全とは言えません。一部の利用者のパスワードは暗号化されていましたが、Iris Ohyamaはその方式を説明していません。TechRadarが指摘するように、保護が弱ければ、オフラインで解読を試みられる可能性があります。
本当のリスクは、同じパスワードを他のサービスでも使っている人にあります。同社は他のサービスでもパスワードを変更するよう勧めています。これは、パスワードのハッシュに注目が集まったChainalysisの事例と同じ構図です。
ネットショップはまだ稼働しているのか
Iris Plazaのサイトは停止したままで、The Registerによると、同社は再開時期を示していません。発送は遅れており、注文をキャンセルした人は配達時に荷物を受け取れない可能性があります。
Rakuten、Yahoo!ショッピング、auPAYマーケットに出店しているIris Plazaのストアは稼働中で、現時点では影響は確認されていません。Iris Tech Serviceのサイトも停止しています。
知っておくべき限界
データが実際にコピーされたかどうかは、まだ明らかになっていません。The Registerによると、同社は調査を続けており、侵入の全容は特定できていないとのことです。関係したクラウド事業者がどこか、攻撃者がどのように侵入したかも公表されていません。犯行を名乗るグループはなく、身代金の要求もありません。11月5日時点で悪用の報告もありませんでした。数字は今後変わる可能性があります。
デジタル業務に携わる人にとっての変化
ネットショップを運営している場合、クラウド事業者はセキュリティ境界の一部として扱う必要があります。顧客データへのアクセス権限を誰が持っているのか、どれくらいの期間保存しているのかを確認しましょう。今回のケースでは、会員の元利用者やアカウントを持たない購入者のデータも保存されたままだったようです。個人データを扱っている場合は、中小企業向けのデータ侵害対応とGDPR通知の手順を事前に準備しておくと安心です。数日間ストアが止まれば売上だけでなくブランドイメージも損なわれるため、代替の販売チャネルを用意しておくことも有効です。
私たちの見解
今回の件は、データを外部事業者に預けていれば安全だと思い込んでしまう、よくある誤りを示しています。顧客に対する責任は、今も企業自身にあります。また、パスワードがどのように保護されていたのかが説明されていない点も気になります。顧客にとってはすぐに知りたい情報だからです。より具体的な説明があれば、リスクは小さくできたはずです。同様に、Smartboxへの攻撃の後も、顧客は何をすべきか手探りの状態に置かれました。
よくある質問
クレジットカード情報も盗まれたのでしょうか?
同社によると、そうではありません。Iris Ohyamaは、関係するクラウドには決済情報は保存されていなかったと説明しています。ただし、氏名や連絡先などの個人データについてはリスクが残ります。
影響を受けた人は何人ですか?
同社によれば最大770万人です。内訳は会員と元会員が約580万人、非会員が190万人です。最終的な人数はまだ確定していません。
Iris Ohyamaを攻撃したのは誰ですか?
分かっていません。同社はBleepingComputerに対し、直接の連絡や身代金の要求は受けていないと話しています。攻撃を名乗るグループも現れていません。
影響を受けた顧客は何をすべきですか?
特に他のサービスと同じパスワードを使っている場合は、変更してください。同社は、同社を装ったメールや電話、偽サイトにも注意するよう呼びかけています。メッセージで届いたリンクはクリックしないのが安全です。
クラウド事業者のどこがリスクなのですか?
顧客データが自社のシステムの外に置かれるためです。事業者やアクセス権が侵害されると、影響は委託元の企業が負うことになります。アクセス管理を徹底し、保存するデータを減らすことが求められます。
Iris Plazaの調査で注目すべき点
今後数週間で、データが実際に流出したのか、そして連鎖のどの部分が破られたのかが明らかになるでしょう。
- 同社がクラウド事業者の名称とパスワードの保護方式を公表するかを確認しましょう。
- Iris Plazaの再開日と、顧客への個別の通知の有無を追いましょう。
- データが犯罪フォーラムや、フィッシングキャンペーンに現れていないか確認しましょう。
情報源
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



