
 Ing. Calogero Bono
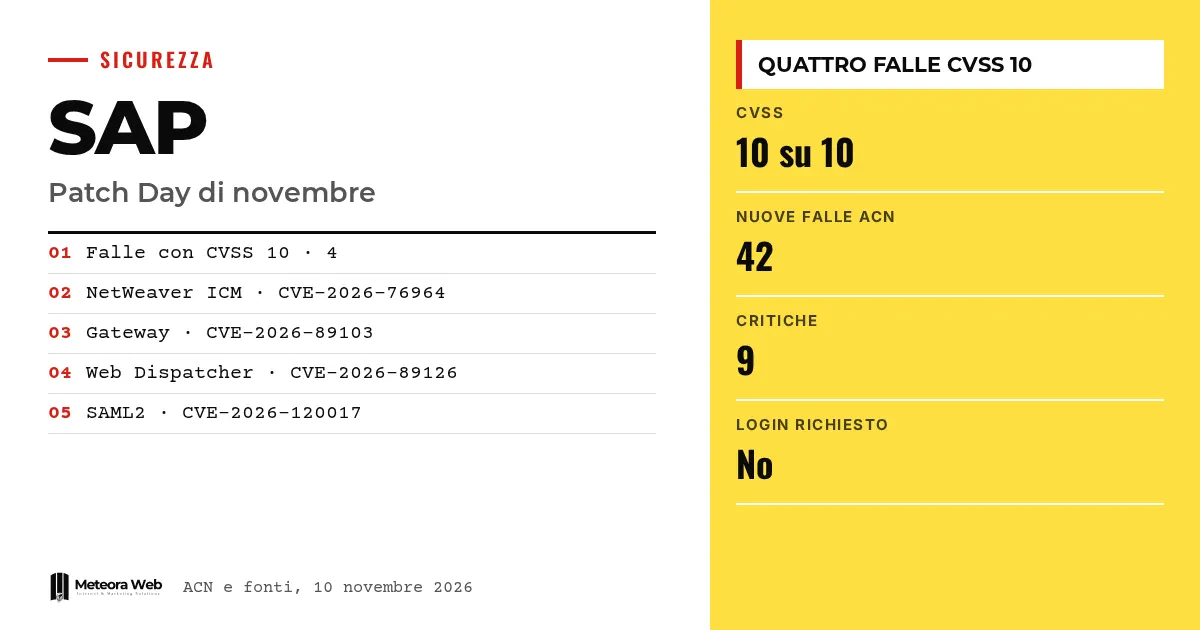
2026年11月10日、SAPは毎月恒例のSecurity Patch Dayを公開し、CVSSスケールで最高の10点と評価された脆弱性4件を修正しました。対象はNetWeaver Application Server ABAP、Web Dispatcher、Gatewayで、多くの企業システムの中核を担うコンポーネントです。SAPによれば、攻撃者は認証情報がなくても遠隔からこれらを悪用し、システムを侵害できるとされています。2件はコードの実行を可能にし、どれもユーザーの操作を必要としない点が重要です。
脆弱性の詳細に入る前に、いくつかの用語を確認しておきましょう。 CVSSは脆弱性の深刻度を0から10で示す尺度です。NetWeaverは、SAPのアプリケーションが動作する基盤プラットフォームです。Web DispatcherはWebリクエストを受け付けてサーバーへ転送する役割を持ち、負荷分散とリバースプロキシを兼ねます。ICM(Internet Communication Manager)はサーバーのWebトラフィックを処理します。SAMLは、ログインを識別プロバイダーに任せることで、一度の認証で複数のシステムを利用できるシングルサインオンを実現する仕組みです。
11月にSAPが修正した内容は?
国家サイバーセキュリティ庁(ACN)の速報では、新たに42件の脆弱性が挙げられ、うち9件が重大、19件が高リスクとされています。BleepingComputerは、今月のアップデートに含まれる件数を35件としています。この件数の違いは情報源では説明されていません。
10点の4件の脆弱性は、CVE-2026-76964(ICM)、CVE-2026-89126(Web Dispatcher)、CVE-2026-89103(Gateway)、CVE-2026-120017(SAML2プロバイダー)です。それぞれに個別のSAPノートがあり、影響を受けるバージョンも異なります。
ICM2SHELLとPROXYGATEとは何か?
これらはOnapsisが付けた名称で、同社は3件の脆弱性を発見しました。ICM2SHELLはCVE-2026-76964とCVE-2026-89126を指し、分割されたWebSocketメッセージを再構成するカーネルのコードに存在する同一のエラーに由来します。The Hacker Newsによると、Onapsisは動作するエクスプロイトをSAPに提供しており、それは<sid>admとしてオペレーティングシステムのコマンドを実行するものです。
同じエラーにより、ICMやWeb Dispatcherがクラッシュすることもあります。Web Dispatcherが停止すると、その背後にあるすべてのSAPシステムが切り離されます。WebSocketのサポートはデフォルトで有効なため、使っていなくても影響を受けます。
Gatewayの脆弱性とSAMLの脆弱性の仕組みは?
PROXYGATEはCVE-2026-89103です。外部の攻撃者を、Gatewayが内部のアプリケーションサーバーの一つだと誤認させます。Onapsisによれば、影響の有無はprxyinfoのプロキシリストによって決まり、リストがない場合はgw/acl_mode_proxyパラメータによって決まります。多くのガイドが挙げるsecinfoやreginfoのリストには依存しません。
SAMLの脆弱性(CVE-2026-120017)は、特定の構成でアサーションの署名検証が行われない問題です。ベンダーによれば、SAMLによるシングルサインオンを使う一部のシステムで、特権ユーザーを含む任意のユーザーとしてアクセスされるおそれがあります。
これらの脆弱性は既に悪用されていますか?
現時点で、情報源に攻撃の報告はありません。Onapsisの研究者は、ICM2SHELLもPROXYGATEも悪用された例を確認していないと述べています。ただし、攻撃の全体像はSAPと共有された概念実証で示されています。
状況は楽観できません。BleepingComputerによると、米国のCISAは2021年11月以降に積極的に悪用されているSAPの脆弱性を14件挙げており、そのうち3件はランサムウェアグループにも使われています。8月に修正されたCommerce Cloudの10点の脆弱性は、パッチの数日後に悪用が確認されたとされています。これはパッチ後のOracle E-Business Suiteへのスキャンで見られた状況と似ています。
知っておくべき制約
SAPの公式ノートはSAP for Meからしか参照できず、ログインが必要なため、今回は直接確認していません。Onapsisによれば、サポートが終了したカーネルも影響を受けており、修正が提供されない可能性があります。各情報源の件数は一致しておらず、The Hacker NewsはGatewayの脆弱性に関する誤りを訂正しました。公開のエクスプロイトが登場するかどうかは、現時点ではわかりません。
デジタル業務に携わる人にとっての変化
SAPシステムを管理している場合、最初の作業としてカーネルとWeb Dispatcherの棚卸しを行ってください。1つのインスタンスでも対応を忘れると、そこから脆弱性が残ります。RedRaysは、今月の17件の修正をすべて含む単一のリリースへの適用を推奨しています。Gatewayについては、パッチだけでは不十分な場合があるため、prxyinfoを確認してください。リストが緩い設定のままだと危険です。SAMLには代替策がありません。WebSocketを無効化するのは一時しのぎにすぎず、一部のFioriの機能やABAP Push Channelsが動かなくなります。自社サーバーで重要なシステムを運用している場合は、セキュリティ更新が管理されたホスティングを利用する選択肢もあります。
編集部の見解
最も厄介なのは点数そのものより、防御が設定に依存している点です。プロキシリストが緩いGatewayは、どのパッチレベルであってもリスクが残ります。また、一部のカーネルでは、パッチレベルが上がっても修正が適用されているとは限りません。パッチを適用してチケットを閉じるだけでは、誤った安心感を持つおそれがあります。パッチは入れるだけでなく検証することが大切です。Linuxカーネルの管理についても、同じ原則が当てはまります。
よくある質問
11月のSAP脆弱性は既に悪用されていますか?
情報源では攻撃の報告はありません。OnapsisはICM2SHELLとPROXYGATEが悪用された例を確認していないと述べていますが、SAPと共有された概念実証(PoC)は存在します。
悪用に認証情報は必要ですか?
いいえ。SAPとOnapsisによれば、ユーザー名、パスワード、ユーザーの操作のいずれも不要で、攻撃者は該当コンポーネントにネットワーク経由で到達できればよいとされています。
ICM2SHELLとPROXYGATEの違いは何ですか?
ICM2SHELLはICMとWeb Dispatcherに共通するメモリのエラーです。PROXYGATEはGatewayに関する問題で、外部の攻撃者を社内のアプリケーションサーバーと誤認させます。
WebSocketを無効にすれば十分ですか?
いいえ、一時的な回避策にすぎません。ICMとWeb Dispatcherのバグは防げますが、ABAP Push Channelsや一部のFiori機能などが使えなくなります。
公式の手順はどこで確認できますか?
SAPの公式セキュリティノートと、SAP for Meのノートで確認できます。後者はログインが必要です。ACNも、更新については各ベンダーの公式情報を参照するよう案内しています。
11月以降、SAPシステムで確認すべきこと
課題は、脆弱性の発見から、システムの更新がどれだけ速く行われるかへと移っています。次の3点に注目してください。
- CISAやACNなどから、悪用の確認に関する報告が出ていないか追ってください。
- カーネル7.93が正しいレベルかを確認してください。パッチ419はまだ脆弱とされているためです。
- サポートが終了したカーネルから、サポートされたバージョンへの移行を計画してください。



