
 Ing. Calogero Bono
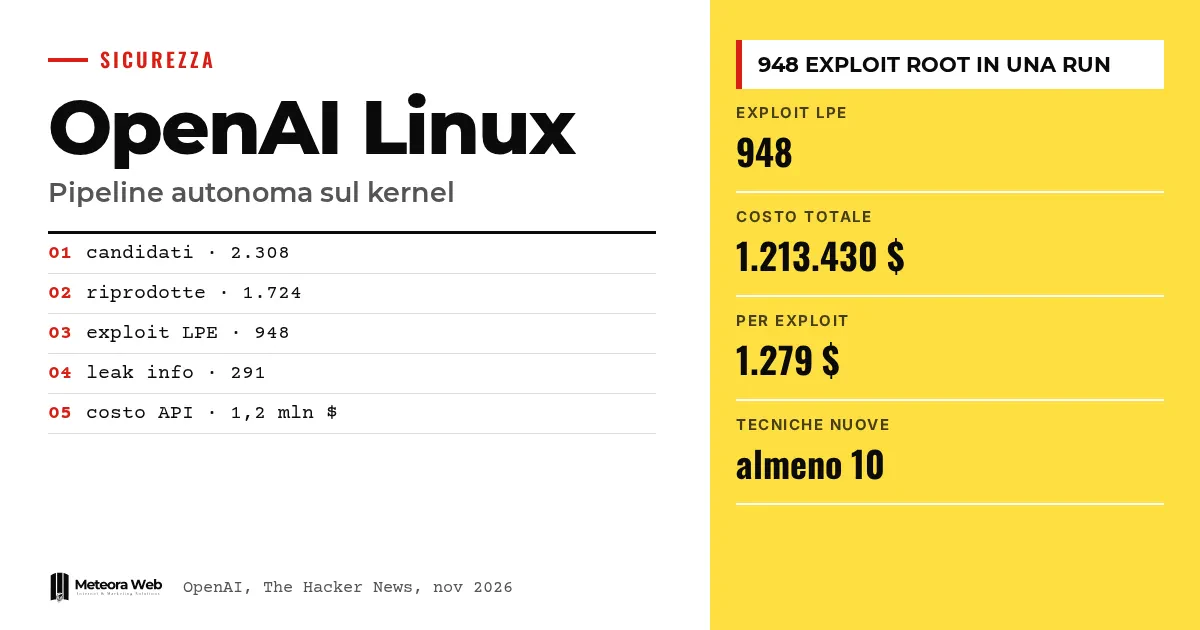
OpenAI heeft de details gepubliceerd van een autonome pipeline die fouten in de Linux-kernel zoekt, valideert en repareert. In één run van half oktober 2026, met een cybermodel dat nog niet is uitgebracht, heeft hij 948 werkende exploits voor lokale privilege-escalatie opgeleverd. De opgegeven kosten in API-credits bedragen 1,2 miljoen dollar. Dat is belangrijk omdat het vinden van kwetsbaarheden een industrieel proces wordt, en wie servers beheert moet sneller updaten.
Enkele termen, voordat we naar de feiten gaan. LPE (local privilege escalation) is het misbruiken van een fout waarmee een gebruiker zonder rechten root wordt. PoC is de proof of concept, minimale code die het probleem aantoont. Exploit is de code die de fout daadwerkelijk misbruikt. Kernel is de kern van het besturingssysteem. N-day is een kwetsbaarheid die al bekend is, terwijl een zero-day dat nog niet is.
Wat heeft de pipeline van OpenAI gedaan?
Volgens OpenAI heeft het prototype 2.308 kandidaten in de Linux-kernel geanalyseerd, 1.724 kwetsbaarheden dynamisch gereproduceerd en 948 LPE-exploits gegenereerd. Het leverde ook proofs of concept op voor 291 informatielekken.
Volgens The Hacker News vond de reproductie plaats in 30 uur. Het doelwit was een gangbare desktopdistributie, niet een speciaal verzwakt systeem voor het experiment.
Hoe werkt het, in vijf fasen?
De pipeline heeft vijf fasen, allemaal door agents uitgevoerd behalve de laatste.
- Ontdekking, dat wil zeggen de beveiligingsrelevante onderdelen vinden en kandidaten zoeken.
- Dynamische validatie in een geïsoleerde omgeving.
- Beoordeling van de misbruikbaarheid.
- Generatie van patches.
- Menselijke review, vóór de melding aan de maintainers.
Voor elke fout levert het systeem een analyse van de oorzaak, een minimale PoC, een kandidaat-patch en een volledige exploit. Het echte knelpunt, schrijft OpenAI, was niet het vinden maar het begrijpen wat reproduceerbaar en urgent was.
Wat kost het om met AI een exploit te vinden?
OpenAI geeft 1.213.430 dollar aan API-credits op, dat is 1.279 dollar per exploit. Het bedrijf waarschuwt zelf dat dit eerder een maximum is, omdat betere engineering minder kan kosten.
De vergelijking met historische beloningen van Pwn2Own en TyphoonPWN, 20.000 en 70.000 dollar, levert een hypothetische waarde op van 18,9 tot 66,3 miljoen. Dat is een berekening van OpenAI, geen werkelijke opbrengst. Op een aangepaste kernelCTF, met een kleiner aanvalsoppervlak, behaalde de pipeline 21 LPE-exploits voor ongeveer 32.936 dollar.
Wat zeggen andere waarnemers?
Volgens de Google Threat Intelligence Group, geciteerd door The Hacker News, zijn de openbaar gemaakte kwetsbaarheden per maand gestegen van 5.045 in januari 2026 naar 10.740 in augustus. De hoogrisicokwetsbaarheden zijn gegroeid van 131 naar 350.
Het Britse National Cyber Security Centre stelt dat AI-tools de ontdekking van zero-days vrijwel zeker hebben verhoogd en de overgang naar N-days hebben versneld. Wie ze slecht configureert blijft echter blootgesteld. We schreven hier ook over bij GPT-Red.
Beperkingen om te kennen
De cijfers komen van OpenAI zelf en het model is nog niet openbaar, dus niemand kan de proef herhalen. We weten niet hoeveel patches de maintainers zullen accepteren, en de gegenereerde patches vragen nog steeds iteratie met menselijke experts. De kosten hangen af van de gebruikte modellen en configuratie.
Wat verandert er voor wie met digitale systemen werkt
Voor wie servers beheert geldt – een account met lage rechten op een niet-bijgewerkt systeem moet je behandelen als root voor een aanvaller met middelen, zegt OpenAI. Patchen kan niet meer tot volgende maand wachten. Als je je niet met updates wilt bezighouden, haalt hosting met beheerde beveiligingsupdates een deel van het probleem weg. Het loont ook om diensten te isoleren met sandboxes, zoals Firecracker en gVisor die OpenAI noemt. Wil je zien hoe een aanvaller denkt, bekijk dan de technieken voor privilege-escalatie op Linux die we in onze tests gebruiken.
Ons oordeel
Het ernstigste gegeven is niet het aantal exploits, maar de kosten per exploit. Met 1.279 dollar per stuk kost het vinden van een fout minder dan veel bug bounty-beloningen. Eerlijk is ook dat de tekst deels een showcase van OpenAI is, en de vergelijking met beloningen is een gunstige schatting. Het blijft wel een duidelijk signaal, ook voor kleine bedrijven, zoals we over beveiliging van het mkb schreven.
Veelgestelde vragen
Hoeveel exploits heeft de pipeline van OpenAI gegenereerd?
948 werkende exploits voor lokale privilege-escalatie, plus PoC's voor 291 informatielekken. Ze zijn verkregen in een run van half oktober 2026 op een gangbare Linux-distributie.
Hoeveel heeft de uitvoering gekost?
1.213.430 dollar aan API-credits, dat is 1.279 dollar per exploit. OpenAI benadrukt dat het een bovengrens is en geen geoptimaliseerde kostprijs.
Zijn de fouten al gerepareerd?
Niet allemaal. OpenAI meldt dat binnen 10 dagen meer dan 100 LPE's waren gecorrigeerd of door anderen met een patch in voorbereiding, en dat ongeveer 300 publiekelijk werden besproken.
Kan een aanvaller dezelfde methode gebruiken?
In theorie wel. Volgens The Hacker News is de toegang tot deze modellen niet beperkt tot verdedigers. Het model dat OpenAI gebruikte is echter nog niet openbaar.
Wat moet ik zelf doen?
Werk het besturingssysteem regelmatig bij. Isoleer de meest blootgestelde diensten en beperk lokale accounts, want een gewone gebruiker op een niet-bijgewerkt systeem kan root worden.
De volgende patchgolven bepalen hoe lang het risicovenster duurt
De vraag is nu hoe snel fixes bij systemen in productie terechtkomen. Let de komende maanden op deze signalen.
- Volg de beveiligingsadviezen van je Linux-distributie en meet hoeveel dagen er zitten tussen patch en installatie.
- Controleer of je leverancier de responstijden voor kernel-kwetsbaarheden publiceert.
- Lees hoe de vergelijking tussen modellen op het gebied van beveiliging verandert, te beginnen met Claude en OpenAI.



