
 Ing. Calogero Bono
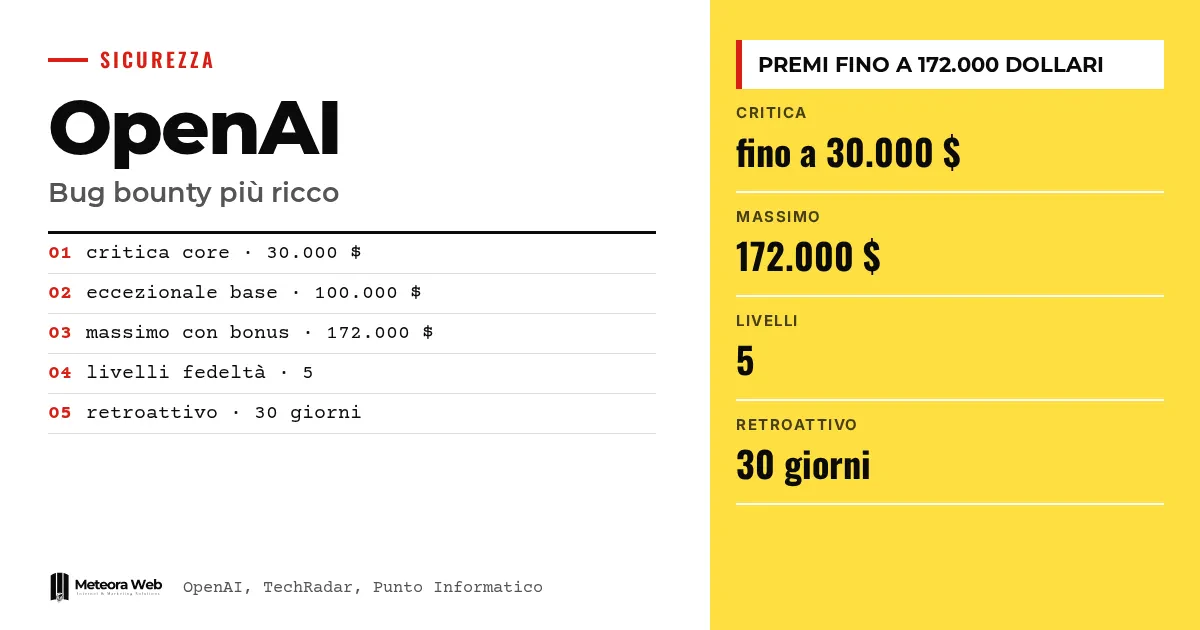
OpenAI heeft een verhoging aangekondigd van de beloningen voor zijn Security Bug Bounty-programma. Een kritiek lek in kernproducten zoals ChatGPT, Codex of het API Platform levert tot 30.000 dollar op, en uitzonderlijke gevallen tot 172.000 dollar met de bonussen. Het programma introduceert ook vermenigvuldigers voor kwaliteit, loyaliteit en prioriteit. Dat is belangrijk omdat de beloningen als laag werden gezien vergeleken met de concurrentie, en omdat bedrijven die op deze platforms bouwen afhankelijk zijn van wie naar bugs zoekt.
Een paar termen voordat we naar de feiten gaan. Bug bounty is een programma dat mensen betaalt die beveiligingslekken op een verantwoorde manier melden. PoC (proof of concept) is het praktische bewijs dat het lek te misbruiken is. IDOR is een fout waarmee je gegevens van andere gebruikers kunt lezen door een identificatie te wijzigen. Vermenigvuldiger is een coëfficiënt die de basisbeloning verhoogt. Account takeover is het overnemen van de controle over andere accounts.
Hoeveel betaalt OpenAI nu voor een kwetsbaarheid?
Volgens OpenAI wordt het centrale punt van de beloningsbereiken voor middelzware, zware en kritieke lekken gemiddeld meer dan verviervoudigd. Een kritieke kwetsbaarheid in ChatGPT, Codex of het API Platform levert tot 30.000 dollar op. Uitzonderlijke kritieke gevallen blijven beloond tot 100.000 dollar, en nu tot 172.000 dollar met de bonussen.
Het eindbedrag hangt af van de ernst (middel, hoog, kritiek, uitzonderlijk) en van de vermenigvuldigers die op de basisbeloning worden toegepast.
Hoe werken de bonussen voor kwaliteit, loyaliteit en prioriteit?
Er zijn er drie. De kwaliteitsbonus beloont rapporten met een betrouwbaar proof of concept, dat het bug isoleert, laat zien wanneer het misbruikt kan worden en de impact aantoont. De loyaliteitsbonus is een systeem van 5 niveaus voor wie consequent meewerkt. Prioriteitscampagnes hebben daarentegen speciale budgetten voor pas gelanceerde functies.
Een voorbeeld uit de officiële tabel
Voor een account takeover met één klik in ChatGPT berekent OpenAI 30.000 dollar met 1,15 kwaliteit, 1,30 prioriteitscampagne en 1,15 loyaliteit, dus 51.577 dollar. De eerder vermelde historische beloning was 6.500. De scenario's zijn volgens het bedrijf illustratief.
Gelden de nieuwe beloningen ook voor al ingediende meldingen?
Ja. Wie al een rapport heeft ingediend dat nog niet is beloond, valt onder de nieuwe bedragen. Voor beloningen die in de 30 dagen voor de aankondiging zijn toegekend, betaalt OpenAI het verschil als de ontdekking meer waard zou zijn geweest (basisbeloning plus loyaliteitsbonus). Dat bevestigt ook Punto Informatico.
Op 20 en 21 november is het beveiligingsteam aanwezig bij PROMPT2PWN in Oakland, waar onderzoekers de doelwitten in persoon kunnen testen.
Wat heeft de samenwerking met Cathedral Systems ermee te maken?
Naast de beloningen is OpenAI een partnerschap begonnen met Cathedral Systems. Zoals TechRadar meldt, zullen onderzoekers van beide organisaties de AI-infrastructuur testen om zwakke punten te vinden en de verdediging te verbeteren.
De CEO van Cathedral, Gavin Kliger, schreef dat OpenAI «een belangrijk voorbeeld geeft door samen te werken met externe beveiligingsbedrijven en zijn eigen modellen te gebruiken om de verdediging voortdurend te testen en te versterken». Het thema hangt samen met het werk aan offensieve tools, waarover we schreven bij GPT-Red.
Beperkingen om te kennen
De bedragen in de tabel zijn illustratieve voorbeelden, geen geverifieerde uitbetalingen. TechRadar schrijft dat de exacte bedragen niet in de aankondiging stonden, terwijl de officiële bron ze wel vermeldt, dus die geldt. Het gegeven van 5.000 dollar uitbetaald aan Parameter Labs komt alleen van Punto Informatico. We weten niet hoeveel extra onderzoekers zich zullen aanmelden, noch of de bonussen met uniforme criteria worden toegekend.
Wat verandert er voor wie met digitale technologie werkt
Als je ontwikkelt op ChatGPT, Codex of de API's van OpenAI, zullen meer externe onderzoekers gemotiveerd zijn om lekken in die diensten te zoeken, wat in theorie je risico's op datalekken verkleint. Het vervangt echter je eigen verdediging niet. Als je integraties met de API's beheert, bewaar je sleutels zorgvuldig en beperk je rechten. Wie in beveiliging werkt, vindt hier een nuttig referentiepunt om de waarde van een goed onderbouwd rapport met reproduceerbaar bewijs in te schatten. Voor een bredere vergelijking tussen leveranciers lees je Anthropic Claude vs OpenAI.
Ons oordeel
De verhoging is verstandig en te laat. Een beloning van 5.000 dollar voor een lek dat privéchats kon lezen, zoals Punto Informatico meldde, stimuleerde niemand. Het systeem van vermenigvuldigers beloont serieus werk, maar maakt de uitkomst ook moeilijker voorspelbaar, en de hoogste bonussen hangen af van tijdelijke campagnes. Het risico is dat het bedrag in de titel, 172.000 dollar, een uitzondering blijft. De echte test is hoeveel werkelijke uitbetalingen de 30.000 dollar zullen overschrijden.
Veelgestelde vragen
Wat is de maximale beloning van het bug bounty-programma van OpenAI?
Tot 172.000 dollar voor uitzonderlijke kritieke gevallen, met bonussen. Zonder bonussen blijft het maximum 100.000 dollar. Een kritiek lek in ChatGPT, Codex of het API Platform levert tot 30.000 dollar op.
Wat zijn de bonussen voor kwaliteit, loyaliteit en prioriteit?
Het zijn vermenigvuldigers die op de basisbeloning worden toegepast. Kwaliteit beloont rapporten met reproduceerbaar bewijs, loyaliteit beloont wie al langer meewerkt via 5 niveaus, en prioriteit beloont functies die net zijn gelanceerd.
Gelden de nieuwe beloningen ook voor eerdere rapporten?
Ja, gedeeltelijk. Ingediende rapporten die nog niet zijn beloond, vallen onder de nieuwe bedragen. Voor beloningen die in de 30 dagen voor de aankondiging zijn toegekend, betaalt OpenAI het verschil.
Wie is Cathedral Systems?
Het is het beveiligingsbedrijf waarmee OpenAI een samenwerking is gestart. Uit de bronnen weten we alleen dat hun onderzoekers samen met die van OpenAI de AI-infrastructuur zullen testen.
Wie kan aan het programma deelnemen?
Onafhankelijke onderzoekers die kwetsbaarheden in OpenAI-software melden. De details en volledige regels staan op de officiële programmapagina, die de bronnen niet volledig weergeven.
Waar je in de komende maanden op moet letten bij het bug bounty-programma van OpenAI
De aangekondigde bedragen zijn het makkelijke deel. Belangrijk zijn de werkelijke uitbetalingen en de manier waarop het programma wordt gebruikt.
- Let op de prioriteitscampagnes, want de hoogste bonussen gaan naar nieuwe functies en die zijn het meest kwetsbaar.
- Volg de resultaten van PROMPT2PWN in Oakland op 20 en 21 november om te zien welk soort lekken naar boven komt.
- Controleer of OpenAI daadwerkelijk uitbetaalde beloningen publiceert, en niet alleen illustratieve voorbeelden.
Bronnen
- openai.com, Rewarding defenders with bigger bug bounties
- techradar.com, 'Traditional cyber defenses alone are no longer sufficient' – OpenAI is raising its bug bounty rewards for security researchers as AI attack worries grow
- punto-informatico.it, OpenAI aumenta i premi per la scoperta delle vulnerabilità



