
 Ing. Calogero Bono
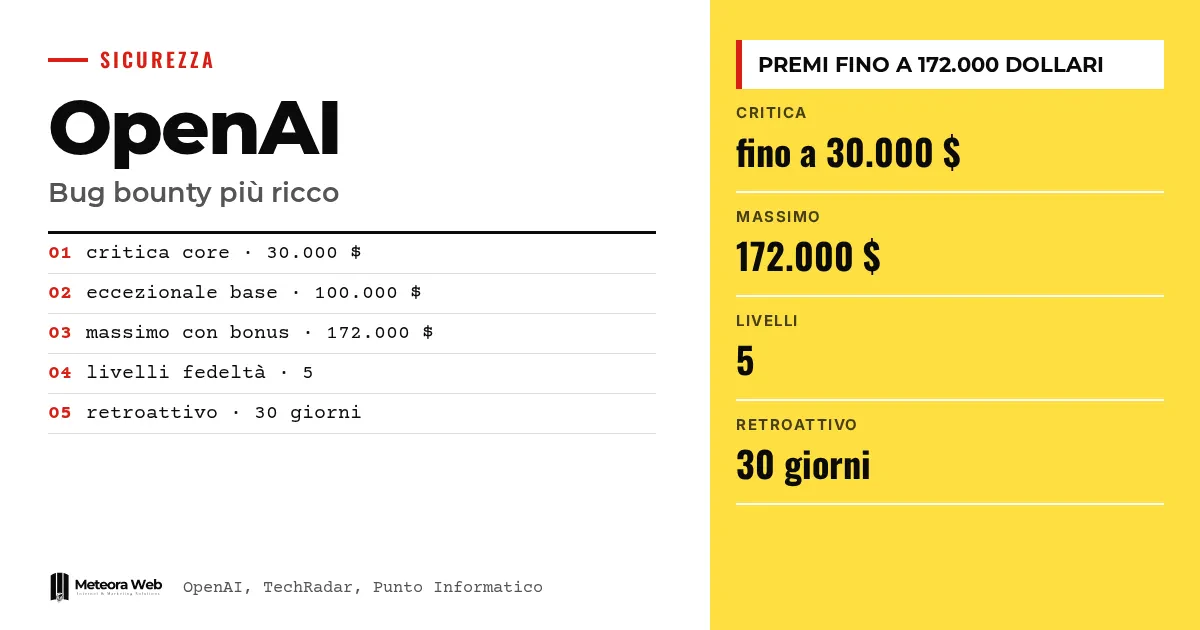
OpenAI ha annunciato un aumento delle ricompense del suo programma Security Bug Bounty. Una falla critica in prodotti core come ChatGPT, Codex o l'API Platform varrà fino a 30.000 dollari, e i casi eccezionali fino a 172.000 con i bonus. Il programma introduce anche moltiplicatori per qualità, fedeltà e priorità. Conta perché i premi erano considerati bassi rispetto alla concorrenza, e perché le aziende che costruiscono su queste piattaforme dipendono da chi cerca i bug.
Qualche termine, prima di entrare nei fatti. Bug bounty è un programma che paga chi segnala falle di sicurezza in modo responsabile. PoC (proof of concept) è la dimostrazione pratica che la falla si può sfruttare. IDOR è un errore che permette di leggere dati di altri utenti cambiando un identificativo. Moltiplicatore è un coefficiente che aumenta il premio base. Account takeover è la presa di controllo di un account altrui.
Quanto paga ora OpenAI per una vulnerabilità?
Secondo OpenAI, il punto centrale degli intervalli di premio per le falle medie, alte e critiche viene più che quadruplicato in media. Una vulnerabilità critica in ChatGPT, Codex o API Platform vale fino a 30.000 dollari. I casi critici eccezionali restano premiabili fino a 100.000 dollari, e ora fino a 172.000 con i bonus.
La cifra finale dipende dalla gravità (media, alta, critica, eccezionale) e dai moltiplicatori applicati al premio base.
Come funzionano i bonus di qualità, fedeltà e priorità?
Sono tre. Il bonus di qualità premia i report con un proof of concept affidabile, che isola il bug, mostra quando è sfruttabile e ne dimostra l'impatto. Il bonus fedeltà è un sistema a 5 livelli per chi collabora con continuità. Le campagne prioritarie hanno invece fondi dedicati per le funzionalità appena lanciate.
Un esempio dalla tabella ufficiale
Per un account takeover con un clic in ChatGPT, OpenAI calcola 30.000 dollari per 1,15 di qualità, 1,30 di campagna prioritaria e 1,15 di fedeltà, cioè 51.577 dollari. Il premio storico indicato era 6.500. Gli scenari, precisa l'azienda, sono illustrativi.
I nuovi premi valgono anche per le segnalazioni già inviate?
Sì. Chi ha già inviato un report non ancora premiato avrà gli intervalli nuovi. Per i premi assegnati nei 30 giorni prima dell'annuncio, OpenAI pagherà la differenza se la scoperta avrebbe valso di più (premio base più bonus fedeltà). Lo conferma anche Punto Informatico.
Il 20 e 21 novembre il team di sicurezza sarà a PROMPT2PWN a Oakland, dove i ricercatori potranno testare i bersagli di persona.
Che cosa c'entra la collaborazione con Cathedral Systems?
Insieme ai premi, OpenAI ha avviato una partnership con Cathedral Systems. Come riporta TechRadar, ricercatori di entrambe le realtà testeranno l'infrastruttura AI per trovare debolezze e migliorare le difese.
Il CEO di Cathedral, Gavin Kliger, ha scritto che OpenAI «sta dando un esempio importante collaborando con società di sicurezza esterne e usando i propri modelli per testare e rafforzare di continuo le difese». Il tema si lega al lavoro sugli strumenti offensivi, di cui abbiamo scritto parlando di GPT-Red.
Limiti da conoscere
I premi in tabella sono esempi illustrativi, non pagamenti verificati. TechRadar scrive che le cifre esatte non erano nell'annuncio, mentre la fonte ufficiale le riporta, quindi vale quest'ultima. Il dato dei 5.000 dollari pagati a Parameter Labs viene solo da Punto Informatico. Non sappiamo quanti ricercatori in più arriveranno né se i bonus verranno assegnati con criteri uniformi.
Cosa cambia per chi lavora con il digitale
Se sviluppi su ChatGPT, Codex o le API di OpenAI, più ricercatori esterni avranno interesse a cercare falle in quei servizi, e questo in teoria riduce i rischi per i tuoi dati. Non sostituisce però le tue difese. Se gestisci integrazioni con le API, conserva le chiavi con cura e limita i permessi. Chi lavora nella sicurezza trova un riferimento utile per valutare quanto vale un report fatto bene, con prova riproducibile. Per un confronto più ampio tra i fornitori, leggi Anthropic Claude vs OpenAI.
Il nostro parere
L'aumento è sensato e in ritardo. Pagare 5.000 dollari per una falla che leggeva chat private, come riportato da Punto Informatico, non incentivava nessuno. Il sistema dei moltiplicatori premia il lavoro serio, ma lo rende anche più complesso da prevedere, e i bonus più alti dipendono da campagne a tempo. Il rischio è che la cifra in titolo, 172.000 dollari, resti un'eccezione. Il vero test sarà quanti pagamenti reali supereranno i 30.000.
Domande frequenti
Qual è il premio massimo del bug bounty di OpenAI?
Fino a 172.000 dollari per i casi critici eccezionali, con i bonus. Senza bonus il tetto resta 100.000 dollari. Una critica su ChatGPT, Codex o API Platform vale fino a 30.000.
Cosa sono i bonus di qualità, fedeltà e priorità?
Sono moltiplicatori applicati al premio base. La qualità premia report con prova riproducibile, la fedeltà chi collabora da più tempo su 5 livelli, la priorità le funzionalità appena lanciate.
I nuovi premi valgono anche per i report vecchi?
Sì, in parte. I report inviati e non ancora premiati usano i nuovi intervalli. Per quelli premiati nei 30 giorni prima dell'annuncio OpenAI paga la differenza.
Chi è Cathedral Systems?
È la società di sicurezza con cui OpenAI ha avviato una collaborazione. Dalle fonti sappiamo solo che i suoi ricercatori testeranno l'infrastruttura AI insieme a quelli di OpenAI.
Chi può partecipare al programma?
Ricercatori indipendenti che segnalano vulnerabilità nel software OpenAI. I dettagli e le regole complete sono nella pagina ufficiale del programma, che le fonti non riportano per esteso.
Cosa guardare nei prossimi mesi sul bug bounty di OpenAI
I numeri annunciati sono la parte facile. Contano i pagamenti reali e il modo in cui il programma verrà usato.
- Controlla le campagne prioritarie, perché i bonus maggiori andranno alle funzioni nuove e quelle sono le più esposte.
- Segui gli esiti di PROMPT2PWN a Oakland il 20 e 21 novembre per capire che tipo di falle emergono.
- Verifica se OpenAI pubblicherà premi effettivamente pagati, non solo esempi illustrativi.


