
 Ing. Calogero Bono
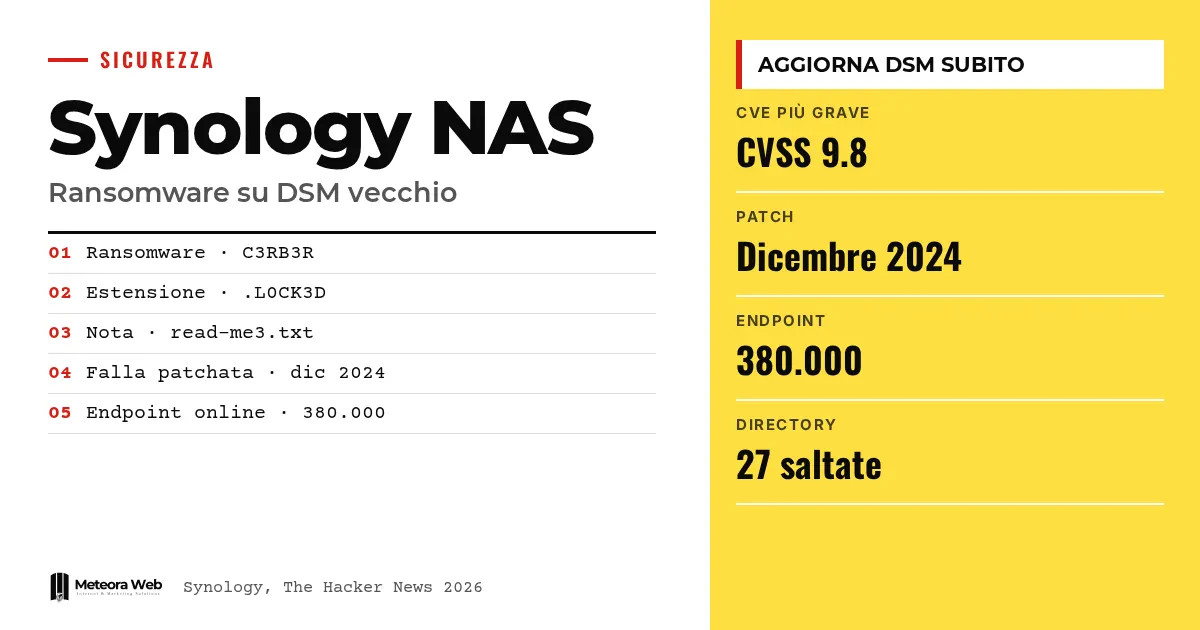
Synology heeft klanten gewaarschuwd dat sommige aanvallers een kwetsbaarheid misbruiken die in december 2024 is verholpen, om NAS's met oude versies van DSM aan te vallen. De aanvallen zijn erop gericht je gegevens te versleutelen en losgeld te eisen. Volgens meldingen die de vakpers heeft verzameld, zou achter de aanvallen de ransomware C3RB3R zitten. Voor wie bedrijfsarchieven op een NAS bewaart is dit concreet, want één uitgestelde update is genoeg.
Enkele termen, voordat we op de feiten ingaan. NAS is een netwerkschijf die bestanden in een bedrijf deelt. DSM is DiskStation Manager, het besturingssysteem van Synology-NAS's. CVE is de code die een bekende kwetsbaarheid identificeert. CVSS is de ernstscore, van 0 tot 10. N-day is een lek dat al is verholpen maar nog steeds misbruikt kan worden op apparaten die nooit zijn bijgewerkt.
Wat heeft Synology over de aanvallen gezegd?
De Taiwanese fabrikant heeft verklaard dat hij aanvallers heeft zien misbruik maken van een kwetsbaarheid die in december 2024 is verholpen, tegen apparaten met verouderde DSM. In de mededeling, geciteerd door The Hacker News, staat dat «deze aanvallen erop gericht zijn gegevens te versleutelen en losgeld af te persen».
Synology dringt er bij wie kwetsbare versies gebruikt op aan DSM meteen bij te werken en raadt aan de automatische updates aan te zetten. Het bedrijf noemt echter niet welk lek wordt gebruikt.
Welke kwetsbaarheden en welke DSM-versies?
Het bedrijf verwijst naar een waarschuwing van november 2024 met drie lekken.
- CVE-2024-10441, CVSS 9.8, uitvoering van code op afstand.
- CVE-2024-50629, CVSS 5.3, lezen van beperkte bestanden.
- CVE-2024-10445, CVSS 4.3, schrijven van beperkte bestanden.
De gecorrigeerde versies
- DSM 7.2.2 met 7.2.2-72806-1 of nieuwer
- DSM 7.2.1 met 7.2.1-69057-6 of nieuwer
- DSM 7.2 met 7.2-64570-4 of nieuwer
- DSM 7.1 met 7.1.1-42962-7 of nieuwer
- DSM 6.2 met 6.2.4-25556-8 of nieuwer
Volgens TechRadar is de ernst alleen voor de 6.2 «matig», elders is die kritiek.
Wat is de ransomware C3RB3R?
Meldingen van klanten spreken van bestanden die worden geblokkeerd met de extensie .L0CK3D. Volgens The Hacker News heeft het Chinese bedrijf Qihoo 360 C3RB3R geanalyseerd en beschrijft het als een «lange geschiedenis» van aanvallen op NAS's, ook via twee DSM-lekken die Synology in september 2026 heeft verholpen.
De malware slaat 27 mappen over en bepaalde extensies zoals BAT, DLL en EXE, om crashes te voorkomen die het versleutelen zouden verstoren. In elke versleutelde map laat hij een losgeldbericht achter met de naam read-me3.txt. Volgens TechRadar, dat zich baseert op BleepingComputer, zouden klanten «duizenden dollars» moeten betalen voor de sleutel.
Waren NAS's al eerder het doelwit?
Ja. In 2019 werden QNAP-NAS's getroffen door QNAPCrypt, ook bekend als eCh0raix. In augustus 2021 waarschuwde Synology voor brute-force-aanvallen gekoppeld aan StealthWorker. In dezelfde maand beschreef Unit 42 van Palo Alto Networks een variant van eCh0raix die zowel QNAP als Synology kon treffen.
Unit 42 schatte toen zo'n 250.000 QNAP- en Synology-NAS's die aan het internet waren blootgesteld, grotendeels QNAP. Het punt is dat apparaten voor kleine kantoren een blijvend doelwit zijn, vaak zonder personeel dat zich met beveiliging bezighoudt. Voor de risico's van kleine bedrijven is er onze gids over ransomware voor het mkb.
Beperkingen om te kennen
Synology zegt niet welke kwetsbaarheid wordt misbruikt, waar en met welk succes. Niemand weet hoeveel apparaten risico lopen. Shadowserver Foundation telt 380.000 verbonden eindpunten, waarvan er waarschijnlijk veel al zijn bijgewerkt. De koppeling tussen de aanval en C3RB3R komt uit meldingen van klanten, niet uit een bevestiging van de fabrikant.
Wat verandert voor wie met digitale zaken werkt
Als je een Synology-NAS hebt, controleer dan vandaag nog de versie van DSM en vergelijk die met de tabel. Zet de automatische updates aan, zoals het bedrijf aanraadt. Haal de NAS van het publieke internet of beperk de toegang tot een paar geverifieerde gebruikers. Onthoud dat RAID en ingebouwde back-ups niet per se beschermen tegen versleuteling, dus je hebt een aparte kopie nodig. Als de schade al is aangericht, helpt de gids over incident response en herstel zonder losgeld te betalen je verder.
Ons standpunt
Deze zaak laat een oud probleem zien. Een lek dat bijna twee jaar geleden is verholpen, richt nog steeds schade aan, omdat in kleine bedrijven de NAS wordt geïnstalleerd en daarna vergeten. Blijft de beperkte transparantie van de waarschuwing, die het lek niet noemt en gebruikers dwingt het af te leiden. Een fabrikant zou preciezere instructies moeten geven, zeker bij lopende aanvallen. Toch blijft de verantwoordelijkheid voor de update bij wie het apparaat beheert.
Veelgestelde vragen
Welke Synology-kwetsbaarheid wordt in de aanvallen misbruikt?
Synology heeft die niet genoemd. Wel verwijst het bedrijf naar een waarschuwing van november 2024 met drie lekken, waaronder CVE-2024-10441 met CVSS 9.8. Welke daadwerkelijk wordt gebruikt, is niet bevestigd.
Welke DSM-versies zijn veilig?
Die gelijk aan of nieuwer dan de gecorrigeerde builds, bijvoorbeeld 7.2.2-72806-1 voor 7.2.2 of 6.2.4-25556-8 voor 6.2. Controleer de waarschuwing van de fabrikant voor jouw versie.
Hoe herken je een NAS die door C3RB3R is getroffen?
Versleutelde bestanden krijgen de extensie .L0CK3D en in elke versleutelde map staat een notitie met de naam read-me3.txt. Dit zijn de signalen die in de geciteerde analyses worden genoemd.
Volstaan RAID en NAS-back-ups tegen ransomware?
Niet noodzakelijk. TechRadar wijst erop dat RAID en ingebouwde back-ups niet per se beschermen tegen versleuteling van gegevens. Je hebt een aparte kopie nodig.
Is het verstandig de automatische updates aan te zetten?
Ja, dat is de aanbeveling van Synology. Zo blijft DSM up-to-date zonder dat het van iemands geheugen afhangt.
Waar je de komende weken op moet letten bij aanvallen op NAS's
Het beeld is nog onvolledig. Het loont om te volgen wat Synology duidelijk maakt en hoe de meldingen zich ontwikkelen.
- Controleer of Synology een uitgebreidere waarschuwing publiceert met het misbruikte lek.
- Controleer of je NAS vanaf het internet bereikbaar is met een test van externe toegang.
- Probeer een back-up terug te zetten die losstaat van de NAS, zodat je zeker weet dat het werkt.




