Ing. Calogero Bono

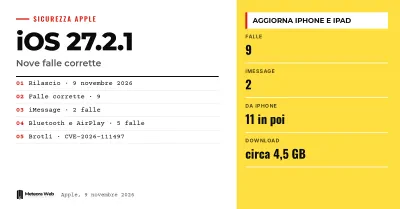
Apple wydało iOS 27.2.1 oraz bliźniacze aktualizacje dla iPadOS, macOS, watchOS i visionOS, bez nowych funkcji, ale z poprawkami bezpieczeństwa. Początkowe informacje były skąpe, dopiero potem firma opublikowała pełną dokumentację. Znajdują się w niej luki w iMessage, AirPlay i Bluetooth oraz zamknięcie sprawy certyfikatów eMudhra na macOS. Teraz, gdy szczegóły są publiczne, aktualizacja staje się pilniejsza.
Kilka pojęć, zanim przejdziemy do faktów. CVE to kod identyfikujący znaną podatność. Urząd certyfikacji to podmiot wydający certyfikaty, dzięki którym strona dowodzi, że jest prawdziwa. Klucz prywatny to sekret pozwalający podpisywać te certyfikaty, a jeśli wycieknie, może posłużyć do ich fałszowania. Wiersz poleceń oznacza narzędzia takie jak curl i git, używane z terminala, które nie korzystają z aplikacji systemowych. Limit prób to maksymalna liczba dozwolonych prób, na przykład przy kodzie parowania.
Jakie wersje wydało Apple?
Według HDblog, iOS 27.2.1 pojawia się dwa tygodnie po iOS 27.2 i poprawia błędy oraz problemy bezpieczeństwa. Razem z nim wychodzą iPadOS, macOS Golden Gate, watchOS i visionOS 27.2.1.
Poprawki trafiają także na starsze systemy – 26.7.3 i 18.7.12 dla iOS i iPadOS. Dla Maca są macOS Tahoe 26.7.3 i macOS Sequoia 15.8.3, a watchOS 26 przechodzi na 26.6.1.
Pisaliśmy już o pakiecie aktualizacji z 9 listopada. Tymczasem trwa beta iOS 27.3, o której pisaliśmy przy okazji pierwszej bety.
Co można było zrobić dzięki lukom w iMessage?
Dwie podatności dotyczą iMessage. Z CVE-2026-113961 zdalny atakujący mógł wejść do czatu grupowego bez zaproszenia i otrzymywać wiadomości. Z CVE-2026-113960 osoba dodana do grupy mogła odczytać także wiadomości wysłane przed jej dołączeniem.
To scenariusze dotyczące poufności rozmów, także tych służbowych między współpracownikami.
Jakie problemy były w AirPlay i Bluetooth?
Według MacRumors, większość luk dotyczyła AirPlay i Bluetooth. Złośliwe urządzenie Bluetooth mogło sparować się bez udziału użytkownika. Inny błąd pozwalał atakującemu w pobliżu uszkodzić pamięć procesu.
Kilka błędów umożliwiało obejście limitu prób kodu parowania AirPlay. HDblog wspomina też o luce w App Intents, która mogła dać aplikacji dostęp do wrażliwych danych bez odpowiednich uprawnień. Apple przypisuje sobie cztery podatności, czyli znalezione wewnętrznie.
Co eMudhra ma wspólnego z macOS?
Jak opisuje 9to5Mac, Mozilla zgłosiła przejęcie kluczy prywatnych ośmiu pośrednich urzędów certyfikacji należących do indyjskiej firmy eMudhra. Apple zablokowało certyfikaty od 19 października, a kolejne zabezpieczenia 23 października, za pomocą automatycznych aktualizacji.
Pozostawały niezabezpieczone narzędzia takie jak curl i git, które mogły akceptować te certyfikaty. macOS 27.2.1, 26.7.3 i 15.8.3 zamykają tę lukę i usuwają pięć certyfikatów głównych z /etc/ssl/cert.pem, w tym trzy eMudhra nieobjęte początkowym ręcznym rozwiązaniem.
Aplikacje z własną listą certyfikatów nie podlegają blokadzie Apple i trzeba o to zapytać ich twórców.
Ograniczenia, o których warto wiedzieć
Apple nie powiedziało, czy luki zostały wykorzystane w prawdziwych atakach, na co zwracają uwagę wszystkie źródła. Nie wiadomo, ilu urządzeniom faktycznie groziło zagrożenie ani czy istnieją publiczne exploity. Źródła nie wyjaśniają, jak naprawiono każdy z błędów. Pozostaje też otwarte pytanie, które aplikacje z własnymi certyfikatami zostaną poprawione przez twórców.
Co zmienia się dla osób pracujących w cyfrowym świecie
Dla osób korzystających z iPhone'a i Maca w pracy aktualizacja powinna być zainstalowana od razu. Na iPhone'ie i iPadzie wejdź w Ustawienia, Ogólne, Aktualizacja oprogramowania. Na Macu w Ustawienia systemowe, Aktualizacja oprogramowania. Osoby zarządzające flotą urządzeń powinny sprawdzić zainstalowane wersje, także starsze, jak iOS 18.7.12.
Programiści używający curl lub git na Macu, na przykład w skryptach build, muszą zaktualizować macOS lub zastosować ręczną procedurę Apple. Jeśli aplikacja ma własne certyfikaty głównych urzędów, trzeba to sprawdzić u jej autora.
Nasza opinia
Poprawka jest słuszna, ale sposób jej wydania budzi wątpliwości. Niemal puste notatki przy premierze i szczegóły dopiero później zachęcają do instalacji w ciemno, podczas gdy atakujący porównują łatki w ciągu kilku godzin. W sprawie eMudhra Apple dobrze zadziałało z automatycznymi blokadami, ale zabezpieczenie narzędzi wiersza poleceń, używanych właśnie przez programistów, zajęło tygodnie. To lekcja przydatna dla każdego, kto zarządza serwerami i infrastrukturą. Certyfikaty tworzą łańcuch i wystarczy jedno niezabezpieczone ogniwo.
Najczęstsze pytania
Czy iOS 27.2.1 dodaje nowe funkcje?
Nie. Według HDblog poprawia błędy i problemy bezpieczeństwa, bez nowości. Nowe funkcje pojawią się w iOS 27.3, obecnie w becie.
Czy luki zostały wykorzystane w atakach?
Nie wiadomo. Apple nie podało, by zostały wykorzystane w świecie rzeczywistym. Skoro szczegóły są już publiczne, urządzenia bez aktualizacji pozostają bardziej narażone.
Które starsze systemy dostają poprawki?
Wersje 26.7.3 i 18.7.12 dla iOS i iPadOS. Dla Maca są macOS Tahoe 26.7.3 i Sequoia 15.8.3, a dla watchOS 26.6.1.
Na czym polega problem z certyfikatami eMudhra?
Chodzi o przejęcie kluczy ośmiu pośrednich urzędów certyfikacji. Dzięki nim można było tworzyć fałszywe, pozornie ważne certyfikaty, by podszywać się pod strony i przechwytywać dane.
Jak zaktualizować urządzenie?
Na iPhonie i iPadzie wejdź w Ustawienia, Ogólne, Aktualizacja oprogramowania. Na Macu otwórz Ustawienia systemowe i wybierz Aktualizacja oprogramowania.
Na co patrzeć po iOS 27.2.1, między betą 27.3 a aplikacjami z własnymi certyfikatami
Łatki zostały wydane, ale historia się nie kończy. Liczą się kolejne wydania i zachowanie aplikacji, które nie stosują blokady Apple.
- Sprawdź, czy używane przez ciebie narzędzia mają własną listę certyfikatów głównych i zapytaj o to twórców.
- Śledź bety iOS 27.3, aby wiedzieć, jakie kolejne poprawki nadejdą.
- Obserwuj publiczne exploity dla CVE dotyczących iMessage, AirPlay i Bluetooth.