Ing. Calogero Bono
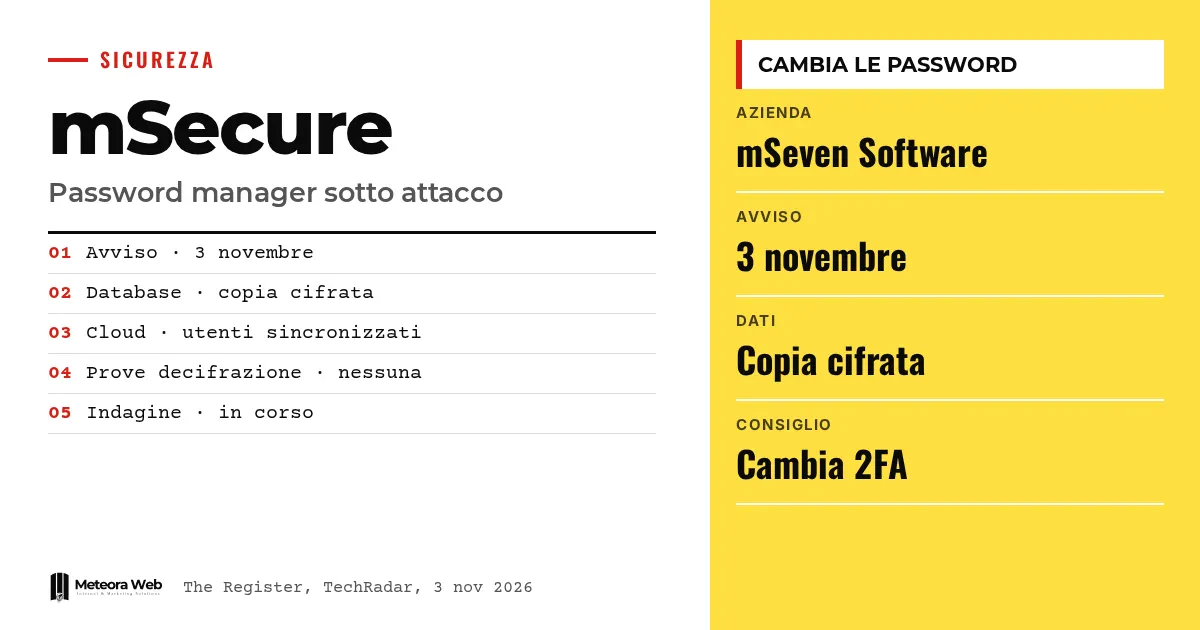
3 listopada mSeven Software, firma stojąca za menedżerem haseł mSecure, napisała do obecnych i byłych klientów. Prosi, by od razu zabezpieczyć wszystkie informacje przechowywane w aplikacji, zmieniając hasła i odnawiając 2FA oraz passkey. Pierwsze ostrzeżenie niczego nie wyjaśniało, dopiero kolejna wiadomość mówiła o kradzieży zaszyfrowanej kopii bazy danych. Ma to znaczenie, bo menedżer haseł przechowuje klucze do wszystkiego innego, a ty musisz wiedzieć, ile pracy to na ciebie przerzuca.
Kilka pojęć, zanim przejdziemy do faktów. Menedżer haseł to aplikacja, która przechowuje twoje dane logowania w zabezpieczonym sejfie chronionym hasłem głównym. Vault to właśnie ten sejf. 2FA to uwierzytelnianie dwuskładnikowe, czyli drugie zabezpieczenie obok hasła. Passkey to poświadczenie, które zastępuje hasło i jest powiązane z urządzeniem. HNDL oznacza harvest now, decrypt later, czyli kradzież zaszyfrowanych danych dziś w nadziei, że uda się je odszyfrować w przyszłości.
Co dokładnie stało się z mSecure?
Według The Register e-mail z 3 listopada mówił, że mSeven niedawno dowiedział się o „podejrzanych działaniach” związanych z aplikacją. Firma twierdzi, że uruchomiła śledztwo, ograniczyła problem i zaangażowała zewnętrznych ekspertów ds. bezpieczeństwa.
Wiadomość nie wskazywała zaangażowanych systemów, dat ani liczby adresatów. Podobnie nie odpowiedziano na najważniejsze pytanie, czy dane klientów zostały ujawnione.
Co mówi drugie ostrzeżenie mSeven?
Jak podaje TechRadar, drugi komunikat, krążący w mediach społecznościowych, mówi o nieuprawnionej osobie, która uzyskała zaszyfrowaną kopię bazy danych z informacjami obecnych i byłych użytkowników. Według mSeven nie ma dowodów, że miała dostęp do danych poufnych przechowywanych w mSecure Cloud.
TechRadar streszcza sytuację tak – ktoś wyniósł kopię bazy, a zagrożeni są użytkownicy synchronizujący dane z chmurą mSecure. Firma dodaje, że usunięcie aplikacji nie pomaga.
Czy zaszyfrowana baza jest naprawdę bezpieczna?
Co do zasady tak, ale nie jest to gwarancja na zawsze. TechRadar przypomina o praktyce HNDL, w której niektórzy przestępcy gromadzą zaszyfrowane archiwa, czekając na przełom technologiczny. Dlatego brak dowodów na odszyfrowanie dzisiaj nie kończy sprawy.
O tym pisaliśmy już w naszym przewodniku po kryptografii i bezpieczeństwie danych. Bardzo ważna jest siła hasła głównego, bo to ono chroni ukradziony sejf.
Dlaczego klienci są tak wściekli?
Zalecenie zmiany wszystkiego, bez szczegółów, zostawiło klientów w niepewności. Na forum wsparcia jeden użytkownik napisał, że ma ponad 800 zapisanych haseł, i zapytał, czy musi je wszystkie zmienić. Na Reddicie, według TechRadar, inny uznał ostrzeżenie za „absolutnie niewystarczające”.
Według The Hacker News e-mail nie wyjaśnia nawet, czy kroki dotyczące 2FA i passkey dotyczą elementów zapisanych w vault, dostępu do konta mSecure, czy obu rzeczy naraz.
Ograniczenia, które warto znać
Wiele kwestii pozostaje otwartych. Nie wiemy, kiedy doszło do dostępu, ilu użytkowników dotyczy i czy poza bazą wyciekło coś jeszcze. The Hacker News przypomina, że mSecure deklaruje szyfrowanie na urządzeniu, ale niemiecki urząd BSI w badaniu opublikowanym w grudniu 2025 roku uznał za teoretycznie możliwy dostęp do danych w wersji 6.1.5 dla Androida. Test dotyczył wyłącznie tej wersji. Informacja, że firma usuwa negatywne recenzje z Google Play, pochodzi od jednego użytkownika Reddita i nie została zweryfikowana.
Co zmienia się dla osób pracujących cyfrowo
Jeśli korzystasz z mSecure z chmurą, zacznij od hasła głównego i kont najważniejszych, jak bank, poczta i narzędzia do pracy. Następnie włącz 2FA i passkey dla tych usług. Jeśli prowadzisz firmę, sprawdź, kto w zespole używa tego programu, i zleć zmianę haseł współdzielonych. Nie trzeba tego robić w godzinę. Potrzebna jest lista priorytetów, a warto też porównać alternatywy w naszym zestawieniu menedżerów haseł.
Nasza opinia
Zalecenie zmiany wszystkiego jest ostrożne, ale przekazanie go bez wyjaśnień to błąd. Firma, która sprzedaje zaufanie, powinna od razu podać zakres, ryzyko i priorytety. Drugie ostrzeżenie coś poprawia, jednak pojawiło się dopiero po protestach i minimalizuje sprawę formułą „brak dowodów”. Faktem pozostaje, że żaden menedżer haseł nie jest nietykalny, o czym świadczy obalona obietnica, o której już pisaliśmy. Liczą się przejrzystość i szybkość.
Najczęstsze pytania
Czy mSecure doszło do naruszenia?
Tak, według drugiego ostrzeżenia zacytowanego przez TechRadar nieuprawniona osoba uzyskała zaszyfrowaną kopię bazy danych z informacjami obecnych i byłych użytkowników.
Czy muszę zmienić wszystkie zapisane hasła?
Firma zaleca zmianę hasła głównego i kluczowych haseł. Nie podaje kolejności, więc najlepiej zacząć od najważniejszych kont.
Czy usunięcie aplikacji coś da?
Nie, według mSeven usunięcie aplikacji nie poprawia sytuacji. Problem dotyczy osób synchronizujących dane z mSecure Cloud.
Czy skradziona baza została odszyfrowana?
Według mSeven nie ma dowodów na dostęp do danych poufnych. To nie jest ostateczne potwierdzenie, bo śledztwo trwa.
Czy osoby, które już nie korzystają z mSecure, też są objęte problemem?
Mogą być. Ostrzeżenie dotyczy użytkowników obecnych i byłych, a e-mail wysłano do obu grup.
Czego spodziewać się po mSeven w najbliższych tygodniach
Sprawa jest otwarta, a odpowiedzi firmy zdecydują, czy klienci zostaną. Warto obserwować kilka sygnałów.
- Szukaj raportu technicznego mSeven z datami, zaangażowanymi systemami i liczbą użytkowników.
- Sprawdzaj, czy pojawiają się aktualizacje aplikacji lub potwierdzenia dotyczące korzystania z chmury.
- Rozważ przeniesienie danych do innego menedżera, jeśli wyjaśnienia pozostaną mgliste.