Ing. Calogero Bono
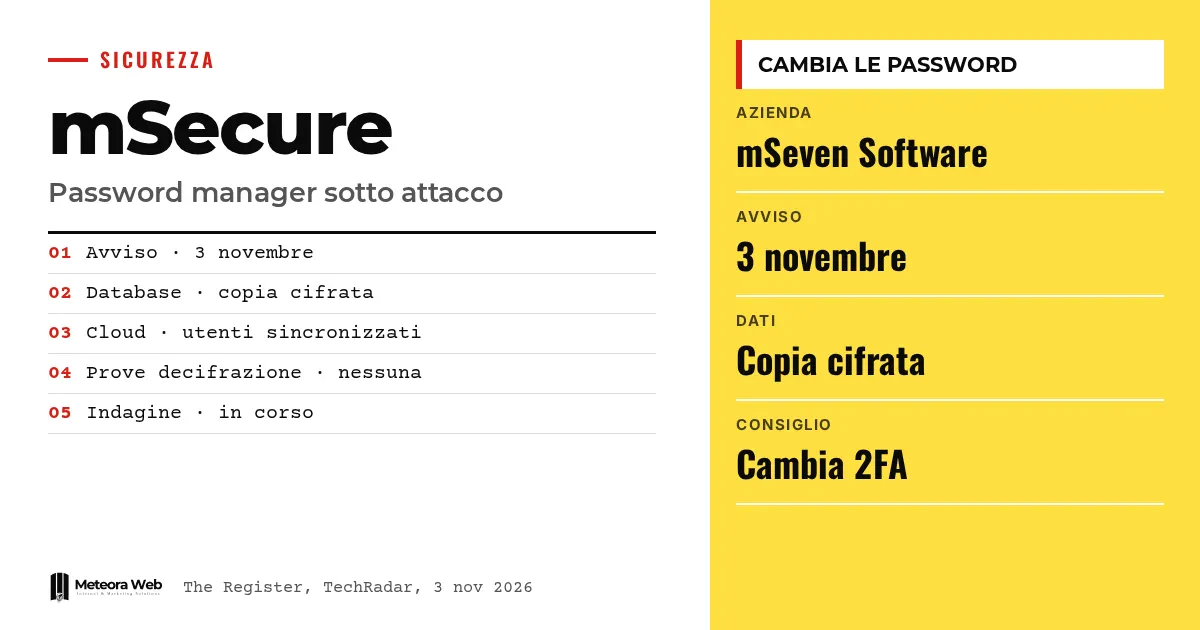
3 ноября mSeven Software, компания, стоящая за менеджером паролей mSecure, написала действующим и бывшим клиентам. Она просит немедленно защитить всё, что хранится в приложении – сменить пароли и восстановить 2FA и passkey. Первое уведомление ничего не объясняло, затем второе сообщение рассказало о краже зашифрованной копии базы данных. Это важно, потому что менеджер паролей хранит ключи ко всему остальному, и тому, кто им пользуется, предстоит понять, сколько работы его ждёт.
Несколько терминов, прежде чем перейти к фактам. Менеджер паролей — приложение, которое хранит твои учётные данные в защищённом хранилище, открываемом главным паролем. Vault — это само хранилище. 2FA — двухфакторная аутентификация, второй способ проверки помимо пароля. Passkey — учётные данные, которые заменяют пароль и привязываются к устройству. HNDL расшифровывается как harvest now, decrypt later, то есть кража зашифрованных сегодня данных в расчёте на их вскрытие в будущем.
Что произошло с mSecure?
По данным The Register, письмо от 3 ноября говорило, что mSeven недавно «узнала о подозрительной активности», связанной с приложением. Компания сообщает, что начала расследование, ограничила проблему и привлекла внешних специалистов по безопасности.
В сообщении не указаны затронутые системы, даты и число получателей. То же самое относится к главному вопросу – раскрыты ли данные клиентов.
Что говорит второе уведомление mSeven?
Как сообщает TechRadar, второе заявление, распространившееся в соцсетях, говорит о неавторизованном лице, которое получило зашифрованную копию базы данных с информацией действующих и бывших пользователей. По словам mSeven, нет доказательств, что это лицо получило доступ к конфиденциальным данным, хранящимся в mSecure Cloud.
TechRadar описывает ситуацию так – кто-то унёс копию базы, и под угрозой пользователи, синхронизировавшие данные с облаком mSecure. Компания добавляет, что удаление приложения не поможет.
Действительно ли зашифрованная база в безопасности?
В принципе да, но это не вечная гарантия. TechRadar напоминает о практике HNDL, когда злоумышленники копят зашифрованные архивы в ожидании технического прорыва. Поэтому отсутствие доказательств расшифровки сегодня не закрывает вопрос.
Об этом мы уже писали в нашем руководстве по шифрованию и безопасности данных. Очень важна стойкость главного пароля, ведь именно он защищает украденное хранилище.
Почему клиенты так злятся?
Призыв сменить всё без подробностей оставил клиентов в неопределённости. На форуме поддержки один пользователь написал, что у него более 800 сохранённых паролей, и спросил, нужно ли менять их все. На Reddit, по данным TechRadar, другой назвал уведомление «абсолютно недостаточным».
По словам The Hacker News, в письме не уточняется даже, касаются ли шаги с 2FA и passkey элементов, сохранённых в vault, входа в аккаунт mSecure или того и другого.
Ограничения, которые стоит знать
Остаётся много открытых вопросов. Неизвестно, когда произошёл доступ, сколько пользователей затронуто и не ушло ли что-то помимо базы данных. The Hacker News напоминает, что mSecure заявляет о шифровании на устройстве, но исследование немецкого BSI, опубликованное в декабре 2025 года, сочло теоретически возможным доступ к данным в версии 6.1.5 для Android. Тест касался только этой версии. Сообщение о том, что компания удаляет негативные отзывы в Google Play, основано на словах одного пользователя Reddit и не проверено.
Что меняется для тех, кто работает в цифровой среде
Если ты используешь mSecure с облаком, начни с главного пароля и самых важных аккаунтов – банка, почты и рабочих сервисов. Затем переходи к 2FA и passkey для этих сервисов. Если ты руководишь компанией, проверь, кто в команде пользуется этой программой, и попроси заменить общие учётные данные. Делать всё за час не нужно. Нужен список приоритетов, и стоит сравнить альтернативы в нашем обзоре менеджеров паролей.
Наше мнение
Совет сменить всё осторожен, но сообщать его без объяснений — ошибка. Тот, кто продаёт доверие, должен сразу назвать масштаб, риск и приоритеты. Второе уведомление улучшает ситуацию, но пришло уже после жалоб и преуменьшает проблему формулой «нет доказательств». При этом ни один менеджер паролей не застрахован от взлома, как показывает опровергнутое обещание, о котором мы уже писали. Важны прозрачность и скорость.
Часто задаваемые вопросы
Был ли взломан mSecure?
Да, по второму уведомлению, которое пересказывает TechRadar. Неавторизованное лицо получило зашифрованную копию базы данных с информацией действующих и бывших пользователей.
Нужно ли менять все сохранённые пароли?
Компания советует сменить главный пароль и самые важные. Порядок она не указывает, поэтому лучше начать с самых значимых аккаунтов.
Поможет ли удаление приложения?
Нет, по словам mSeven, удаление приложения ситуацию не улучшит. Проблема касается тех, кто синхронизировал данные с mSecure Cloud.
Расшифрована ли украденная база?
По словам mSeven, нет доказательств доступа к конфиденциальным данным. Это не окончательное подтверждение, потому что расследование продолжается.
Затронуты ли те, кто уже не пользуется mSecure?
Могут быть затронуты. В уведомлении говорится о действующих и бывших пользователях, и письмо отправлено обеим группам.
Чего ждать от mSeven в ближайшие недели
Дело открыто, и ответы компании определят, останутся ли клиенты. Стоит следить за несколькими сигналами.
- Ищи технический отчёт mSeven с датами, затронутыми системами и числом пользователей.
- Проверяй, выходят ли обновления приложения или подтверждения о работе облачного хранилища.
- Рассмотри перенос данных к другому менеджеру, если объяснения останутся расплывчатыми.