
 Ing. Calogero Bono
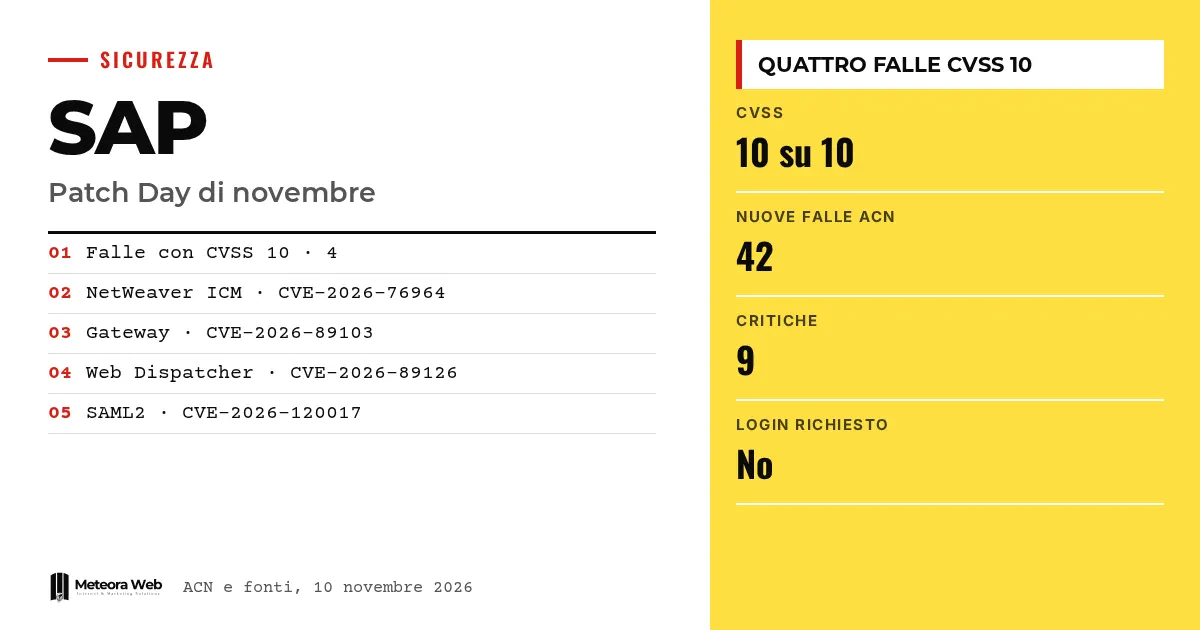
Il 10 novembre 2026 SAP ha pubblicato il Security Patch Day mensile, con quattro vulnerabilità valutate 10 su 10 nella scala CVSS. Riguardano NetWeaver Application Server ABAP, Web Dispatcher e Gateway, componenti al centro di molti sistemi aziendali. Secondo SAP, un attaccante senza credenziali può sfruttarle da remoto e compromettere il sistema. Conta perché due falle permettono l'esecuzione di codice e nessuna richiede un'azione dell'utente.
Kilka terminów, zanim przejdziemy do faktów. CVSS è la scala da 0 a 10 che misura la gravità di una falla. NetWeaver è la piattaforma su cui girano le applicazioni SAP. Web Dispatcher riceve le richieste web e le inoltra al server, come bilanciatore e reverse proxy. ICM (Internet Communication Manager) gestisce il traffico web del server. SAML permette l'accesso unico delegando il login a un identity provider.
Co SAP naprawił w listopadzie?
Biuletyn Narodowej Agencji Cyberbezpieczeństwa mówi o 42 nowych podatnościach, z czego 9 krytycznych i 19 wysokiego stopnia. BleepingComputer liczy 35 w aktualizacjach miesiąca. Różnicy w liczeniu źródła nie wyjaśniają.
Cztery luki z oceną 10 to CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway) i CVE-2026-120017 (dostawca SAML2). Każda ma własną notatkę SAP, z różnymi wersjami, na które wpływa.
Czym są ICM2SHELL i PROXYGATE?
To nazwy nadane przez Onapsis, firmę, która znalazła trzy z tych luk. ICM2SHELL oznacza CVE-2026-76964 i CVE-2026-89126, które wynikają z tego samego błędu w kodzie jądra używanym do składania podzielonych wiadomości WebSocket. Według The Hacker News Onapsis przekazał SAP działający exploit, który wykonuje polecenia systemu operacyjnego jako <sid>adm.
Ten sam błąd może położyć ICM lub Web Dispatcher. Jeśli padnie Web Dispatcher, odcięte zostają wszystkie systemy SAP, które stoją za nim. Obsługa WebSocket jest domyślnie włączona, więc jesteś narażony nawet wtedy, gdy jej nie używasz.
Jak działają luka w Gateway i ta w SAML?
PROXYGATE to CVE-2026-89103. Sprawia, że Gateway uważa zewnętrznego atakującego za jeden z wewnętrznych serwerów aplikacyjnych. Onapsis wyjaśnia, że ekspozycja zależy od listy proxy prxyinfo, a jeśli jej brakuje, od parametru gw/acl_mode_proxy, a nie od list secinfo i reginfo, które cytuje większość przewodników.
Luka SAML (CVE-2026-120017) dotyczy braku weryfikacji podpisów na asercjach w niektórych konfiguracjach. Według dostawcy pozwala uzyskać dostęp jako dowolny użytkownik, także z uprawnieniami, w niektórych systemach z logowaniem jednorazowym SAML.
Czy te luki są już wykorzystywane?
Na razie źródła nie podają ataków. Badacze z Onapsis twierdzą, że nie widzieli wykorzystania ICM2SHELL ani PROXYGATE, choć pokazali pełny atak w proof of concept udostępnionym SAP.
Kontekst jednak ma znaczenie. Według BleepingComputer amerykańska CISA odnotowuje 14 luk SAP aktywnie wykorzystywanych od listopada 2021, z których trzy były też używane przez grupy ransomware. Luka o ocenie 10 w Commerce Cloud, załatana w sierpniu, została wskazana jako wykorzystywana kilka dni po łatce. Obraz podobny do tego, jaki widzieliśmy przy skanowaniach Oracle E-Business Suite po łatce.
Ograniczenia, o których warto wiedzieć
Le note SAP stanno in SAP for Me, che richiede un accesso, quindi non le abbiamo lette. I kernel fuori manutenzione sono colpiti secondo Onapsis e potrebbero non ricevere correzioni. Le fonti sono in parte divergenti sui numeri e The Hacker News ha corretto un errore sulla falla del Gateway. Non sappiamo se arriveranno exploit pubblici.
Co się zmienia dla osób pracujących z systemami cyfrowymi
Se gestisci sistemi SAP, il primo passo è fare l'inventario di kernel e Web Dispatcher, perché una sola istanza dimenticata lascia aperta la falla. RedRays consiglia un unico rilascio che copra tutte le 17 correzioni del mese. Per il Gateway controlla prxyinfo, perché la patch da sola non basta se la lista è permissiva. Per SAML non esiste una soluzione alternativa. Disattivare WebSocket è un ripiego che rompe alcune funzioni Fiori e gli ABAP Push Channels. Chi ospita sistemi critici su server propri può appoggiarsi a un hosting con aggiornamenti di sicurezza gestiti.
Nasza opinia
Il dato più scomodo non è il punteggio, ma il fatto che la protezione dipenda dalla configurazione. Un Gateway con lista proxy permissiva resta esposto a qualsiasi livello di patch, e su certi kernel un livello più alto non significa correzione presente. Chi applica la patch e chiude il ticket rischia una falsa sicurezza. Le patch vanno verificate, non solo installate. Anche per la gestione dei kernel Linux vale la stessa regola.
Najczęstsze pytania
Le falle SAP di novembre sono già sfruttate?
Le fonti non riportano attacchi. Onapsis dichiara di non aver visto sfruttare ICM2SHELL e PROXYGATE, ma esistono proof of concept condivise con SAP.
Servono credenziali per sfruttarle?
No. Secondo SAP e Onapsis non servono utente, password né azioni dell'utente, e l'attaccante deve solo raggiungere il componente in rete.
Qual è la differenza tra ICM2SHELL e PROXYGATE?
ICM2SHELL è un errore di memoria condiviso da ICM e Web Dispatcher. PROXYGATE riguarda il Gateway, che scambia un attaccante esterno per un server applicativo interno.
Basta disattivare WebSocket?
No, è solo un ripiego. Blocca il bug su ICM e Web Dispatcher, ma rompe funzioni come gli ABAP Push Channels e alcune funzioni Fiori.
Dove trovo le istruzioni ufficiali?
Nel bollettino SAP e nelle note in SAP for Me, che richiede un accesso. L'ACN rimanda al bollettino del fornitore per gli aggiornamenti.
Cosa controllare nelle prossime settimane sui sistemi SAP
Il rischio ora si sposta dalla scoperta alla velocità con cui i sistemi vengono aggiornati. Conviene guardare tre cose.
- Segui eventuali segnalazioni di sfruttamento attivo, anche da CISA e ACN.
- Verifica se i kernel 7.93 hanno il livello corretto, perché la patch 419 risulta ancora vulnerabile.
- Pianifica il passaggio dai kernel fuori manutenzione a versioni supportate.



