
 Ing. Calogero Bono
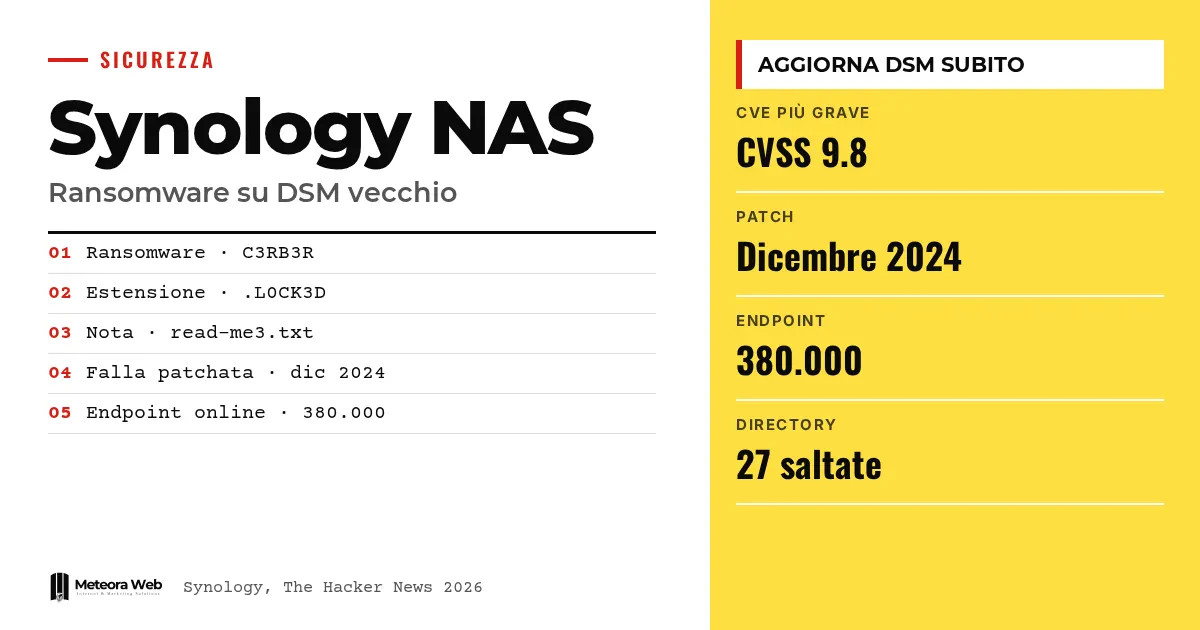
Synology ostrzegło klientów, że niektórzy atakujący wykorzystują lukę załataną w grudniu 2024 roku, by atakować NAS-y ze starszymi wersjami DSM. Ataki mają na celu zaszyfrowanie danych i żądanie okupu. Według doniesień prasy branżowej za atakami stoi ransomware C3RB3R. Dla firm, które trzymają archiwa na NAS-ie, sprawa jest konkretna, bo wystarczy odłożona aktualizacja.
Kilka terminów, zanim przejdziemy do faktów. NAS to dysk sieciowy, który udostępnia pliki w firmie. DSM to DiskStation Manager, system operacyjny NAS-ów Synology. CVE to kod identyfikujący znaną lukę w zabezpieczeniach. CVSS to wskaźnik powagi, od 0 do 10. N-day to luka już załatana, ale wciąż możliwa do wykorzystania na urządzeniach, których nigdy nie zaktualizowano.
Co Synology powiedziało o atakach?
Taiwański producent oświadczył, że zaobserwował atakujących wykorzystujących lukę załataną w grudniu 2024 roku przeciwko urządzeniom z przestarzałym DSM. W nocie, cytowanej przez The Hacker News, czytamy, że „te ataki mają na celu zaszyfrowanie danych i wymuszenie okupu”.
Synology wzywa osoby korzystające z podatnych wersji, by natychmiast zaktualizowały DSM, i zaleca włączenie automatycznych aktualizacji. Nie wskazuje jednak, która luka jest wykorzystywana.
Jakie luki i jakie wersje DSM?
Firma odsyła do komunikatu z listopada 2024 roku z trzema lukami.
- CVE-2024-10441, CVSS 9.8, zdalne wykonanie kodu.
- CVE-2024-50629, CVSS 5.3, odczyt ograniczonych plików.
- CVE-2024-10445, CVSS 4.3, zapis ograniczonych plików.
Poprawione wersje
- DSM 7.2.2 w wersji 7.2.2-72806-1 lub nowszej
- DSM 7.2.1 w wersji 7.2.1-69057-6 lub nowszej
- DSM 7.2 w wersji 7.2-64570-4 lub nowszej
- DSM 7.1 w wersji 7.1.1-42962-7 lub nowszej
- DSM 6.2 w wersji 6.2.4-25556-8 lub nowszej
Według TechRadar tylko dla wersji 6.2 powaga jest „umiarkowana”, w pozostałych przypadkach jest krytyczna.
Czym jest ransomware C3RB3R?
Zgłoszenia klientów mówią o plikach zablokowanych rozszerzeniem .L0CK3D. Według The Hacker News chińska firma Qihoo 360 przeanalizowała C3RB3R i opisuje „długą historię” ataków na NAS-y, także przez dwie luki w DSM załatane przez Synology we wrześniu 2026 roku.
Malware omija 27 katalogów oraz niektóre rozszerzenia, takie jak BAT, DLL i EXE, aby nie powodować awarii utrudniających szyfrowanie. W każdym zaszyfrowanym folderze zostawia żądanie okupu o nazwie read-me3.txt. Według TechRadar, powołującego się na BleepingComputer, klienci mieliby płacić „tysiące dolarów” za klucz.
Czy NAS-y były już wcześniej atakowane?
Tak. W 2019 roku NAS-y QNAP padły ofiarą QNAPCrypt, znanego także jako eCh0raix. W sierpniu 2021 roku Synology ostrzegło przed atakami brute force związanymi z StealthWorker. W tym samym miesiącu Unit 42 z Palo Alto Networks opisało wariant eCh0raix zdolny do atakowania zarówno QNAP, jak i Synology.
Unit 42 szacowało wtedy około 250 000 NAS-ów QNAP i Synology wystawionych do internetu, w większości QNAP. Chodzi o to, że urządzenia dla małych biur są stałym celem, często bez dedykowanego personelu od bezpieczeństwa. O zagrożeniach w małych firmach piszemy w naszym przewodniku o ransomware dla MŚP.
Ograniczenia, o których warto wiedzieć
Synology nie podaje, która luka jest wykorzystywana, gdzie i z jakim skutkiem. Nie wiadomo, ile urządzeń jest zagrożonych. Shadowserver Foundation liczy 380 000 połączonych punktów końcowych, z których wiele prawdopodobnie jest już zaktualizowanych. Powiązanie ataku z C3RB3R pochodzi z doniesień klientów, a nie z potwierdzenia producenta.
Co się zmienia dla osób pracujących z technologią cyfrową
Jeśli masz NAS Synology, sprawdź dziś wersję DSM i porównaj ją z tabelą. Włącz automatyczne aktualizacje, tak jak zaleca firma. Odłącz NAS od dostępu publicznego albo ogranicz go do kilku sprawdzonych użytkowników. Pamiętaj, że RAID i wbudowane kopie zapasowe niekoniecznie chronią przed szyfrowaniem, dlatego potrzebna jest osobna kopia. Jeśli szkoda już nastąpiła, pomoże ci poradnik o reagowaniu na incydenty i odzyskiwaniu danych bez płacenia okupu.
Nasza opinia
Ta sprawa pokazuje stary problem. Luka załatana prawie dwa lata temu wciąż wyrządza szkody, bo w małych firmach NAS-a się instaluje i zapomina o nim. Pozostaje też słaba przejrzystość komunikatu, który nie wymienia luki i zmusza użytkowników do jej domyślania się. Producent powinien podać bardziej precyzyjne wskazówki, zwłaszcza gdy ataki trwają. Mimo to odpowiedzialność za aktualizację spoczywa na osobie, która zarządza urządzeniem.
Najczęstsze pytania
Która luka Synology jest wykorzystywana w atakach?
Synology jej nie wskazało. Odesłało jednak do komunikatu z listopada 2024 roku z trzema lukami, w tym CVE-2024-10441 o CVSS 9.8. Która z nich jest używana naprawdę, nie zostało potwierdzone.
Które wersje DSM są bezpieczne?
Te równe lub nowsze od poprawionych buildów, na przykład 7.2.2-72806-1 dla 7.2.2 albo 6.2.4-25556-8 dla 6.2. Sprawdź komunikat producenta dla swojej wersji.
Po czym poznać NAS zaatakowany przez C3RB3R?
Zaszyfrowane pliki mają rozszerzenie .L0CK3D, a w każdym zaszyfrowanym folderze znajduje się notatka o nazwie read-me3.txt. To sygnały podane w cytowanych analizach.
Czy RAID i kopie zapasowe NAS-a wystarczą przeciw ransomware?
Nie, niekoniecznie. TechRadar przypomina, że RAID i wbudowane kopie zapasowe nie chronią koniecznie przed szyfrowaniem danych. Potrzebna jest osobna kopia.
Czy warto włączyć automatyczne aktualizacje?
Tak, to zalecenie Synology. DSM pozostaje wtedy aktualny i nie zależy od czyjejś pamięci.
Na co zwrócić uwagę w najbliższych tygodniach w sprawie ataków na NAS-y
Obraz sytuacji jest wciąż niepełny. Warto śledzić, co wyjaśni Synology i jak rozwijają się doniesienia.
- Sprawdź, czy Synology opublikuje bardziej szczegółowy komunikat z wykorzystywaną luką.
- Upewnij się, że twój NAS nie odpowiada na połączenia z internetu, wykonując test dostępu z zewnątrz.
- Spróbuj przywrócić kopię zapasową odłączoną od NAS-a, żeby mieć pewność, że działa.




