
 Ing. Calogero Bono
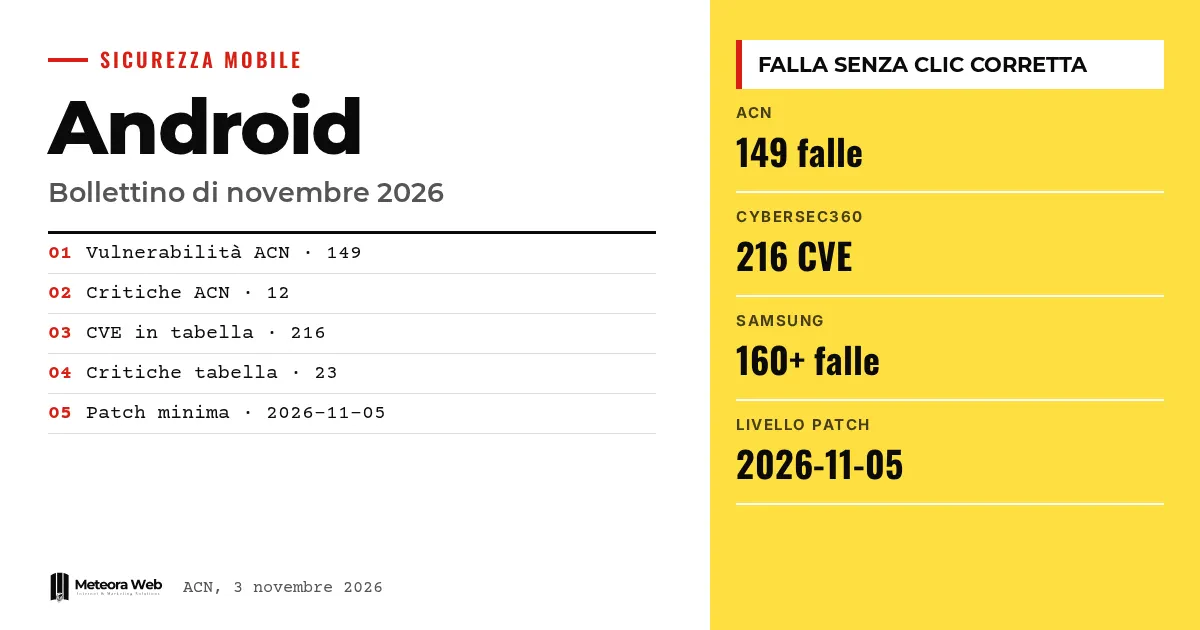
O Google publicou o boletim de segurança do Android de novembro de 2026, e as fontes não concordam na contagem. A Agência Nacional de Cibersegurança da Itália fala em 149 vulnerabilidades, enquanto a Cybersecurity360 contabiliza 216. Entre as correções há uma falha explorável sem nenhum clique do usuário e outra, a CVE-2026-58882, com uma Prova de Conceito já circulando na internet. Para quem gerencia celulares corporativos, verificar o nível da patch é a primeira coisa a fazer.
Alguns termos, antes de entrarmos nos fatos. CVE é o código que identifica uma vulnerabilidade conhecida. Proof of Concept (PoC) é um código demonstrativo que comprova que a falha pode ser explorada. Denial of Service indica um ataque que deixa um serviço indisponível. Remote Code Execution significa executar código remotamente no dispositivo. SVE é o identificador que a Samsung usa para falhas específicas dos seus Galaxy.
O que contém o boletim Android de novembro de 2026?
Segundo o alerta ACN AL02/261103/CSIRT-ITA, o Google corrigiu 149 vulnerabilidades, sendo 12 críticas e 137 de gravidade alta. Os tipos são execução remota de código, escalonamento de privilégios, negação de serviço e divulgação de informações.
Para a Cybersecurity360, o boletim, publicado em 2 de novembro, lista em vez disso 216 CVE, sendo 23 críticas. O problema mais grave é uma vulnerabilidade no Framework do Android que pode permitir a execução de código sem interação.
Por que os números não batem?
As fontes não explicam a diferença. A Cybersecurity360 esclarece que a sua é uma contagem das CVE presentes nas tabelas do boletim, enquanto o alerta da ACN traz o dado resumido. Pode depender da forma como as entradas são contadas, mas essa é uma hipótese nossa, não verificada.
A SamMobile também apresenta um terceiro número, com 155 correções do Google e 20 críticas. A recomendação é não se prender ao total, e sim observar o nível de patch instalado.
O que é a falha SMS of Death?
A ACN aponta a CVE-2026-58882, de tipo Denial of Service e conhecida como «SMS of Death». Ela afeta o componente WapPushOverSms e a função decodeWapPdu, que não verifica de forma adequada os parâmetros das mensagens WAP Push.
Um SMS construído especificamente, sem interação da vítima, poderia travar o processo com.android.phone. Segundo a ACN, isso comprometeria a rede celular, inclusive as chamadas de emergência, e em certos casos causaria reinicializações repetidas. Falamos sobre isso em uma matéria dedicada.
O que muda para os Samsung Galaxy?
Segundo a SamMobile, a patch Samsung de novembro corrige mais de 160 falhas, incluindo 24 específicas dos Galaxy. Dessas, 17 foram tornadas públicas e sete permanecem reservadas. As correções atingem chipsets Exynos, bootloader, tela de bloqueio, bloqueio de SIM, Discador, Contatos e Mensagens.
A Samsung deve distribuí-la nos próximos dias. O lançamento acontece enquanto o One UI 9.0 se espalha pela maioria dos modelos compatíveis.
Limites que você precisa conhecer
A contagem de vulnerabilidades difere entre as três fontes, e nenhuma explica o motivo. Não temos os detalhes técnicos da falha sem clique no Framework. Do alerta da ACN sabemos apenas que a PoC da CVE-2026-58882 está circulando, não se ela já está sendo explorada. As datas de chegada das atualizações dependem de cada fabricante.
O que muda para quem trabalha com o digital
Para quem gerencia frotas de smartphones, a referência é o nível de patch 2026-11-05 ou superior, indicado pela Cybersecurity360. As versões afetadas segundo a ACN são Android 14, 15, 16, 16-qpr2 e 17 com patches anteriores a novembro. A distribuição fragmentada pesa, como mostra o dado do Android 17 parado em 1%. Se você desenvolve apps corporativos, integrar a segurança aos processos ajuda a reagir mais rápido.
Nossa opinião
O boletim mensal virou um ritual, mas o problema real é a distância entre a correção do Google e o telefone no seu bolso. Uma falha que se ativa com um SMS, sem que ninguém toque em nada, torna esse atraso menos tolerável. As empresas deveriam tratar o nível de patch como um dado a monitorar, e não como um detalhe do usuário. Também chama a atenção que as contagens oficiais divirjam tanto.
Perguntas frequentes
Quantos bugs a patch do Android de novembro de 2026 corrige?
Depende da fonte. A ACN fala em 149 vulnerabilidades, a Cybersecurity360 conta 216, e a SamMobile cita 155 correções do Google. As fontes não explicam a diferença.
Qual nível de patch eu devo ter?
A Cybersecurity360 indica o nível 2026-11-05 ou superior para cobrir todas as correções aplicáveis. Você verifica nas configurações, na opção de informações do telefone.
O que é a CVE-2026-58882?
É uma falha de Denial of Service conhecida como SMS of Death. Segundo a ACN, um SMS WAP Push construído especificamente pode bloquear a telefonia sem nenhuma interação do usuário.
Quais versões do Android são afetadas?
Android 14, 15, 16, 16-qpr2 e 17 com patches de segurança anteriores a novembro de 2026, segundo a ACN.
Quando a patch chega aos Samsung?
Nos próximos dias, segundo a SamMobile. A distribuição abrange os smartphones e tablets Galaxy compatíveis.
O que acompanhar nas próximas semanas sobre a patch de novembro
O boletim já saiu, mas o que importa é quando ele chega aos aparelhos reais. Nos próximos dias ficará claro a rapidez com que os fabricantes distribuem as correções.
- Verifique quais modelos da sua frota recebem o nível 2026-11-05 e quais continuam para trás.
- Acompanhe as atualizações da ACN para saber se a PoC da CVE-2026-58882 está sendo explorada.
- Peça aos fabricantes uma data de lançamento para os dispositivos que ainda não receberam a atualização.



