
 Ing. Calogero Bono
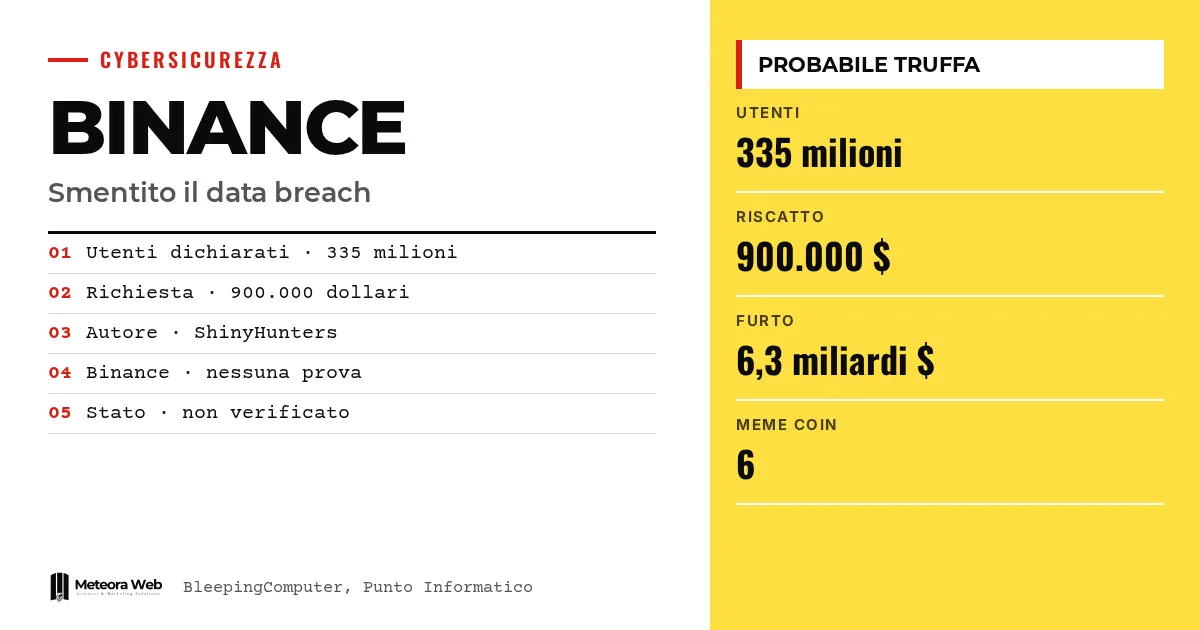
Binance ha negato di aver subito una nuova violazione dei dati. Un utente di un forum clandestino, che usa il nome ShinyHunters, sostiene di avere i dati di 335 milioni di clienti e chiede 900.000 dólares per non diffonderli. L'exchange parla di probabile truffa. La vicenda arriva pochi giorni dopo il furto da circa 6,3 miliardi di dólares attribuito a hacker nordcoreani, e per questo la notizia ha attirato attenzione.
Alguns termos, antes de entrar nos fatos. Data breach é uma violação dos sistemas que leva ao roubo de dados. KYC (Know Your Customer) são os documentos de identidade que uma exchange coleta para verificar os clientes. Infostealer é um malware que rouba senhas e dados diretamente do dispositivo da vítima. Meme coin é uma criptomoeda nascida por brincadeira ou moda, fácil de criar. Pool de liquidez é uma reserva de tokens em uma exchange descentralizada, usada para as trocas.
O que aconteceu com o suposto data breach da Binance?
Segundo a BleepingComputer, um agente malicioso colocou à venda, em um fórum recém-criado, o que afirma ser o registro de 335 milhões de usuários. A lista inclui documentos KYC, informações sobre a infraestrutura interna, senhas, chaves privadas das carteiras, histórico de transações, e-mails e números de telefone.
O pedido é de 900.000 dólares. O autor escreve que restam à Binance "duas opções" e as resume em "pagar ou divulgar". Como relata a Punto Informatico, essa quantia seria justamente o resgate que a exchange deveria pagar.
Por que a Binance fala em golpe?
Um porta-voz disse à BleepingComputer não ter encontrado provas de que os sistemas, os dados KYC, as credenciais ou as chaves privadas tenham sido comprometidos. Acrescenta que casos semelhantes costumam envolver dados coletados por infostealer nos dispositivos dos usuários, e não uma violação da exchange.
A Binance aponta também incoerências no anúncio.
- Não detém as chaves privadas das carteiras externas dos usuários.
- Não armazena senhas em texto aberto.
- Não opera mais em alguns dos países citados na postagem.
Outros usuários do fórum também se mostraram céticos. Perguntaram por que alguém que realmente tivesse as chaves de todas as carteiras venderia os dados, quando poderia esvaziá-las.
Qual a relação com o roubo de 6,3 bilhões?
Nenhuma relação comprovada. O contexto, porém, pesa. A Binance confirmou que hackers norte-coreanos induziram um funcionário a instalar malware durante uma falsa entrevista de emprego, roubando cerca de 6,34 bilhões de dólares. Escrevemos sobre isso neste artigo sobre a falsa entrevista.
O FBI atribuiu o ataque ao TraderTraitor, grupo apoiado pelo Estado norte-coreano, também conhecido como Lazarus Group, Jade Sleet e APT38. Falamos também no texto sobre a reabertura dos saques. O grupo já estava ligado ao roubo de 1,5 bilhão na Bybit em fevereiro de 2025.
Como estão lavando os fundos roubados?
Os especialistas da Elliptic identificaram uma técnica que usa meme coins. Cerca de 430.000 dólares foram lavados na blockchain NEAR por meio de um pool de liquidez em uma exchange descentralizada.
Os criminosos criaram seis meme coins e trocaram os tokens por ativos reais no pool. Assim movimentaram fundos entre carteiras passando pelo pool. As transações ficam na blockchain pública e podem ser rastreadas, mas a técnica atrasa as investigações.
Limites a conhecer
Não há verificação independente dos dados à venda. A negativa vem da própria Binance, parte interessada, e nenhuma fonte mostra amostras dos dados. Não sabemos quem seja de fato o autor da postagem. A Punto Informatico fala de forte suspeita, não de certeza. Continua em aberto a hipótese de que circulem dados antigos, coletados por infostealer. O quadro pode mudar se surgirem amostras verificáveis.
O que muda para quem trabalha com o digital
Para quem usa uma exchange ou gerencia cripto em empresa, o risco mais concreto é o phishing. A Binance recomenda não compartilhar nunca senhas, códigos 2FA, seed phrase ou chaves privadas. Quem recebe e-mails que citam um suposto vazamento de dados deve desconfiar.
Vale também para quem gerencia dados de clientes. Se alguém escrever dizendo que tem seus dados e pedir resgate, verifique antes de pagar. Se a violação de fato existir, entram em vigor as obrigações descritas no nosso guia sobre notificação LGPD.
Nossa opinião
A negativa é plausível, mas não basta confiar apenas na palavra da empresa. Os indícios técnicos são sólidos, sobretudo o paradoxo das chaves privadas. Chama atenção, porém, o momento. Depois de um roubo recorde, qualquer um pode explorar o medo para extorquir dinheiro ou semear dúvidas. O risco real é a confiança dos usuários, que também se abala com um alarme falso. Por isso são necessárias comunicações claras e verificáveis, não apenas desmentidos.
Perguntas frequentes
A Binance sofreu um novo data breach?
Não, segundo a própria Binance. A exchange diz não ter encontrado provas de comprometimento dos seus sistemas. Não há, até o momento, verificação independente.
Quem é o ShinyHunters?
É um grupo de extorsão conhecido no cibercrime. As fontes acreditam que o autor da postagem use o nome para aproveitar sua notoriedade.
Quanto pedem os criminosos?
Pedem 900.000 dólares. A postagem indica 335 milhões de usuários afetados e ameaça divulgar os dados se a Binance não pagar.
Os dados podem ter vindo de outro lugar?
É possível. A Binance lembra que casos semelhantes costumam envolver dados roubados por infostealer nos dispositivos dos usuários, e não nos seus sistemas.
O que um usuário da Binance deve fazer?
Não compartilhar senhas, códigos 2FA, seed phrase ou chaves privadas. Continuar atento a tentativas de phishing, recomendação dada pela própria Binance.
O que observar nas próximas semanas sobre a Binance
São necessárias provas, não anúncios. Importam amostras verificáveis dos dados e a evolução da investigação sobre o roubo de 6,3 bilhões.
- Verifique se surgem amostras dos dados no fórum e se especialistas independentes as confirmam.
- Acompanhe as atualizações da Binance e do FBI sobre a atribuição e a recuperação dos fundos.
- Leia o relato inicial da Binance sobre o malware no Mac, mencionado no podcast da 9to5Mac.



