
 Ing. Calogero Bono
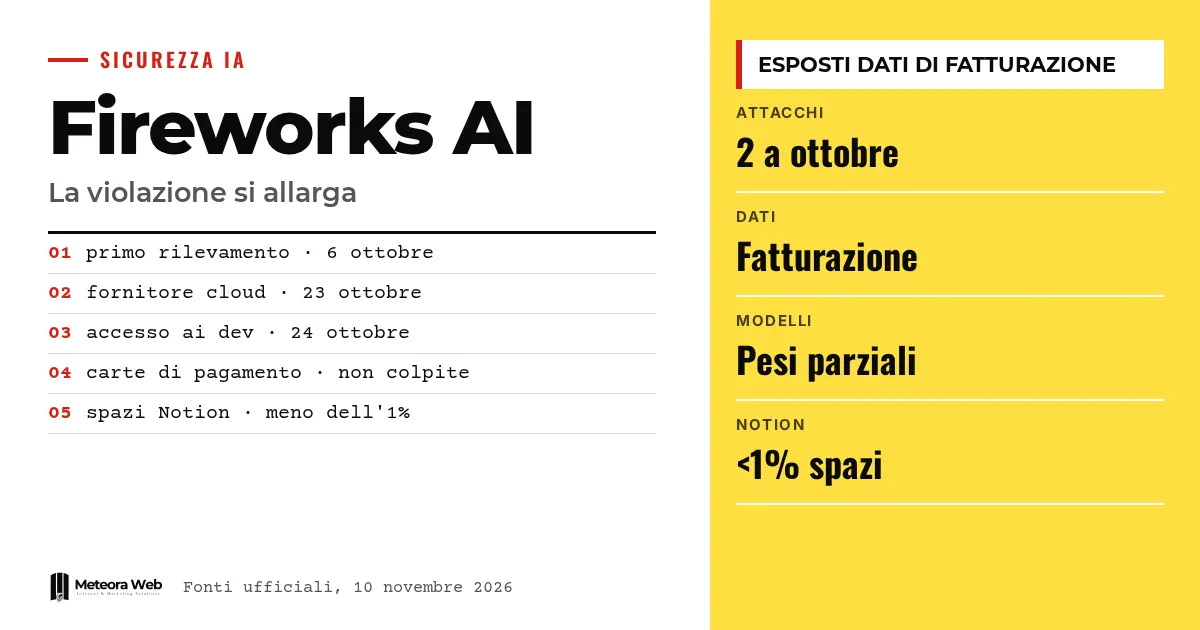
Fireworks AI, plataforma que permite executar modelos de inteligência artificial, comunicou na segunda-feira que o incidente de segurança do início de outubro foi seguido de um segundo ataque. Os autores passaram por um provedor de nuvem terceirizado e alcançaram os computadores de desenvolvimento. Dados de faturamento, datasets e pesos de modelos incompletos entraram na mira. Isso importa porque muitas empresas usam esses serviços sem saber, como mostra o caso da Notion.
Alguns termos, antes de entrar nos fatos. LLMjacking é o sequestro de um modelo de linguagem com credenciais roubadas, para que outros usem sua capacidade e o dono pague a conta. Pesos do modelo são os parâmetros que um modelo aprende durante o treinamento, ou seja, seu valor técnico. Inferência é o uso de um modelo já treinado para responder às solicitações. Variáveis de ambiente são valores de configuração, muitas vezes chaves de API e tokens, lidos pelos programas enquanto executam. Chave de API é a senha com que um software acessa um serviço.
O que aconteceu com a Fireworks AI?
Segundo o The Hacker News, que reproduz o aviso da empresa, o primeiro episódio foi detectado em 6 de outubro. Credenciais internas usadas sem autorização deram acesso às variáveis de ambiente de algumas contas de clientes, incluindo chaves de API e tokens.
Naquele momento a Fireworks não havia encontrado provas de acesso a modelos, datasets, dados de treinamento, tráfego de inferência ou dados pessoais. A atualização de segunda-feira muda o quadro e, segundo o The Register, amplia de forma substancial o impacto declarado.
Como os atacantes entraram na segunda vez?
A Fireworks explica que um provedor de nuvem terceirizado, que hospedava suas máquinas de pesquisa e desenvolvimento, sofreu um incidente em 23 de outubro. No dia seguinte o autor o usou para alcançar as máquinas de desenvolvimento e executar uma carga de trabalho não autorizada.
O provedor não é citado. A Fireworks afirma ter detectado a atividade no mesmo dia e que, até 25 de outubro, não há outros acessos bem-sucedidos à plataforma usada pelos clientes. É o tipo de cadeia que nosso aprofundamento sobre segurança em nuvem e DevSecOps coloca no centro, porque a sua infraestrutura é tão segura quanto o fornecedor mais fraco.
Quais dados foram expostos?
A Fireworks divide os dados em três grupos.
- Metadados dos recursos, como identificadores, nomes, descrições e data de criação.
- Dados de faturamento, ou seja, endereços de cobrança e entrega, histórico de faturas e pagamentos, saldo e créditos utilizados.
- Para alguns clientes, parte dos pesos de modelos e datasets, em forma incompleta.
A empresa afirma que os números dos cartões de pagamento não são armazenados e, portanto, não estão envolvidos. Não informou quantos clientes foram afetados, como observa o The Register.
Por que a Notion está no caso?
A Notion explicou em uma página dedicada que menos de 1% dos seus espaços de trabalho pode ter sido envolvido. Algumas conversas com a Notion AI, usadas para o recurso Insights, podem ter sido expostas, descritas como «não atribuíveis», ou seja, sem indicação de autor ou espaço de trabalho e sem resultados de ferramentas.
A Notion diz ter desconectado seus sistemas da Fireworks desde 3 de novembro e apagado os dados ali presentes. Recomenda tratar os dados como expostos e trocar imediatamente senhas ou chaves coladas no assistente. Segundo o The Register, porém, as conversas podem conter detalhes identificadores.
Para aprofundar, Iris Ohyama, violação na nuvem da Iris Plaza. Dados de 7,7 milhões de pessoas e Gestão de clientes e histórico de serviços na barbearia — como transformar dados em agendamentos recorrentes.
Limites que você deve conhecer
Não se sabe quantos clientes foram afetados pelos dois ataques, nem qual provedor de nuvem foi comprometido. Não há verificação independente de que os autores estejam ligados ao LLMjacking, essa é a avaliação da Fireworks. O CEO Lin Qiao diz que os atacantes não buscavam os pesos, mas se trata de uma declaração da empresa. A investigação com a Unit 42 da Palo Alto Networks ainda está em andamento e o quadro pode mudar.
O que muda para quem trabalha com o digital
Se você usa serviços de IA, pergunte-se quais fornecedores realmente tratam seus dados. Um aplicativo que parece seu pode depender de inferência de terceiros, como no caso da Notion. Renove chaves de API e tokens com regularidade e não cole credenciais em chatbots, porque uma conversa pode acabar em um arquivo alheio. Verifique também os contratos, para saber se o fornecedor deve avisá-lo e em que prazo. Para quem desenvolve, convém manter as chaves com permissões mínimas e limites de gasto, para que um roubo custe menos. Os dados de faturamento expostos também devem ser vistos como material útil para golpes direcionados.
Nossa opinião
O caso revela um ponto fraco pouco discutido. As empresas compram IA de plataformas que, por sua vez, dependem de outros fornecedores, e ninguém do lado do cliente enxerga essa cadeia. A Fireworks reagiu rapidamente, mas comunicou em duas etapas e a primeira versão subestimava o ocorrido. Não basta dizer que os cartões não foram envolvidos. São necessários números claros sobre os clientes afetados e sobre o provedor de nuvem. Até lá, quem usa esses serviços deve presumir que seus dados podem ter vazado.
Perguntas frequentes
O que é a Fireworks AI?
É uma plataforma de inferência para desenvolvedores que querem executar modelos abertos como Mistral, Llama ou Gemma sem gerenciar o hardware. Segundo a Notion, ela atende dezenas de milhares de clientes.
Os números dos cartões foram roubados?
Não, segundo a Fireworks. A empresa afirma não armazenar os números dos cartões de pagamento, por isso eles não foram tocados. Foram expostos, porém, endereços, histórico de faturas e saldo.
Quando ocorreu o segundo ataque?
O provedor de nuvem foi comprometido em 23 de outubro e, no dia seguinte, os atacantes alcançaram as máquinas de desenvolvimento da Fireworks. A empresa diz ter detectado o problema no mesmo dia.
O que devo fazer se uso a Notion AI?
Verifique se você foi contatado, pois nesse caso seu espaço está envolvido. A Notion recomenda trocar imediatamente senhas, chaves de API ou credenciais que tenham sido coladas no assistente.
O que é o LLMjacking?
É o roubo de acesso a um modelo de linguagem por meio de credenciais roubadas. Os acessos são revendidos e o proprietário legítimo paga pelo consumo. O Google alertou que esses ataques estão em crescimento.
O que acompanhar nas próximas semanas sobre o caso Fireworks
A investigação com a Unit 42 não está encerrada e outros clientes podem descobrir que foram envolvidos. Vale acompanhar as atualizações oficiais.
- Acompanhe os avisos de segurança da Fireworks e dos fornecedores que a utilizam, para saber se surgem novas comunicações sobre os clientes afetados.
- Verifique nas suas ferramentas de IA quais usam inferência externa e pergunte ao fornecedor se ele depende da Fireworks.
- Confira faturas e consumo dos serviços de IA nas próximas semanas, para perceber logo usos anômalos de chaves roubadas.
Fontes
- thehackernews.com, Fireworks AI Breach Widens to Expose Customer Billing Data and Incomplete Model Weights
- theregister.com, Fireworks AI gets burned twice as customer data exposure widens
- bleepingcomputer.com, Fireworks AI discloses new breach after cloud provider hack
- notion.com, Fireworks AI security breach impacts Notion and their customers



